


Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

Червь TheMoon активно эксплойтит 10-балльную уязвимость в роутерах Linksys

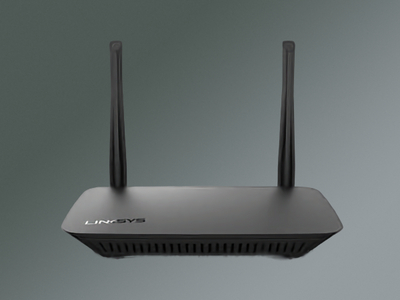
Эксперты фиксируют новые атаки сетевого червя TheMoon на маршрутизаторы. Самоходный зловред активно сканирует сети интернет-провайдеров в поисках устройств Linksys с критической уязвимостью CVE-2025-34037.

Данная проблема безопасности представляет собой возможность инъекции команд, которая возникла из-за неадекватной санации ввода скриптами /tmUnblock.cgi и /hndUnblock.cgi, доступными по HTTP на порту 8080.

Эксплойт не требует аутентификации (в запрос можно включить произвольные учетные данные — к примеру, «admin», дефектные CGI все равно не будут проверять подлинность), и позволяет через атаку zero-click выполнить на устройстве любую шелл-команду.

Степень опасности CVE-2025-34037 оценена в 10 баллов из 10 возможных по шкале CVSS. Ее наличие подтверждено для десятка моделей роутеров Linksys серии Е; не исключено, что уязвимости также подвержены сетевые устройства WAG, WAP, WES, WET, WRT и точки доступа Wireless-N.

Проводя сканирование, сетевой червь подключается к роутерам на порту 8080/ TCP и проверяет модель и версию прошивки. Обнаружив подходящую мишень, вредонос подает эксплойт-запрос, запускающий выполнение небольшого шелл-скрипта для загрузки бинарника ELF MIPS весом 2 Мбайт — копии TheMoon.

Зараженное устройство сразу начинает искать другие мишени по списку, вшитому в код зловреда (670 блоков IP-адресов, в основном /21 и /24). Также на нем на произвольном порту < 1024 временно запускается HTTP-сервер для раздачи полезной нагрузки новым жертвам.

Пока вредонос просто расширяет свои владения, однако в его коде обнаружены строки, указывающие на возможность создания C2-канала. Видимо, позднее зараженные устройства будут приобщены к ботнету для сдачи в аренду другим злоумышленникам.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru