


Вышел Kali Linux 2025.2: обновлённый интерфейс и 36 новых инструментов

Вышел Kali Linux 2025.2: обновлённый интерфейс и 36 новых инструментов

Вышел Kali Linux 2025.2: обновлённый интерфейс и 36 новых инструментов

Вторая сборка Kali Linux в этом году — версия 2025.2 — уже доступна для загрузки. В ней появилось немало полезного: обновлённый интерфейс, переработанное меню, расширенный набор для тестирования автомобильных систем и десятки новых инструментов для пентеста и анализа инфраструктур.

Основные изменения

CARsenal вместо CAN Arsenal. Набор утилит для автопентеста переименовали в CARsenal — новое название лучше отражает суть. Интерфейс стал удобнее, а благодаря симулятору ICSim теперь можно тренироваться и без реального оборудования.

Новые инструменты

В релиз добавили 36 новых утилит. Среди них:

Также добавлены предсобранные бинарники для ligolo-ng и chisel, утилиты для прошивок, LDAP-сканирования и многое другое.

Меню и интерфейс

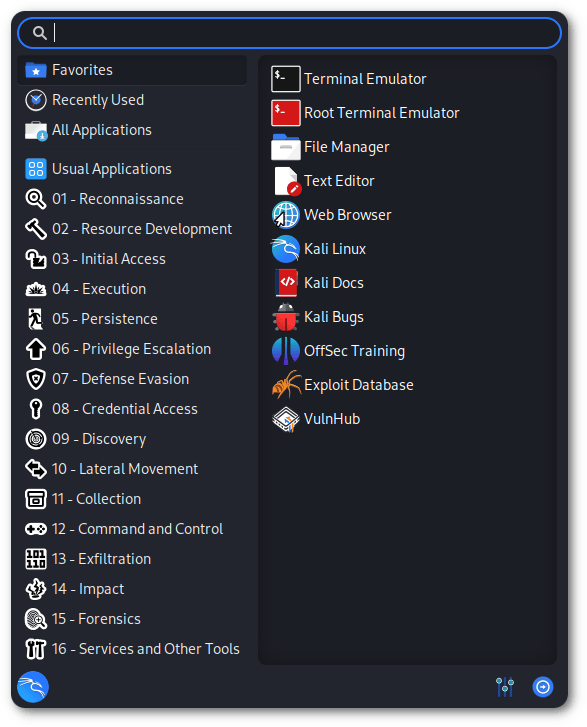
Главное меню Kali полностью переработали — теперь оно структурировано по фреймворку MITRE ATT&CK. Это должно упростить поиск нужных инструментов и сделать систему удобнее для обеих сторон — и защитников, и атакующих. Старое меню тянулось с времён WHAX и BackTrack, и масштабировать его было сложно.

На сайте Kali обещают, что в будущем инструменты начнут также группироваться по этой логике и на kali.org/tools.


GNOME и KDE

  • GNOME обновлён до версии 48: переработка уведомлений, тройная буферизация, улучшения производительности, поддержка HDR, новые темы и замена Evince на Papers.
  • KDE Plasma теперь версии 6.3: улучшено масштабирование, более точные показатели CPU и батареи, обновлённый Info Center и новые опции кастомизации.

Обновления Kali NetHunter

  • Поддержка TicWatch Pro 3: теперь доступны wireless injection, деаутентификация и захват WPA2 handshakes.
  • Обновлены и добавлены ядра NetHunter для устройств Xiaomi, Realme и Samsung.
  • А ещё показали тизер Kali NetHunter KeX на Android Auto — пока только демонстрация, но идея уже на подходе.

Как установить или обновиться

Если Kali уже установлен, достаточно выполнить:

sudo apt update && sudo apt -y full-upgrade

А для новой установки — можно скачать ISO-образ с официального сайта проекта. Если используешь Kali в WSL, желательно перейти на WSL 2 для полноценной поддержки графики.

Обновление получилось внушительным: новое меню, удобнее работа с автотестами, десятки полезных утилит и современный интерфейс. Если работаешь в области ИБ или исследуешь безопасность — определённо стоит попробовать.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru