


В iOS 26 и macOS Tahoe расширят автозаполнение 2FA-кодов на сторонний софт

В iOS 26 и macOS Tahoe расширят автозаполнение 2FA-кодов на сторонний софт

В iOS 26 и macOS Tahoe расширят автозаполнение 2FA-кодов на сторонний софт

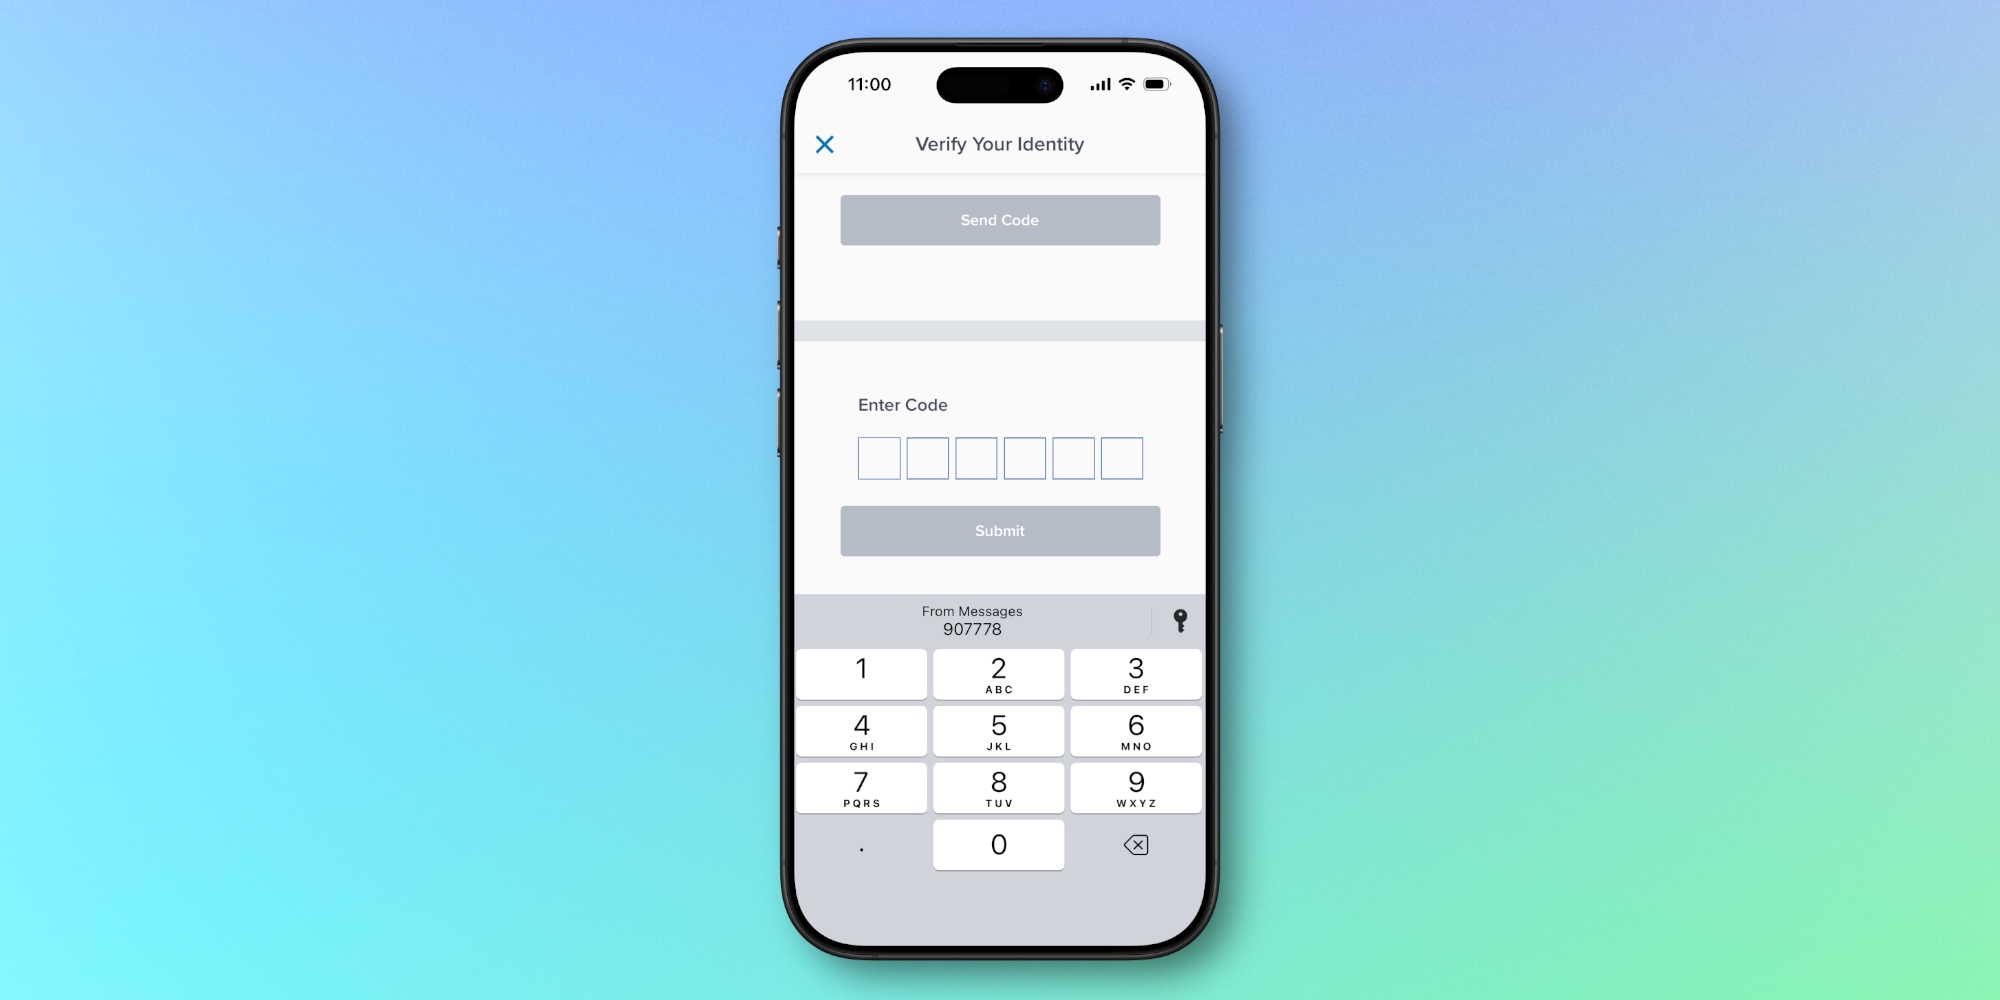
Apple обновляет свои ОС каждый год, и часто добавляет что-то полезное. Но есть фишки, без которых потом уже сложно жить — например, автозаполнение одноразовых кодов из СМС или писем при двухфакторной аутентификации. И в этом году эта функция станет ещё удобнее.

С выходом iOS 26 и macOS Tahoe осенью 2025 года Apple наконец расширит поддержку автозаполнения на сторонние приложения. То есть теперь не только встроенные «Сообщения» и «Почта» смогут подхватывать коды, но и:

  • Сторонние мессенджеры на iPhone — коды из СМС будут распознаваться и в них.
  • Почтовые клиенты, вроде Gmail, тоже получат доступ к автозаполнению.
  • В macOS автозаполнение наконец будет работать в сторонних браузерах — например, в Chrome и Firefox.

Источник: 9to5mac


До этого момента macOS-устройства могли автозаполнять только коды из сообщений, которые передавались с iPhone через Text Message Forwarding, и только в Safari. Теперь всё станет куда универсальнее.

Автозаполнение 2FA-кодов — уже очень полезная функция, особенно когда каждый второй сайт требует подтверждения по СМС или почте. А для тех, кто давно работает в Chrome или Firefox, новость о том, что macOS Tahoe позволит использовать автозаполнение не только в Safari, наверняка окажется самой приятной.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru