


SmartAttack: как умные часы крадут данные из изолированных систем

SmartAttack: как умные часы крадут данные из изолированных систем

SmartAttack: как умные часы крадут данные из изолированных систем

Даже если компьютер полностью отрезан от интернета и физически изолирован от всех сетей, это не гарантирует стопроцентную безопасность. Учёные из Израиля снова это доказали, представив новый вектор атаки под названием SmartAttack.

Сценарий будто из шпионского триллера. В защищённом помещении — например, в ядерном центре или в военном комплексе — стоит физически изолированный компьютер.

Он не подключён ни к локальной сети, ни к интернету. Но рядом с ним оказывается человек в умных часах. И эти часы начинают записывать неразличимые звуки.

Как работает SmartAttack:

  1. Заражение. Сначала на изолированный компьютер попадает вредоносная программа. Это может произойти, например, через флешку, принесённую злоумышленником или сотрудником.
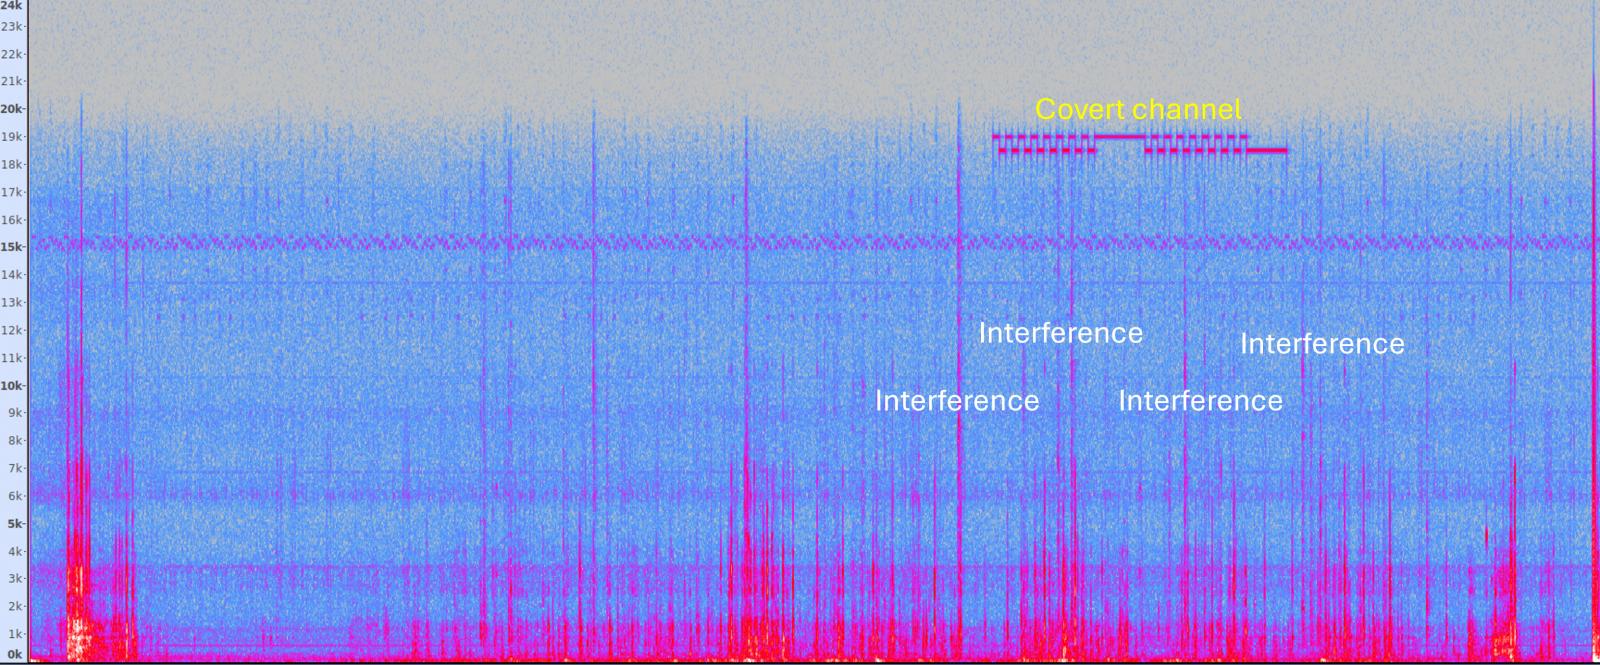
  2. Передача данных. Вредонос использует встроенный динамик компьютера для излучения ультразвука — на частотах 18,5 кГц (ноль) и 19,5 кГц (единица). Эти сигналы недоступны слуху человека, но отлично фиксируются микрофонами.
  3. Приём сигнала. Умные часы на руке сотрудника записывают эти сигналы. Специальное приложение на часах обрабатывает звук, извлекает закодированные данные и готовит их к передаче.
  4. Передача наружу. Сами часы отправляют полученную информацию по Bluetooth, Wi-Fi или через сотовую сеть.


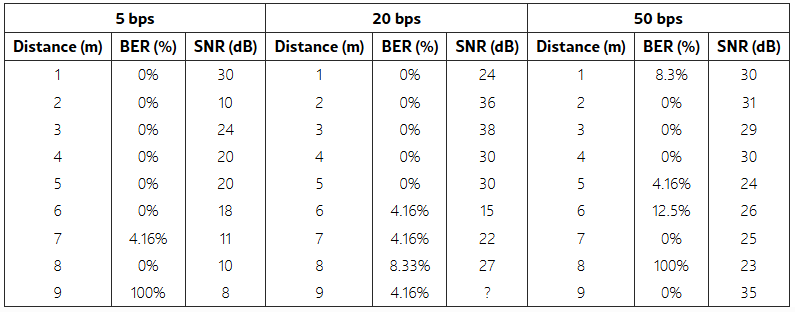
Передача идёт медленно — от 5 до 50 бит в секунду, но для утечки пароля или ключа этого достаточно. Сигнал работает на расстоянии до 6-9 метров. Чем дальше и выше частота передачи — тем больше ошибок. Даже положение запястья влияет на успех: часы должны находиться в «прямой видимости» от динамика.


Как защититься?

Авторы исследования предлагают три варианта:

  • полностью запретить использование умных устройств в защищённых зонах;
  • физически убирать динамики из air-gapped-компьютеров — это избавит от всех аудиоканалов утечки;
  • если и это невозможно — использовать ультразвуковые глушилки, программные файрволы для аудиоустройств или методы «аудио-гэппинга» (запрет вывода звука на уровне ОС).

SmartAttack — ещё один пример того, насколько изощрёнными могут быть атаки на изолированные системы. Даже если компьютер окружён стенами и тишиной, рядом всегда может оказаться кто-то в часах.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru