

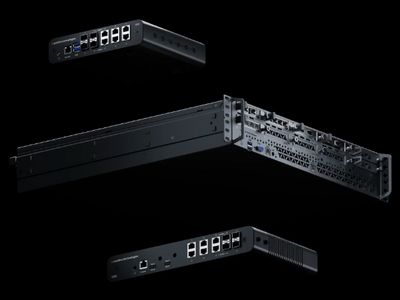

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Positive Technologies выпустила обновлённую версию своего межсетевого экрана PT NGFW — 1.7. Главное нововведение — поддержка стандартного набора протоколов IPsec VPN. Это позволяет организациям постепенно и безболезненно перейти с зарубежных решений на российские, не дублируя инфраструктуру и не уходя в «аврал».

По внутренним тестам компании, скорость передачи данных через VPN может превышать 40 Гбит/с — этого достаточно, чтобы соединять между собой дата-центры и подключать удалённые филиалы.

VPN-каналы в новой версии можно настраивать в том числе с продуктами других производителей — например, Check Point, Cisco или Palo Alto. Для повышения скорости реализована балансировка нагрузки между процессорными ядрами.

Кроме VPN, в PT NGFW добавили поддержку DHCP relay — она позволяет устройствам в сети получать IP-адреса от внешнего сервера, даже если внутри филиала развернуть собственный сервер невозможно.

Обновление также затронуло кластеризацию: режим active–standby стал удобнее в использовании. Теперь в кластере можно использовать прозрачный режим (vWire), при котором внедрение экрана в сеть не требует перенастройки других устройств — это может быть полезно для дата-центров и организаций, которым нужно быстро внедрить защиту.

Появился CLI-интерфейс с командами для диагностики и возможность создавать резервные копии настроек. Также улучшена совместимость с решениями Cisco, Juniper, Check Point благодаря поддержке IKEv2 и разных алгоритмов шифрования — AES, 3DES, DES.

Для защиты промышленных сетей (АСУ ТП) появилась поддержка промышленных протоколов. В будущем планируется сертификация ФСТЭК на использование в таких сценариях (экран типа «Д»).

Напомним, что PT NGFW — это один из немногих российских межсетевых экранов, получивший сертификацию по новым требованиям ФСТЭК. Продукт начал массово поставляться с конца 2024 года. Среди технических характеристик, которые активно обсуждаются, — отказоустойчивость, высокая скорость работы и довольно высокий процент обнаружения атак.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru