


5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

5,8 балла у лидеров и 4 у ретейла: индекс кибербезопасности России

Компания F6 провела масштабное исследование уровня кибербезопасности в семи ключевых отраслях экономики России: энергетике, ретейле, ИТ, транспорте и логистике, строительстве, промышленности и финансовом секторе.

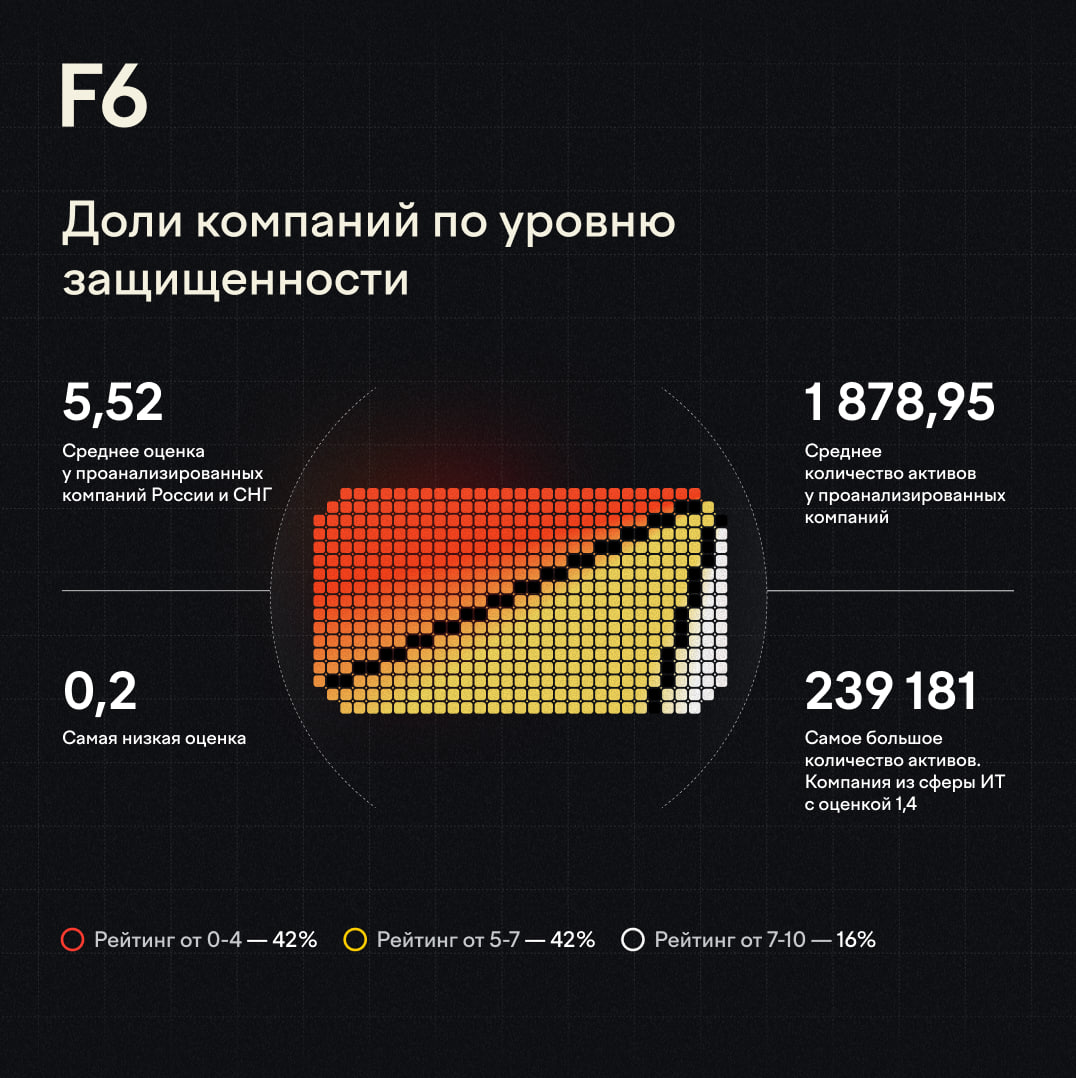
Всего проанализировали 1000 компаний, оценивая их по десятибалльной шкале — от 0 (максимальные риски) до 10 (минимальные).

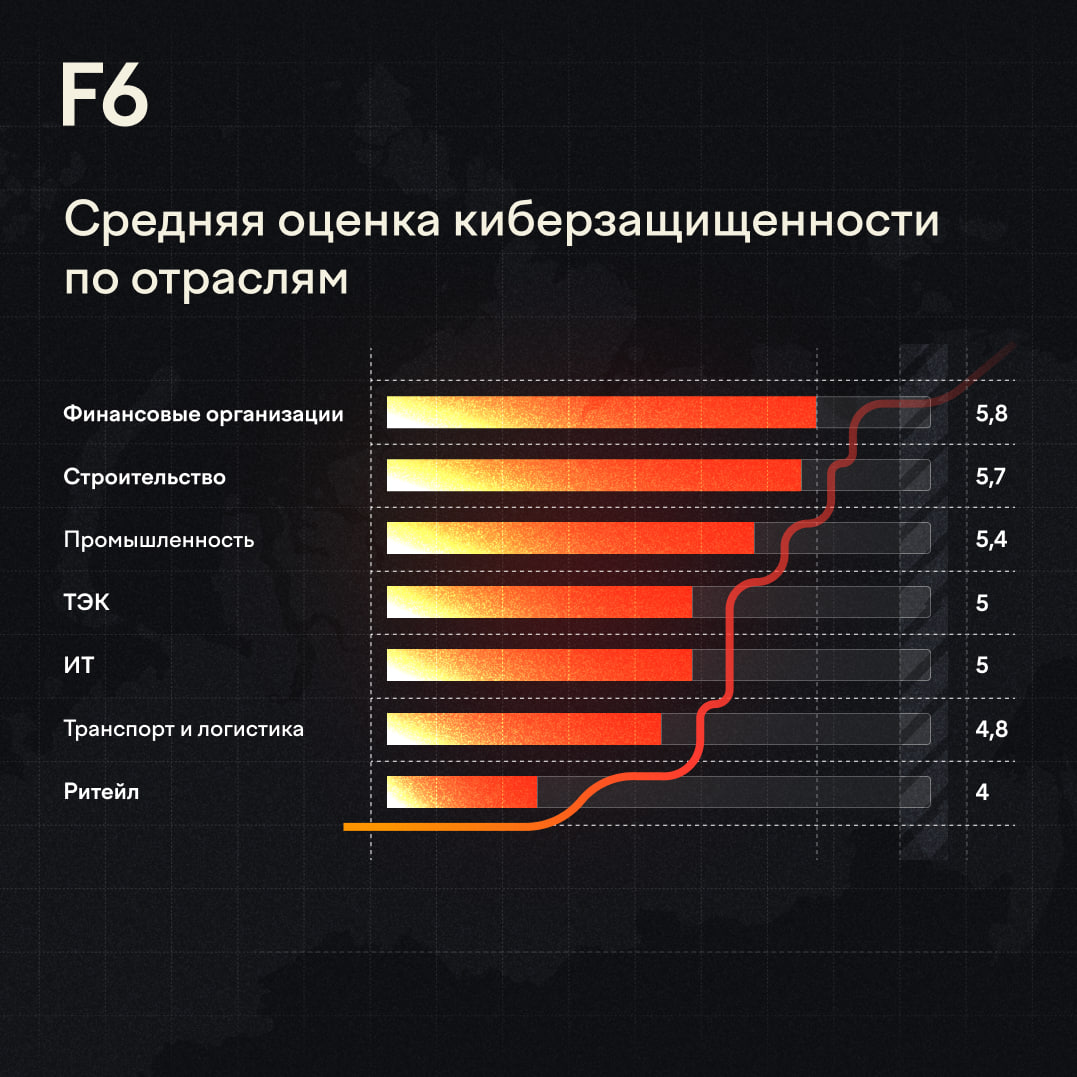
Средняя оценка по всем отраслям — 5,2 балла. Лучше всех с кибербезопасностью обстоят дела у финансовых организаций — они набрали 5,8. Далее идут строительные компании (5,7) и промышленность (5,4). Хуже всего — у ретейла, где средний балл составил всего 4.


Финансовый сектор давно под прицелом хакеров, поэтому банки, страховые и платёжные сервисы начали заниматься ИБ раньше других — инвестировали, внедряли защитные решения, выстраивали процессы.

Остальные отрасли, особенно ретейл и промышленность, столкнулись с серьёзными атаками в основном после 2022 года. До этого кибербезопасность для многих просто не была в приоритете.


Интересные детали

  • Самая большая доля компаний с высокой оценкой (от 8 до 10 баллов) — в промышленности (15%).
  • Максимальный балл — 10 — получили только четыре компании из IT, финансовой сферы и промышленности.
  • В промышленности же нашли и компанию с минимальной оценкой — всего 0,2 балла.
  • ИТ-сфера лидирует по количеству цифровых активов: в среднем — 5934 на компанию. У одной из них нашли следы более чем 239 тысяч активов — это требует постоянного автоматического контроля.
  • Самый низкий средний показатель — у строительных компаний (676 активов).

Для чего это нужно?

Индекс кибербезопасности помогает бизнесу понять, где находятся уязвимые места, какие риски самые актуальные и на что стоит делать упор в стратегии защиты. Особенно это актуально в условиях роста атак и ужесточения законодательства в сфере ИБ.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru