


На ЕПГУ запустили новый сервис для защиты от мошенников

На ЕПГУ запустили новый сервис для защиты от мошенников

На ЕПГУ запустили новый сервис для защиты от мошенников

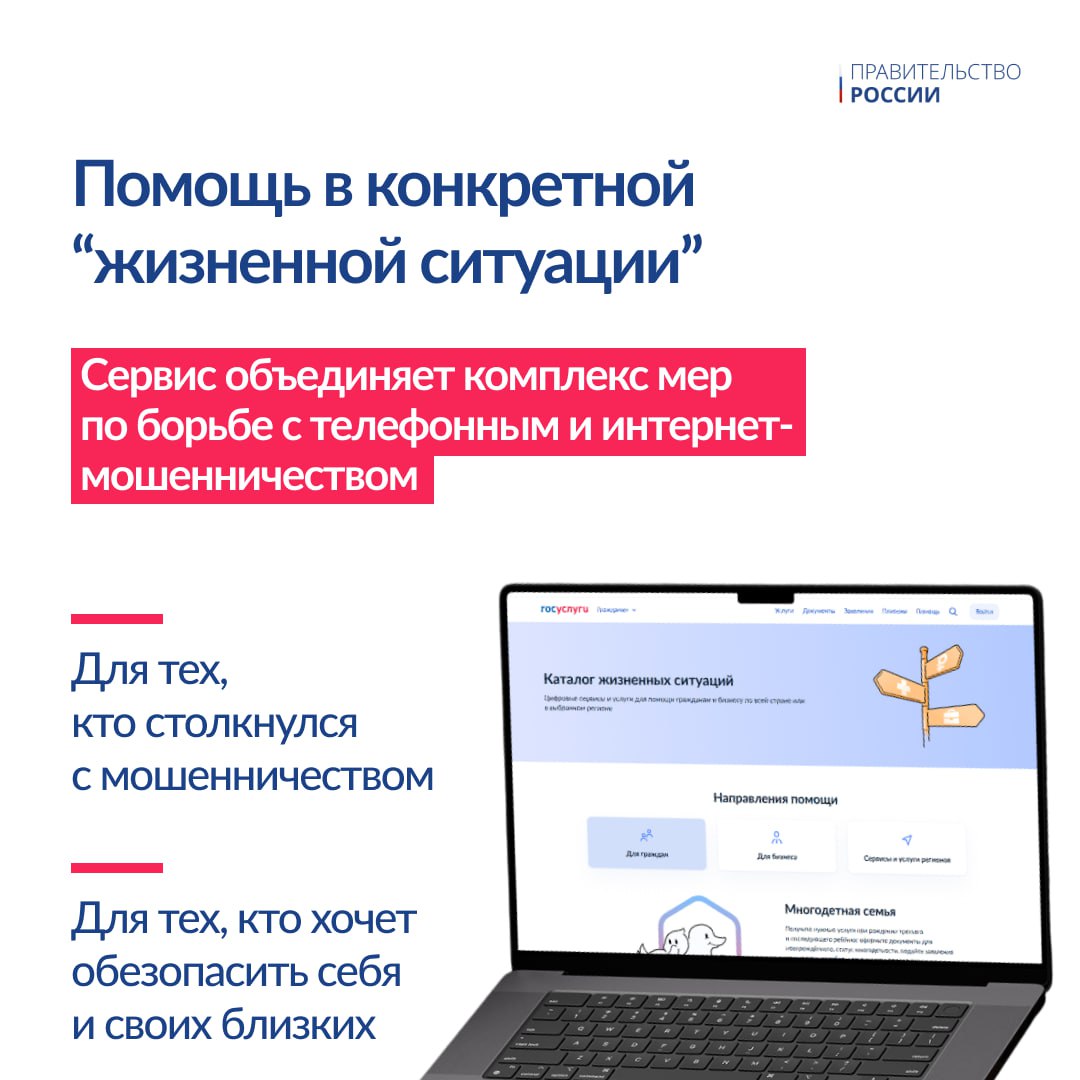
На Едином портале госуслуг (ЕПГУ) запущен новый сервис под названием «Жизненная ситуация». Он объединяет все доступные на портале инструменты по противодействию мошенничеству.

Как сообщили ТАСС в аппарате первого вице-премьера Дмитрия Григоренко, сервис предназначен как для тех, кто уже столкнулся с действиями интернет-мошенников, так и для пользователей, желающих заранее обезопасить себя от киберпреступников.

«Для защиты граждан от мошенников мы действуем системно: ужесточаем законодательство, усиливаем контроль за финансовыми операциями. Сервис “Жизненная ситуация” стал следующим этапом этой работы. Он создаёт комплексную систему безопасности, которая не только снижает риски для граждан, но и существенно затрудняет деятельность злоумышленников. Все инструменты противодействия мошенничеству теперь собраны в одном месте, что позволяет оперативно информировать пользователей о доступных способах защиты», — заявил вице-премьер — глава аппарата Правительства Дмитрий Григоренко.

Сервис представляет собой «единое окно» для управления всеми доступными на ЕПГУ средствами защиты. В рамках платформы можно:

  • Оформить самозапрет на получение кредитов,
  • Проверить собственную кредитную историю,
  • Получить сведения о зарегистрированных на пользователя SIM-картах,
  • Отправить уведомление о подозрительном звонке или вредоносном ресурсе.

Кроме того, в сервисе размещены подробные инструкции на случай, если гражданин всё же сообщил злоумышленникам конфиденциальные данные. Также доступны рекомендации по действиям в подобных ситуациях.

Портал будет регулярно информировать пользователей о популярных схемах мошенничества, помогая заранее предупреждать потенциальные угрозы.

Атаки на ЕПГУ происходят достаточно часто. Мы разбирали основные схемы, используемые мошенниками, и способы защиты от них.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru