


Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Если вы хоть раз проходили двухфакторную аутентификацию на сайте через Chrome на Android, то точно знаете, насколько неудобно каждый раз копировать код из СМС и вставлять его вручную. Особенно обидно, когда в приложениях всё работает автоматически — код прилетает, и тут же сам подставляется.

И вот хорошие новости: по данным надёжного информатора Leopeva64, в Chrome для Android скоро появится автозаполнение одноразовых кодов (OTP), полученных в СМС-сообщениях, прямо на сайтах.

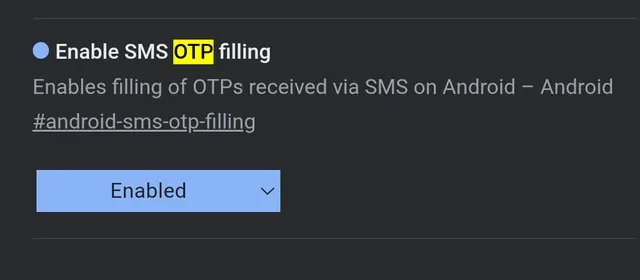
То есть браузер сможет сам распознать пришедший код и вставить его, когда это нужно. Инсайдер даже поделилась скриншотом с новым переключателем в настройках:


Почему это полезно? Потому что не у всех сервисов есть мобильные приложения, а с сайтами работать всё равно приходится. А если ты и вовсе предпочитаешь браузер вместо лишних установок, то автозаполнение — прям спасение.

Конечно, Leopeva64 также справедливо напоминает, что СМС — не самый безопасный способ 2FA. Гораздо надёжнее использовать приложения-аутентификаторы вроде Google Authenticator. Но для сайтов новая функциональность будет очень кстати.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru