


Ученики портят школьные ноутбуки под влиянием вирусного видео

Ученики портят школьные ноутбуки под влиянием вирусного видео

Ученики портят школьные ноутбуки под влиянием вирусного видео

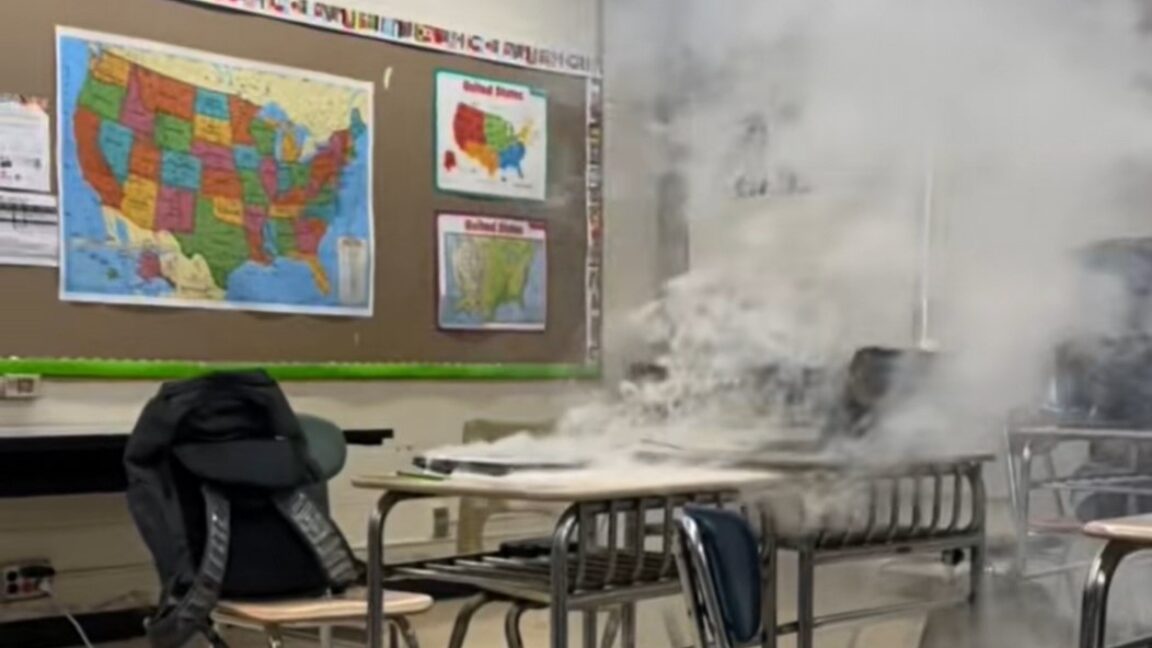
Под влиянием вирусного видео из TikTok американские школьники начали массово выводить из строя оборудование в учебных заведениях. Они вставляют в USB-порты ноутбуков скрепки, грифели от карандашей и другие токопроводящие предметы, что приводит к задымлению или возгоранию устройств.

Как сообщает агентство CBS, вирусный ролик под названием Chromebook Challenge спровоцировал 10 серьёзных инцидентов только в одном Мэриленде — именно там началась массовая волна подобных действий.

После просмотра видео, распространявшегося через TikTok и другие соцсети, школьники вставляли в порты ноутбуков токопроводящие предметы — грифели, скрепки, кусочки фольги и т. д. Это вызывало короткое замыкание или перегрузку цепей питания, приводило к сильному нагреву вставленных предметов, задымлению и даже возгоранию устройств.

Заместитель главного пожарного инспектора США Оливер Алкире отметил, что подобные действия не только вызывают задымление, но и приводят к более серьёзным последствиям — тяжёлым электротравмам. В отдельных случаях происходили взрывы аккумуляторов и масштабные пожары, которые невозможно потушить подручными средствами. В одном только Мэриленде было зафиксировано 10 серьёзных возгораний с большим материальным ущербом.

За несколько дней «эпидемия» подобных инцидентов распространилась и на другие штаты. Случаи возгораний были зафиксированы не только в Мэриленде, но и в соседнем округе Колумбия, а также в Вирджинии, Нью-Джерси, Пенсильвании, Оклахоме, Техасе, Аризоне и Калифорнии.

В ряде школ администрация разослала родителям предупреждения о возможной материальной и дисциплинарной ответственности вплоть до отчисления в случае, если ученик будет уличён в участии в Chromebook Challenge.

Представители TikTok сообщили СМИ, что ограничили поисковую выдачу по ключевым словам, связанным с этим флешмобом. Однако, по мнению CBS, ситуация в социальных сетях уже вышла из-под контроля. Информация распространяется не только через TikTok, но и через другие платформы — соцсети, мессенджеры и видеохостинги.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru