


В китайском Шэньчжэне вышел на патрулирование робот-полицейский

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

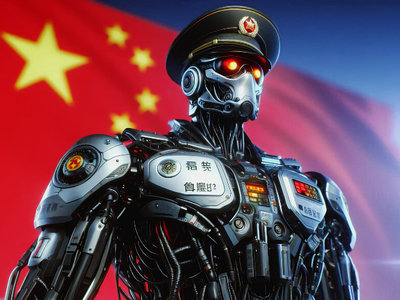
Роботы-гуманоиды в Шэньчжэне задействованы для обеспечения порядка в общественных местах, помощи туристам, а также в поиске потерявшихся детей и пожилых людей. В полиции города используется робот модели PM01, разработанный местной компанией Engine AI.

Ранее эти роботы демонстрировали приёмы кунг-фу и даже принимали участие в полумарафоне. Теперь же они стали частью крупного проекта по внедрению робототехники в систему общественной безопасности.

Робот имеет рост чуть менее 140 см и вес около 40 кг. Он не является полностью автономным устройством, выполняя роль ассистента. Устройство оснащено камерами с функцией распознавания лиц, а также системами синтеза и распознавания речи на кантонском и мандаринском диалектах.

Благодаря приводам промышленного класса, робот может оглядываться, не используя ноги. Его поле зрения составляет 320°. Стоимость относительно невелика — около 14 тысяч долларов.

Однако реакция пользователей соцсетей оказалась неоднозначной. Одни находят робота пугающим, сравнивая его с персонажем из антиутопии, другие ссылаются на франшизу «Терминатор». Пользователей тревожат этические аспекты использования таких систем и отсутствие у машин эмпатии.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru