


Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

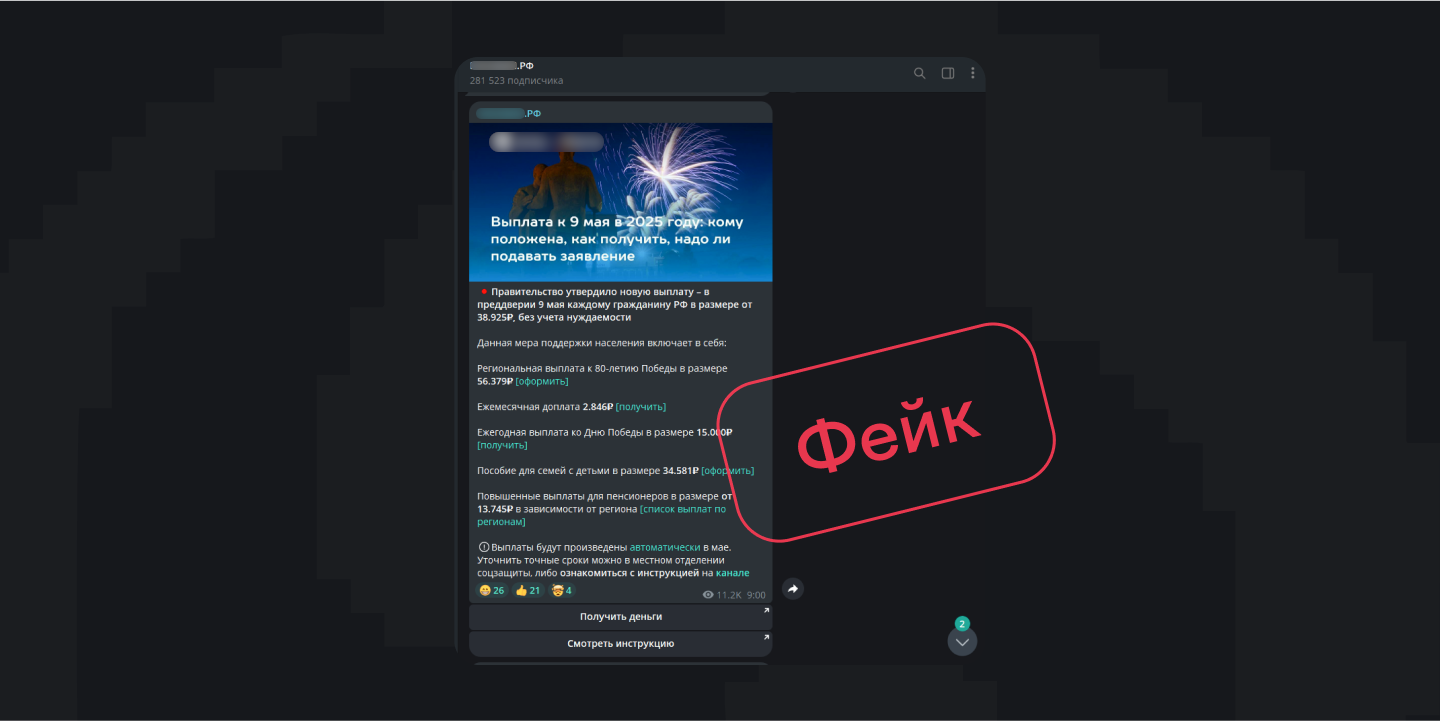
В преддверии Дня Победы в Telegram начали распространяться фейковые новости о «новых социальных выплатах» для россиян. В сообщениях утверждается, что якобы принято решение о дополнительных мерах поддержки — дескать, каждому гражданину РФ полагается выплата от 38 925 рублей.

При этом, как пояснили специалисты компании F6, нигде не говорится о критериях нуждаемости, а выплаты «приурочены к 80-летию Победы».

Чтобы сделать фейк более убедительным, авторы таких постов советуют обратиться в «местное отделение соцзащиты» или пройти по ссылке и «ознакомиться с инструкцией».

Ссылка ведёт на телеграм-бота, где пользователю обещают 50 000 рублей. Но вместо этого его перенаправляют в другой канал — якобы инвестиционный, где предлагают вложить деньги и обещают огромную прибыль. При этом прямо в сообщениях указываются банковские карты, на которые нужно отправить «инвестиции».

По наблюдениям экспертов, такие каналы работают уже давно: большую часть времени они публикуют достоверные и безобидные новости о социальной поддержке, а затем — в канун крупных праздников вроде Нового года или 9 Мая — вбрасывают фейковые сообщения о выплатах.


В декабре 2024 года уже была подобная волна перед праздниками. Аудитория у таких каналов может достигать сотен тысяч подписчиков. Ни один из них не зарегистрирован в Роскомнадзоре как официальное СМИ.

Сценарий мошенничества с «выплатами» — один из самых популярных. Часто используется в преддверии праздников: 9 Мая, Нового года, 23 Февраля, 8 Марта, 1 сентября. Цель — привлечь внимание, заполучить данные пользователя и выманить у него деньги.

Как защитить себя:

  • Проверяйте информацию только через официальные источники — например, «Госуслуги» или МФЦ.
  • Не подписывайтесь на сомнительные телеграм-каналы — даже пассивная подписка даёт злоумышленникам информацию о вас.
  • Не переходите по ссылкам из подозрительных сообщений, особенно в мессенджерах и соцсетях.
  • Никому не передавайте свои персональные и банковские данные, пароли и коды из СМС.
  • Не переводите деньги незнакомым людям.
  • Прежде чем куда-то вкладывать средства, ищите отзывы — если это мошенничество, скорее всего, кто-то уже об этом написал.
  • Если сомневаетесь, проконсультируйтесь с человеком, которому доверяете.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru