


+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

В первом квартале 2025 года число DDoS-атак выросло более чем в два раза по сравнению с тем же периодом 2024-го — плюс 110%. Это продолжение прошлогодней тенденции, когда прирост составил 50%. Иными словами, атак становится всё больше — и это уже устойчивая динамика.

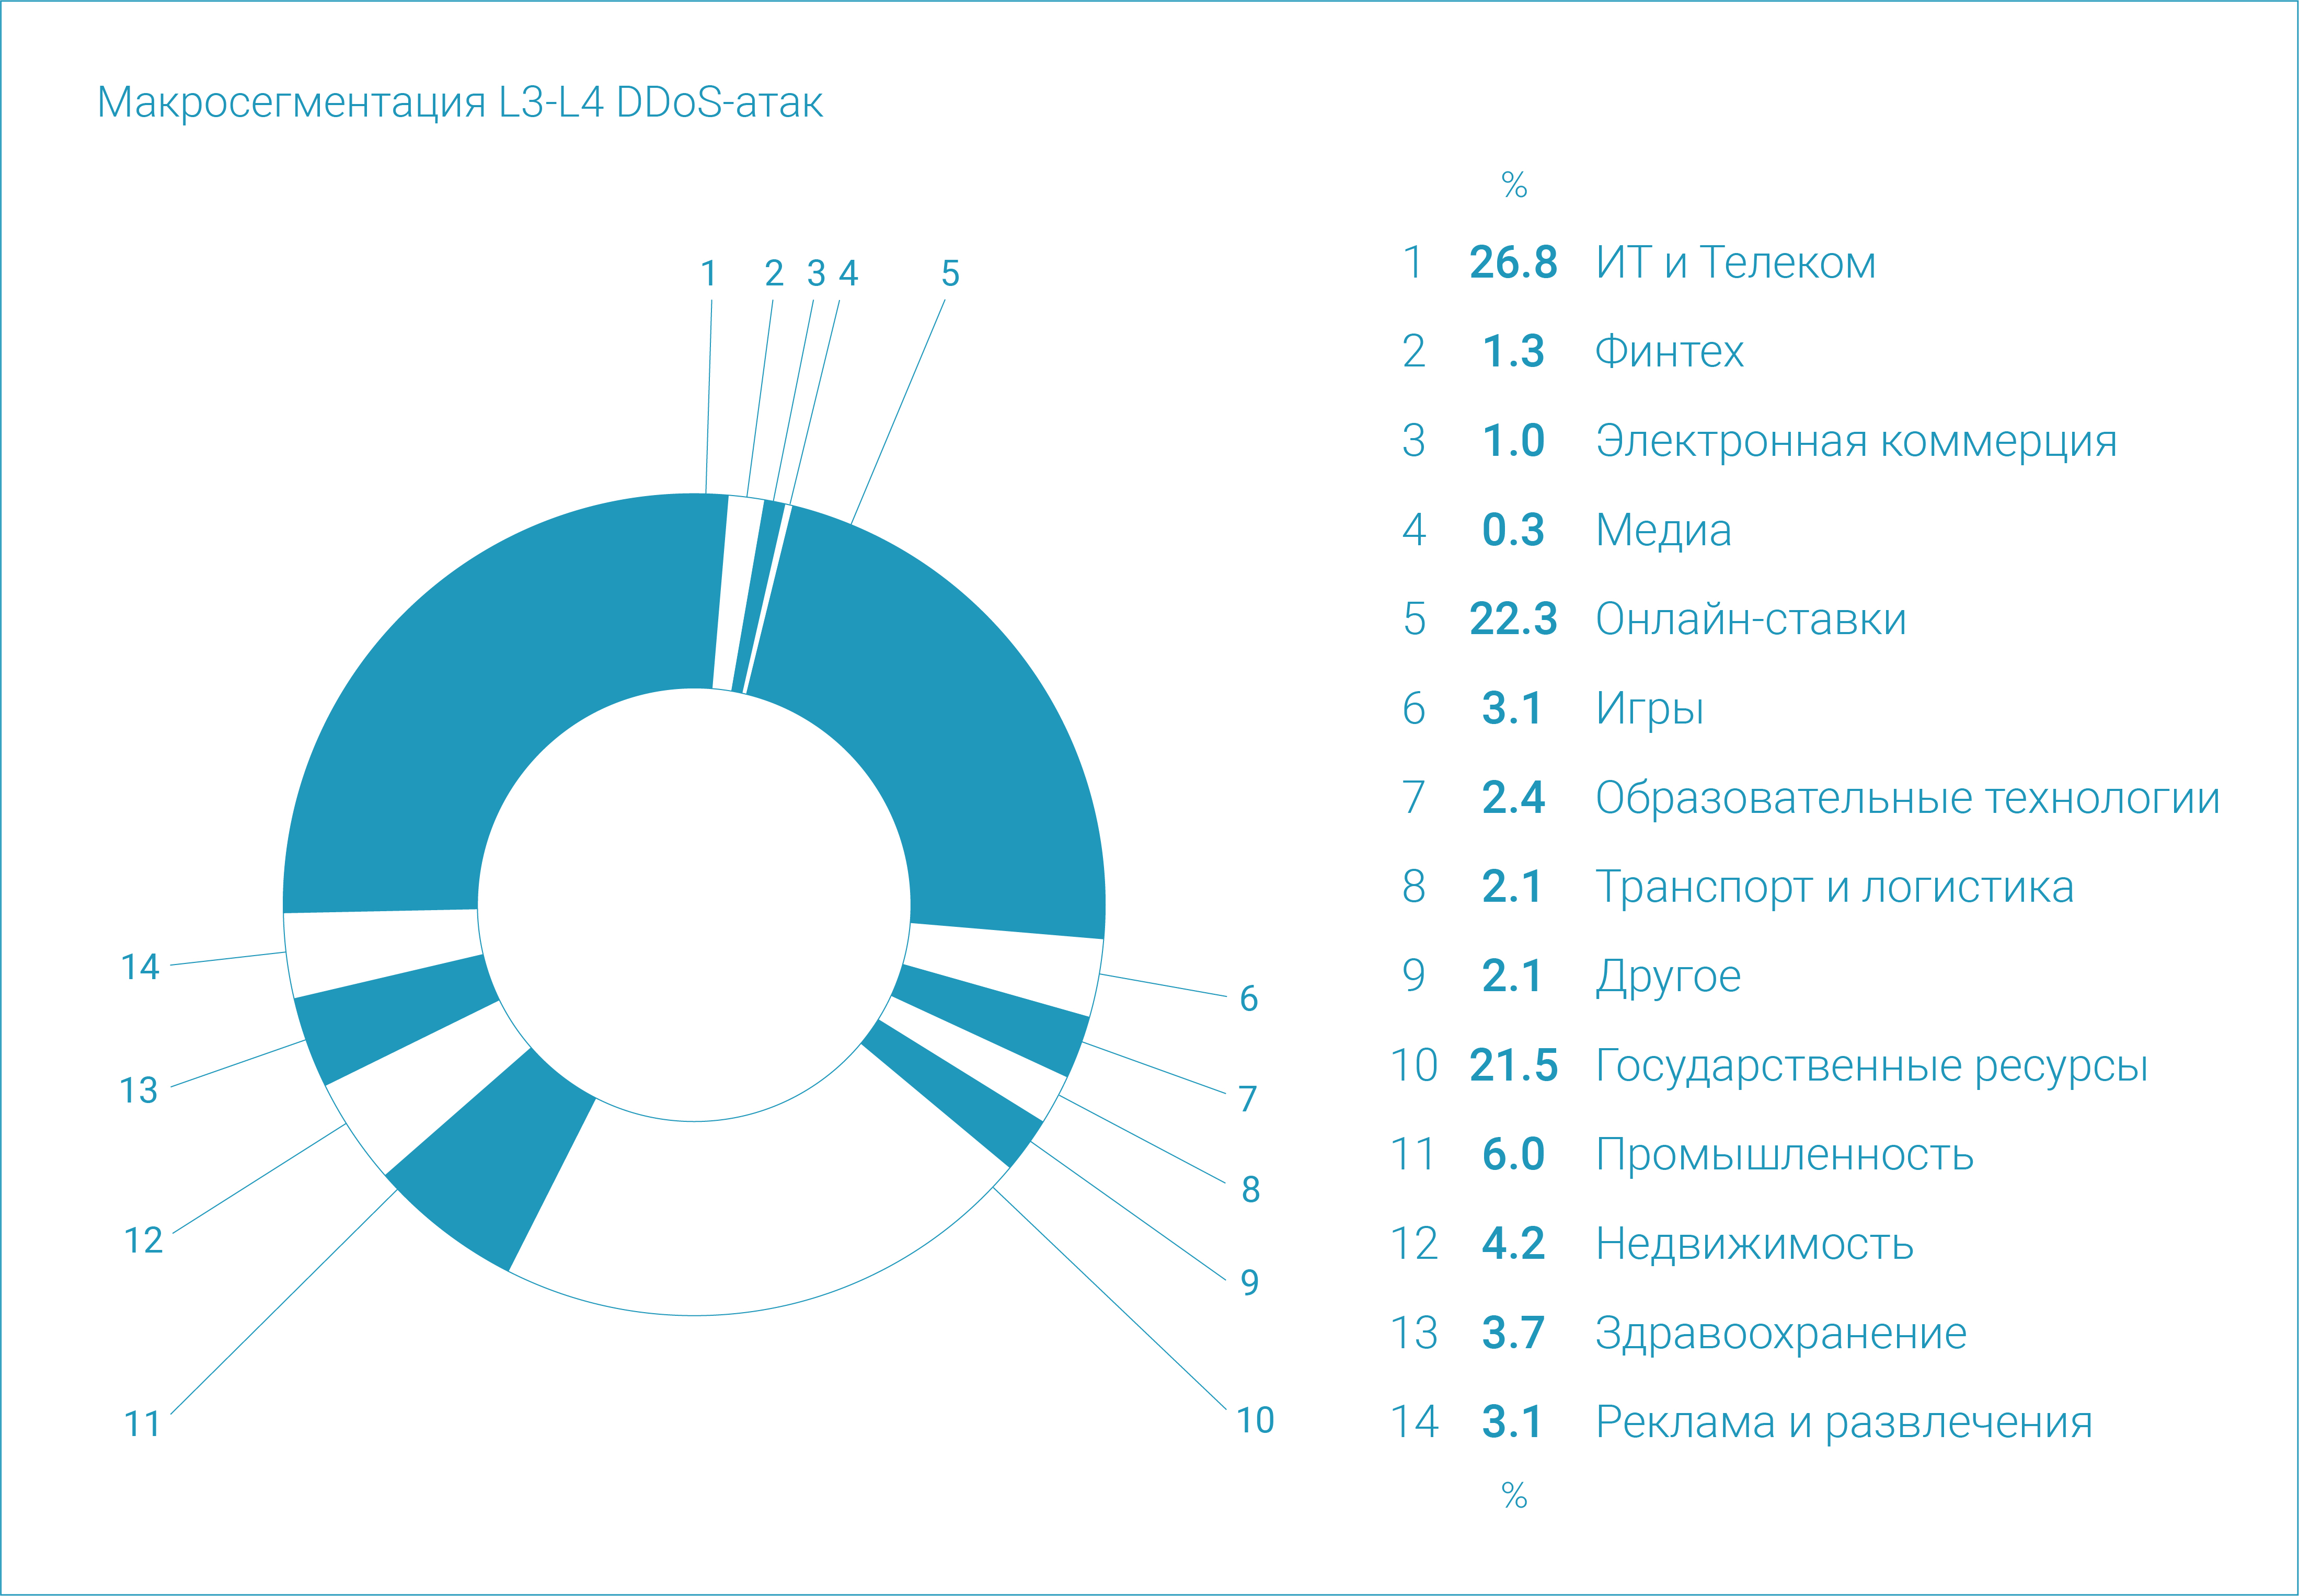
По данным Curator, большинство атак на сетевом уровне (L3–L4) были нацелены на три ключевых сегмента: ИТ и телеком (26,8%), финтех (22,3%) и электронную коммерцию (21,5%). Вместе на них пришлось 70% всех зафиксированных атак на этом уровне.

Интенсивность L3–L4-атак в этом году заметно ниже прошлогодних рекордов: пиковые значения составили 232 Гбит/с и 65 миллионов пакетов в секунду против 1140 Гбит/с и 179 Mpps в 2024-м. Но расслабляться рано — медианные показатели выросли, так что в среднем атаки стали стабильнее и плотнее.


Главное же событие квартала — обнаружение огромного ботнета, в который входило 1,33 миллиона устройств. Для сравнения: самый крупный ботнет прошлого года насчитывал 227 тысяч машин. Новая сеть использовалась для атаки на сайт в микросегменте онлайн-букмекеров, и атака длилась около двух с половиной часов. Больше половины устройств ботнета находились в Бразилии, другие — в Аргентине, России, Ираке и Мексике.

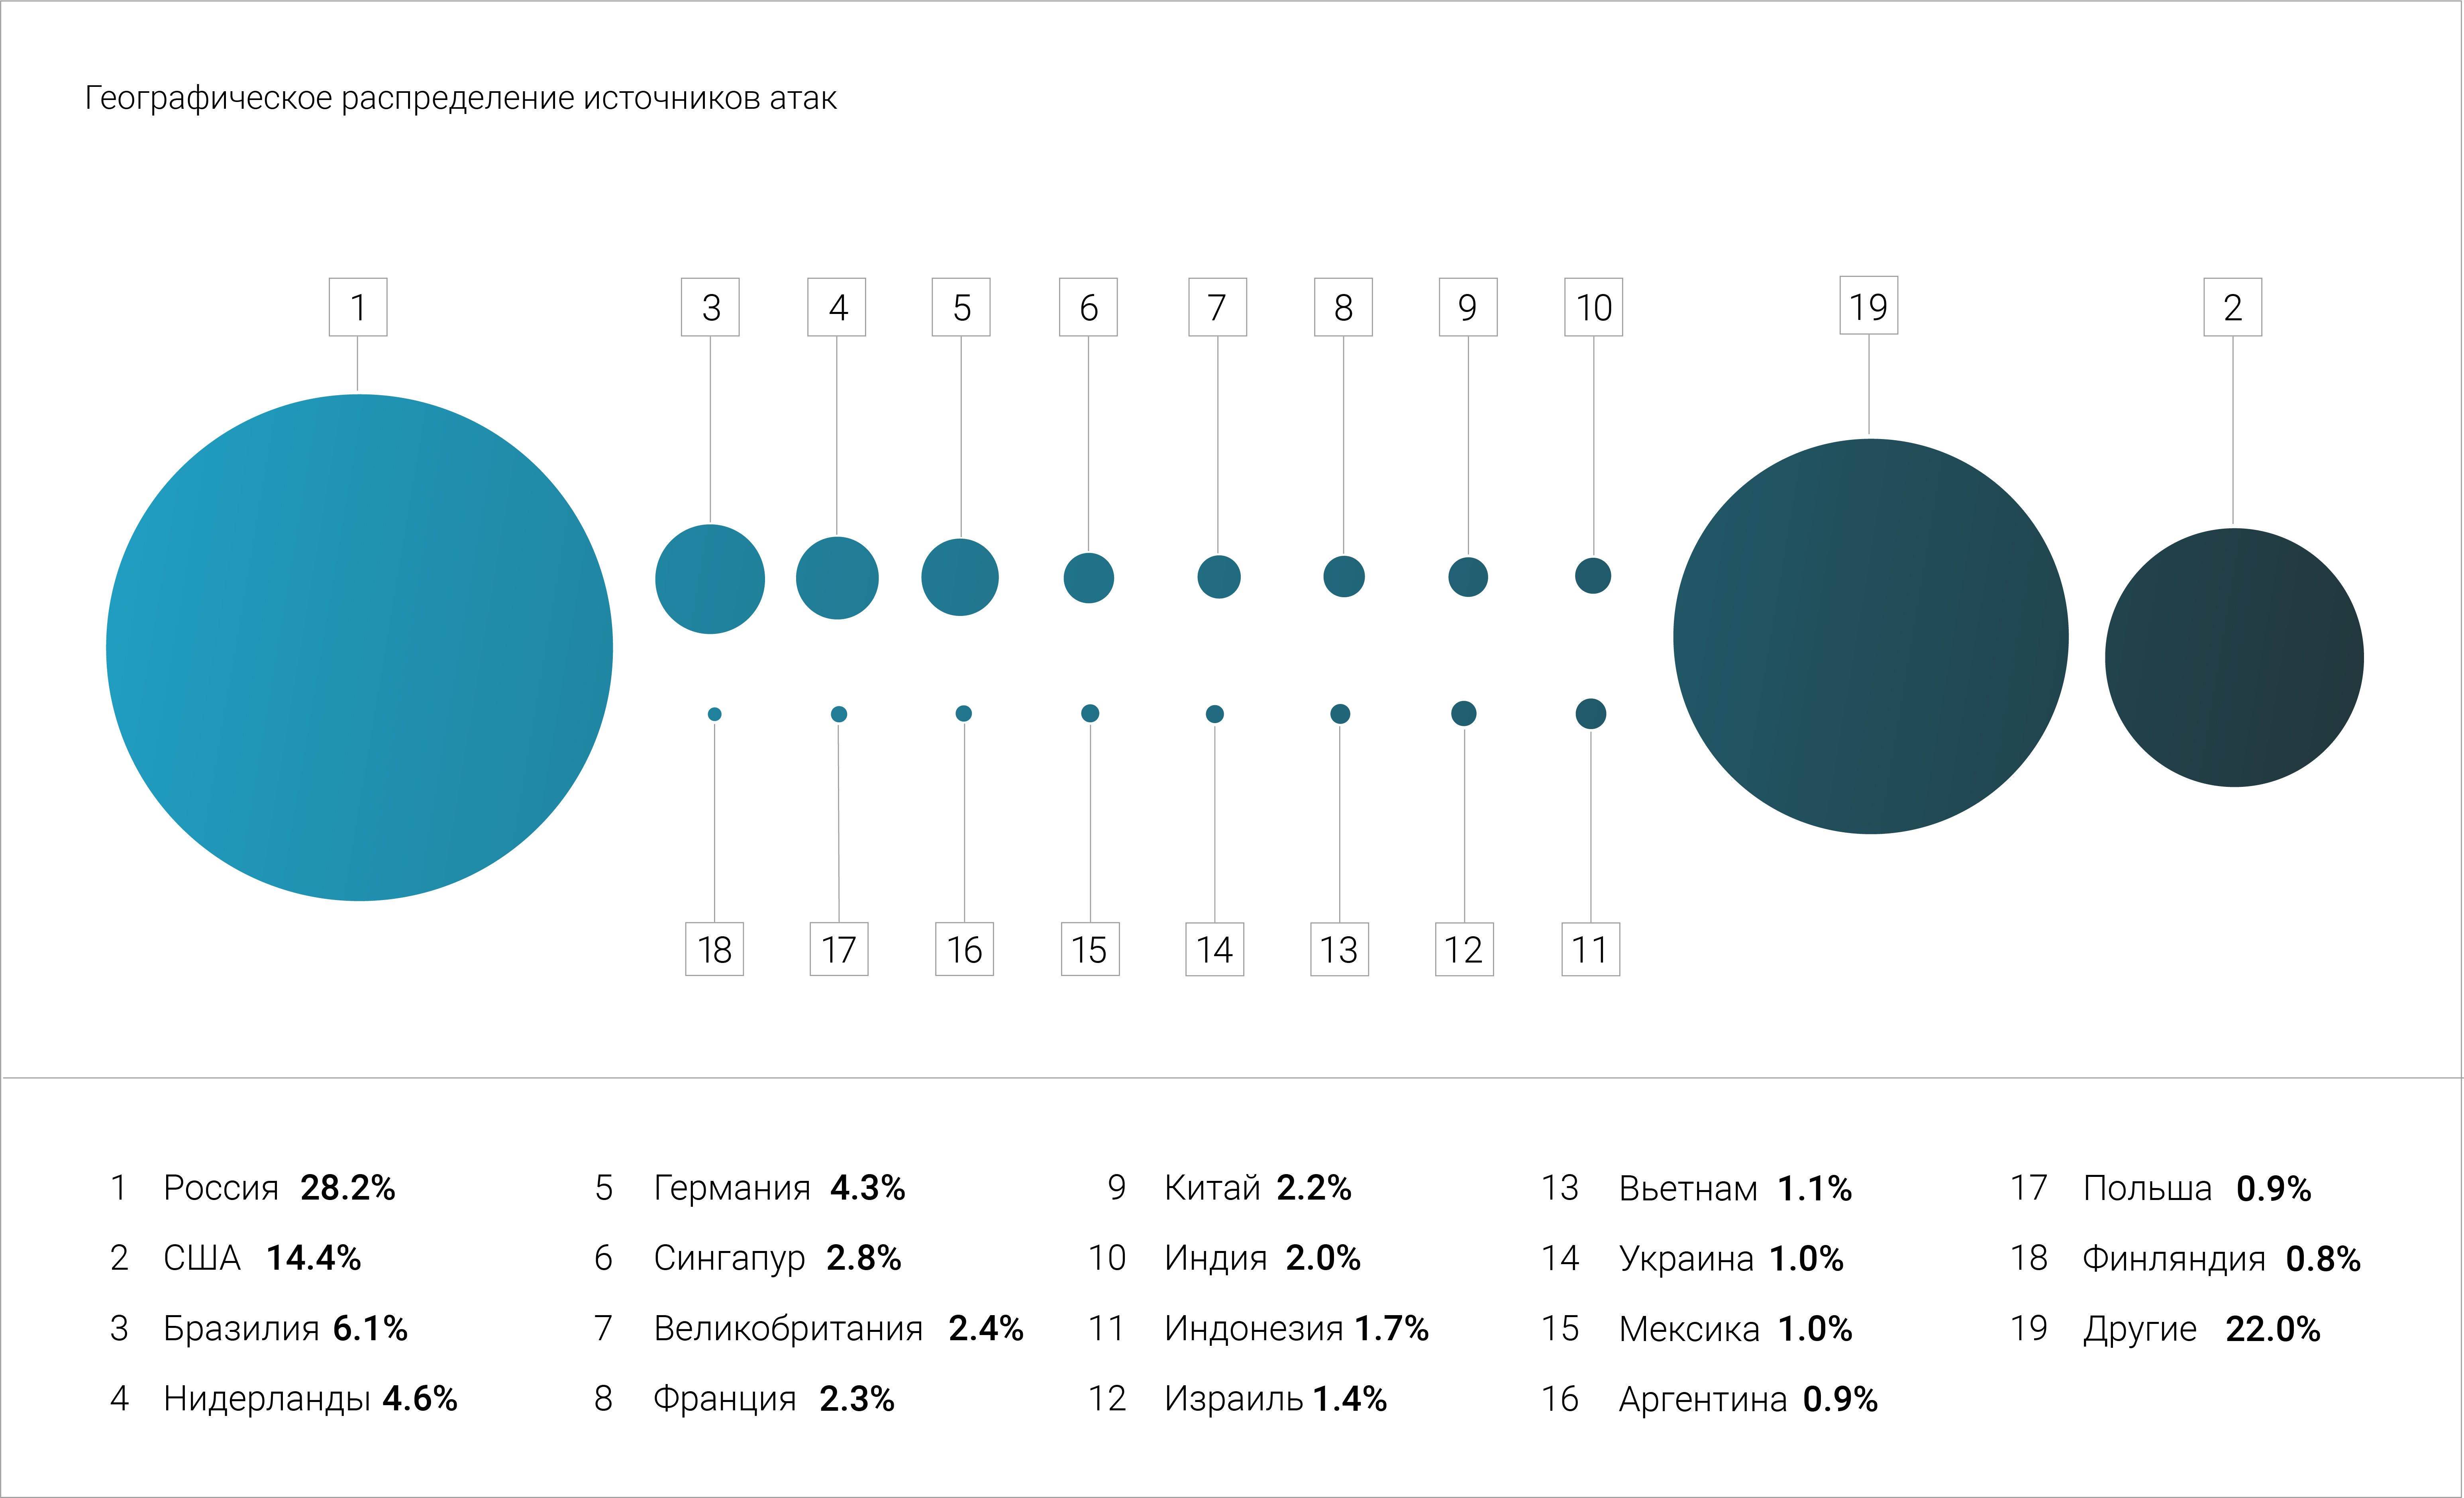
На прикладном уровне (L7) чаще всего атаковали финтех (54% всех атак), электронную коммерцию (14,4%) и ИТ с телекомом (8,1%). Источники атак почти не изменились по сравнению с прошлым годом: Россия, США и Бразилия.


Кроме DDoS, эксперты также анализировали активность вредоносных ботов — тех, что не выводят сайт из строя, а, например, воруют данные, сканируют цены или пытаются взломать аккаунты. В целом их активность была стабильной, но в марте произошёл заметный скачок — плюс 28% по сравнению с февралем.

Чаще всего эти боты нападали на онлайн-ретейл (40,7%) и онлайн-ставки (13%). Это логично: парсинг цен, остатков товаров и коэффициентов ставок — популярная тактика среди конкурентов. Также под удар попали сегменты недвижимости, фармы, логистики и финансов.

Общий вывод — DDoS-атаки становятся масштабнее и разнообразнее, а автоматизированные угрозы затрагивают всё больше отраслей.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru