


Gorilla: новый Android-вредонос учится воровать и подслушивать

Gorilla: новый Android-вредонос учится воровать и подслушивать

Gorilla: новый Android-вредонос учится воровать и подслушивать

Похоже, у Android-пользователей появился новый «зверь» под капотом — свежевылезший вредонос Gorilla. Пока он как будто только учится пакостить — никакой маскировки, всё на виду. Но даже в таком «юном» состоянии успел напугать специалистов своей функциональностью.

Gorilla, который уже успел привлечь внимание специалистов из Prodaft, написан на Kotlin и первым делом лезет в СМС — просит стать приложением по умолчанию.

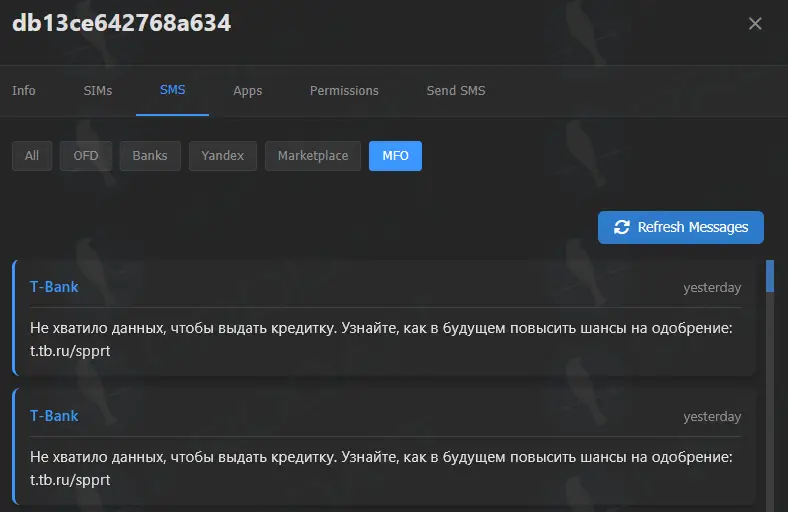
Зачем? Чтобы читать, перехватывать и даже отправлять сообщения от вашего имени. А потом ещё и сортирует их по меткам: «Banks», «Yandex» — не к лучшему, правда?

Но не только СМС едины. Малварь запрашивает доступ к номеру телефона, данным сим-карты, списку приложений, модели устройства и даже тому, включён ли экран. Всё это аккуратно улетает операторам по WebSocket’у каждые 10 секунд. Такая вот «связь с центром».

Кстати, на панели управления у злоумышленников каждому заражённому устройству присваивается одна из трёх меток:

  • State Authority — видимо, это «особо интересные» цели,
  • Important — «второй сорт, но пригодны»,
  • Trash — всё остальное.

И это уже тревожный звоночек: возможно, Gorilla готовят не только для краж денег, но и для более серьёзного дела — вроде слежки за госслужащими или активистами.


Чтобы не вылетать из памяти, Gorilla запускает себя в фоновом режиме с помощью FOREGROUND_SERVICE и даже просит пользователя отключить для себя оптимизацию батареи. Особенно настойчиво — на устройствах Huawei и Honor, где он ещё и замедляет «сердцебиение» (частоту связи с сервером), чтобы не попасть под зачистку системой.

А ещё внутри кода обнаружили «запасные» функции:

  • WebViewActivity — по сути, это задел для будущих фишинговых атак через фальшивые страницы банков.
  • USSDReceiver — класс, который может активироваться, если набрать специальный код вроде *#0000#. Возможно, это будет использоваться как скрытая команда для активации малвари.

И хотя сейчас Gorilla только разминается, эксперты уверены: потенциал у него большой и явно не в добрую сторону. Перехваты СМС, слежка, хитрые трюки для выживания — в будущем он может стать серьёзным игроком на поле Android-угроз.

Так что включаем паранойю на минималках: дважды проверяем, что ставим, не раздаём права направо и налево и, как всегда — держим защитный софт в боевой готовности.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru