


Срок господдержки MITRE CVE истек, судьба ключевого ИБ-проекта под вопросом

Срок господдержки MITRE CVE истек, судьба ключевого ИБ-проекта под вопросом

Срок господдержки MITRE CVE истек, судьба ключевого ИБ-проекта под вопросом

Сегодня, 16 апреля, истекает срок госфинансирование программы CVE, реализуемой силами НКО MITRE и партнеров. Закрытие проекта грозит потерей системы идентификации уязвимостей, которой пользуются госектор, бизнес, исследователи и CERT во всем мире.

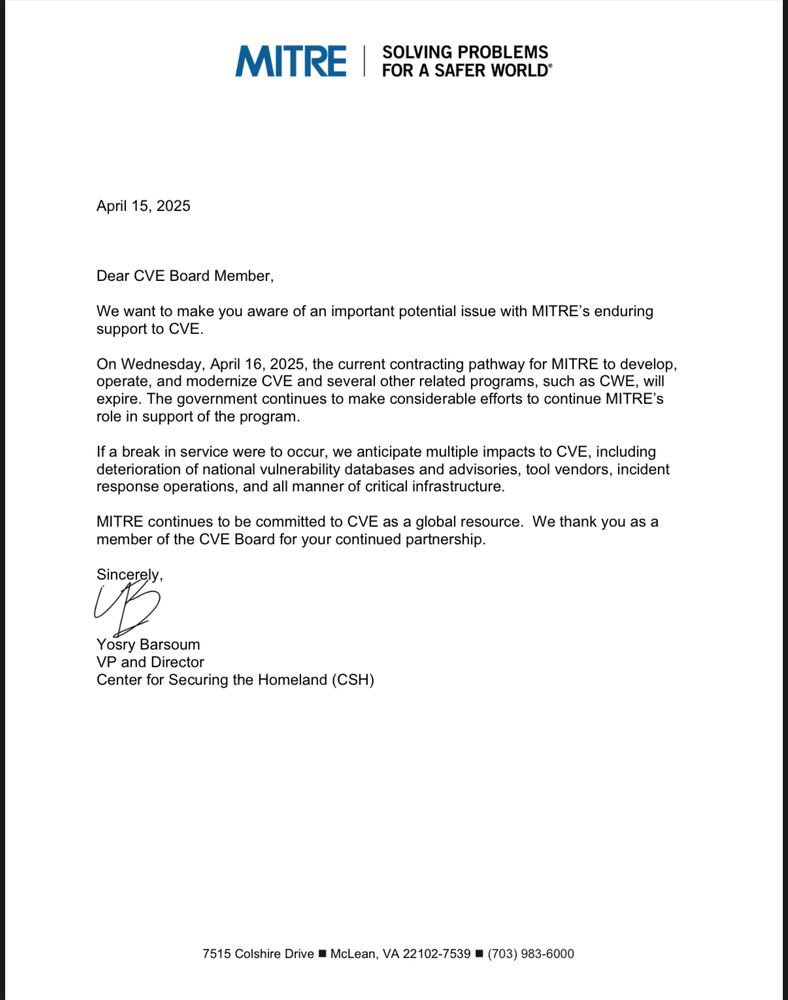
Об окончании срока контракта в отношении CVE, CWE и других родственных программ стало известно из слитого в Сеть письма вице-президента Центра MITRE по нацбезопасности, адресованного членам совета директоров CVE.

Автор не преминул отметить последствия перерыва в обслуживании, такие как ухудшение качества национальных баз данных, информационных бюллетеней, ИБ-инструментов, операций по реагированию на киберинциденты, защиты критически важной инфраструктуры.

Тем не менее, в письме также прозвучали и оптимистичные ноты. Правительство США продолжает прилагать усилия для поддержки роли MITRE в рамках CVE, а НКО не снимает с себя обязательств оператора ресурса с глобальным охватом.


Основным спонсором CVE на протяжении 25 лет являлось Агентство кибербезопасности (CISA), работающее под эгидой Министерства нацбезопасности США. После того как администрация Трампа объявила о разрыве контрактов с MITRE на общую сумму $28 млн, в НКО стали спешно сокращать штат и уже уволили более 400 сотрудников из офиса в Вирджинии.

В комментарии для прессы представитель MITRE заявил, что они уже несколько недель вместе с чиновниками ищут выход из сложившейся ситуации. В CISA подтвердили, что работают над сохранением CVE-сервиса, но в детали вдаваться не стали.

Источники Брайана Кребса поведали, что госфинансирование CVE уже не первый раз под угрозой, но до сих пор проблема разрешалась в последнюю минуту.

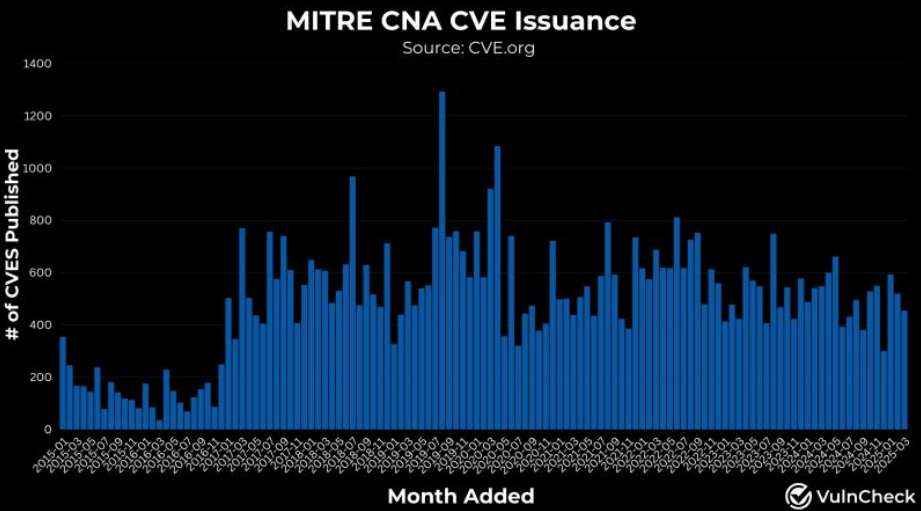
Предвидя нечто подобное, ИБ-компания VulnCheck на правах CNA-партнера программы CVE (может назначать идентификаторы и вести соответствующие записи) заранее зарезервировала 1000 CVE-номеров в счет 2025 года, но это капля в море: в программных продуктах ежегодно объявляются десятки тысяч изъянов, грозящих нарушением безопасности.


В настоящее время в базе CVE числится более 274 тыс. записей, и аналитики NIST уже не справляются с такими объемами. Бэклог по обработке отчетов об уязвимостях растет, хотя время от времени его удается сократить за счет привлечения сторонних специалистов.

Если сервис все-таки закроется, база CVE, дублируемая на GitHub, перестанет пополняться. По состоянию на 16:40 (Москва) ее продолжают обновлять, и сайт cve.mitre.org все еще работает.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru