


Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Кажется, покупать недорогой смартфон стало опаснее, чем мы думали. «Доктор Веб» обнаружил новую мошенническую схему: злоумышленники встраивают вредоносный софт прямо в прошивку телефонов с Android — и всё это на уровне поставок от некоторых китайских производителей.

Главная цель — украсть криптовалюту. Причём делают это изощрённо: вредоносное приложение маскируется под обычный WhatsApp (да, тот самый, что принадлежит Meta, признанной экстремистской организацией в РФ). Но на деле это вовсе не безобидный мессенджер.

Как работает схема

Троян, встроенный в фейковый WhatsApp, использует фреймворк LSPatch. Это позволяет ему вмешиваться в работу приложения без необходимости править его код напрямую. Что умеет троян?

  • Меняет адрес обновления WhatsApp — чтобы всегда тянуть «свою» версию приложения с сервера злоумышленников.
  • Следит за буфером обмена — и подменяет криптокошельки на адреса мошенников. Вы думаете, отправляете свои деньги другу? А на самом деле — в чью-то тень-копилку.
  • Подставляет адреса криптокошельков и в чатах — причём делает это незаметно. У вас отображается правильный адрес, а собеседнику — поддельный. И наоборот.
  • Собирает личные данные и фотографии — особенно интересуют скриншоты с мнемоническими фразами для восстановления доступа к криптокошельку. Да-да, те самые 12–24 слова, которые нельзя терять.

Телефоны, которые попались

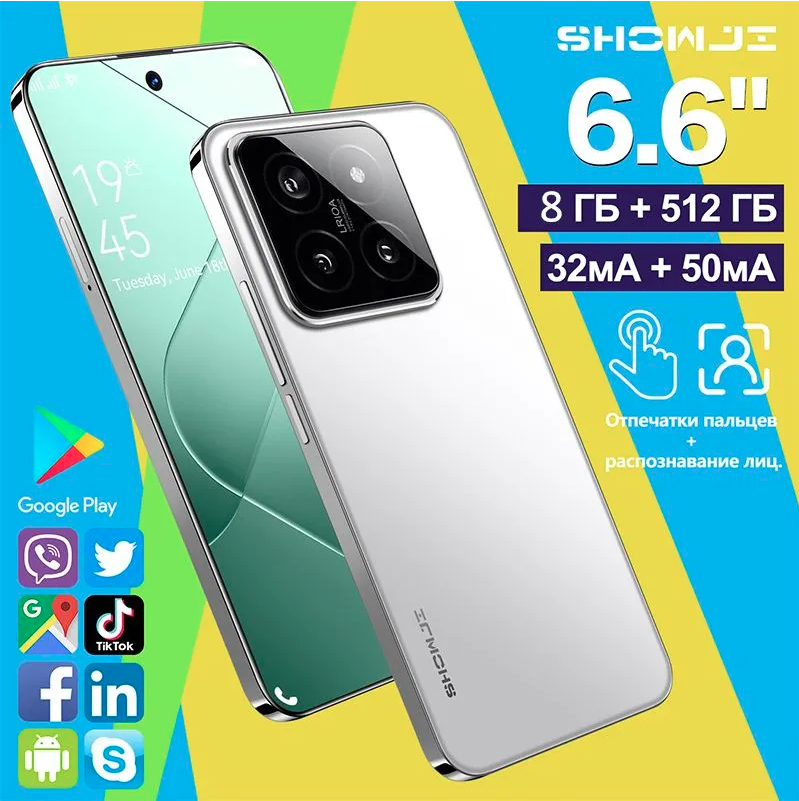
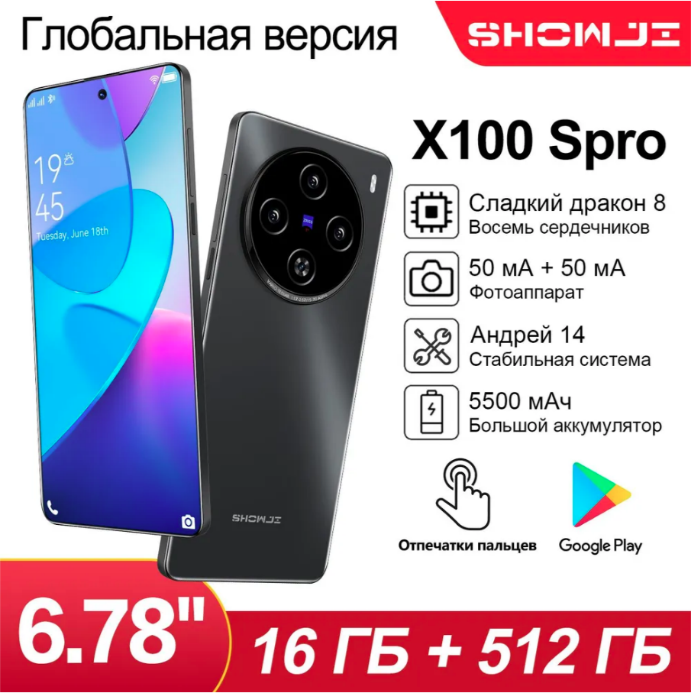
Основной «улов» пришёлся на бюджетные смартфоны с подозрительно знакомыми названиями, вроде S23 Ultra, Note 13 Pro и так далее. Почти треть моделей шли под брендом SHOWJI. Вот только по факту внутри — старый Android, поддельные характеристики и встроенный троян.

Некоторые из замеченных моделей:

  • SHOWJI Note 13 Pro
  • SHOWJI S19 Pro
  • P70 Ultra
  • Camon 20
  • S24 Ultra
  • и другие


Устройства маскируются под известные бренды, а с помощью встроенного приложения даже обманывают такие утилиты, как AIDA64 и CPU-Z — показывают, что там Android 14, крутой процессор и куча памяти. А по факту — Android 12 и фейковые спецификации.

Деньги, домены и масштабы

Исследование показало, что эта кампания масштабная: более 40 заражённых приложений, около 60 C2-серверов и 30 доменов, через которые распространяются трояны. Вредонос внедряют не только в мессенджеры, но и в криптокошельки вроде Trust Wallet и Mathwallet, а также — в сканеры QR-кодов.

Доходы злоумышленников? Один из их кошельков за два года получил свыше миллиона долларов, ещё на одном — около 500 тысяч, а на остальных (а их около 20) — суммы до 100 тысяч.

Что делать:

  1. Не покупайте сомнительные смартфоны с маркетплейсов или малоизвестных брендов, особенно если модель «похожа на флагман», но стоит как чехол от него.
  2. Проверяйте устройства с помощью утилит вроде DevCheck — она честнее, чем AIDA.
  3. Не храните сид-фразы в скриншотах. Записывайте их на бумагу и прячьте.
  4. Ставьте антивирус — не только на десктоп, но и на смартфон.
Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru