


Неизвестная прежде группировка положила сайт Роскомнадзора

Неизвестная прежде группировка положила сайт Роскомнадзора

Неизвестная прежде группировка положила сайт Роскомнадзора

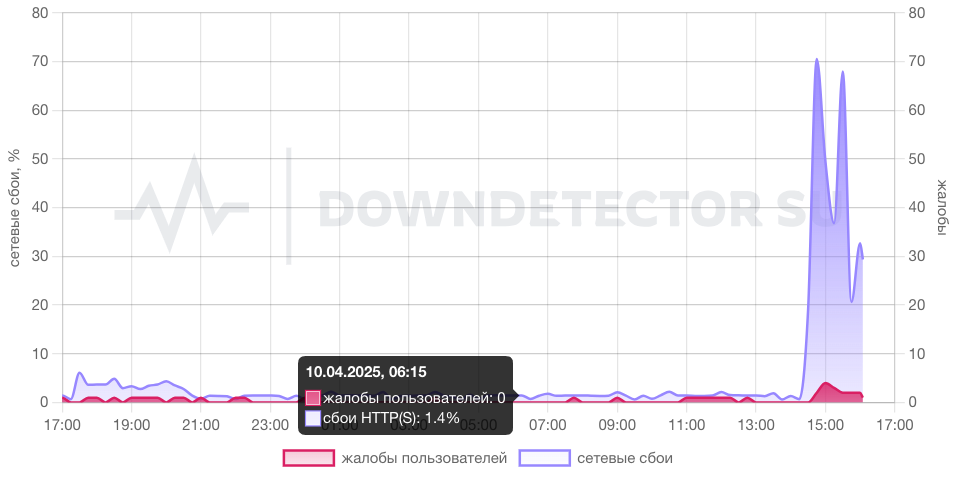
10 апреля в дневное время ряд сервисов ведомства оказался недоступен. Согласно данным сервиса Downdetector, пик перебоев пришёлся на промежуток между 14:45 и 15:30 по московскому времени.

Атака затронула пользователей в Центральной России, Краснодарском крае и Татарстане.

Жалобы касались невозможности открыть сайт Роскомнадзора, а также сбоев при попытках отправить уведомления — даже в те моменты, когда сайт был доступен. К 16:00 его работа была полностью восстановлена.

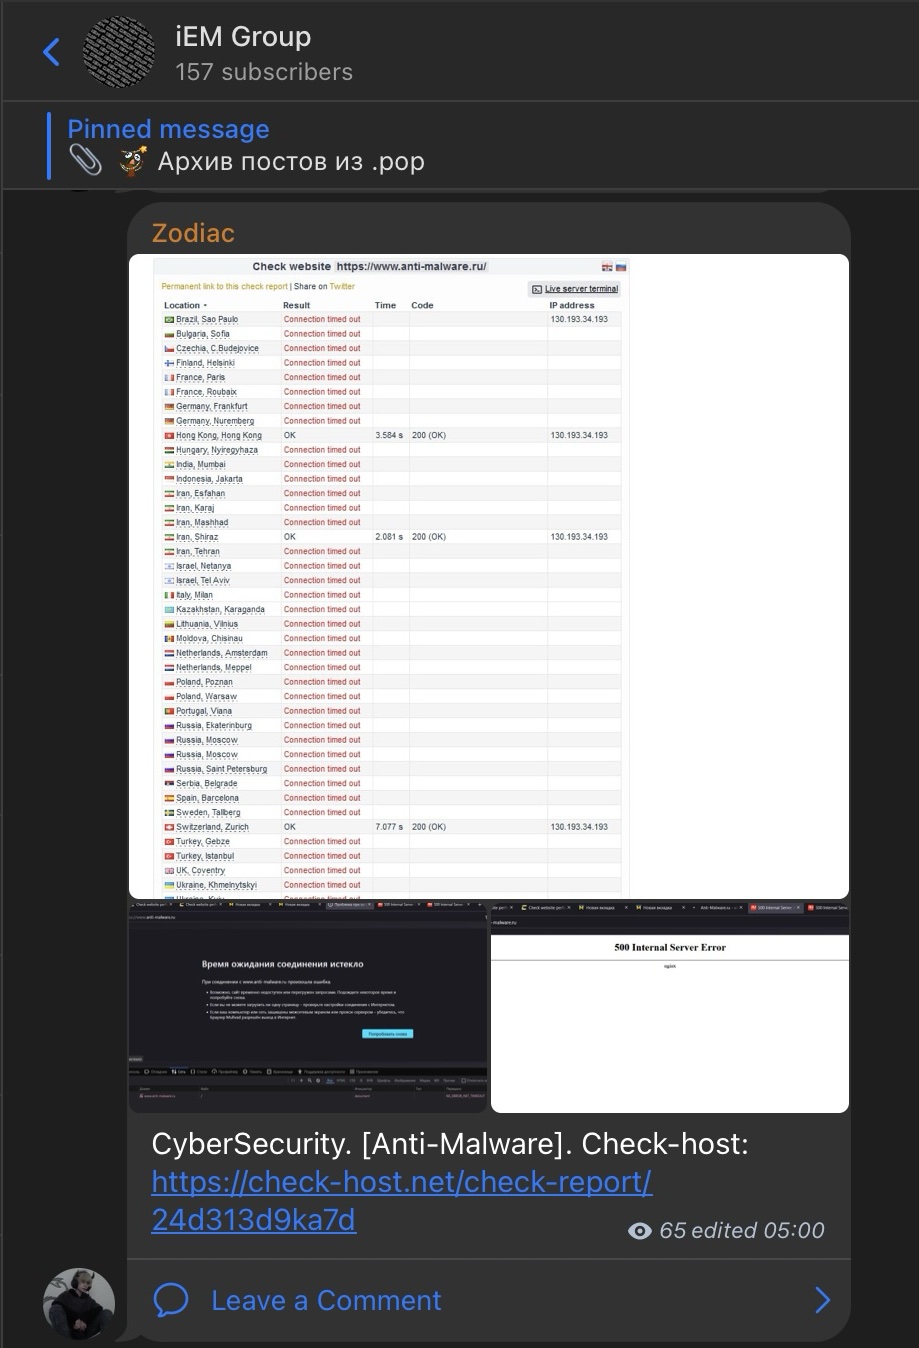
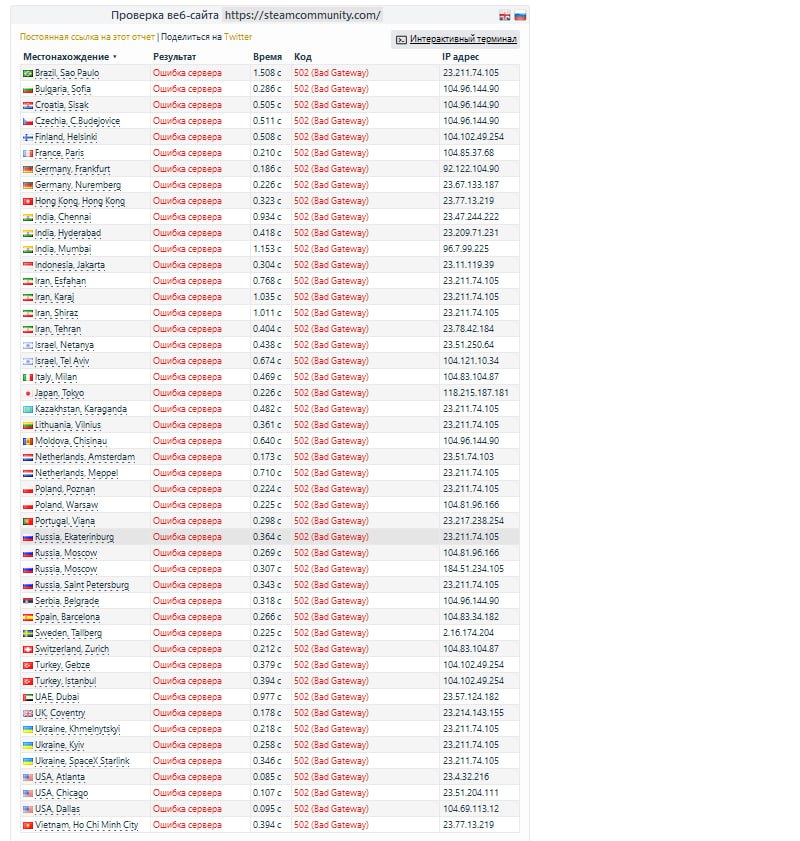
Ответственность за инцидент взяла на себя кибергруппировка iEM Group, ранее практически не фигурировавшая в публичном поле. В своём заявлении она также утверждает, что в январе ей удалось временно вывести из строя систему аутентификации Яндекса, а также нарушить работу игрового сервиса Steam.

«Steam был атакован. Он не работал у всех пользователей в мире на протяжении 30 минут. Половина инфраструктуры лежала на дне», — хвастались представители группировки.

По их словам, атаки совершаются «на любые сайты без разбора — ради развлечения». В ночь на 10 апреля киберпреступники также провели DDoS-атаку на портал Anti-Malware.ru.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru