


Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Британский центр контрразведки и безопасности (NCSC) и его зарубежные партнеры опубликовали список троянизированных Android-программ, которые последние два года использовались для слежки за правозащитниками в разных странах.

Перечень вредоносных репаков включает более 100 позиций. В каждом из них сокрыт шпион Moonshine либо BadBazaar.

Оба трояна умеют получать доступ к данным геолокации, чатам, фотогалерее, а также работать с камерой и микрофоном. Поскольку они устанавливаются в связке с легитимными приложениями, запрос таких разрешений редко вызывает подозрение.

В опубликованном NCSC списке числятся Signal, Telegram, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России), Adobe Acrobat, популярные медиаплееры, навигаторы, сервисы погоды, софт для работы с фото, приложения для молитв.

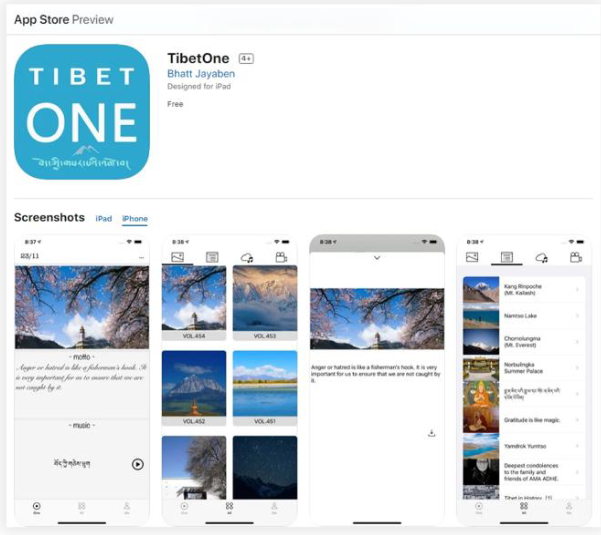
Выявлено также одно зараженное приложение для iPhone — TibetOne. В 2021 году оно числилось в каталоге Apple App Store.


Жертвы — в основном представители уйгурских, тибетских, тайваньских общин, а также активисты, отстаивающие их интересы.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru