


Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Исследователи наткнулись на очередной пример коммерческого сталкерского софта для Android, который не только мастерски скрывается на устройствах, но и делает процесс удаления почти невозможным, требуя от пользователя специальный пароль.

Приложение маскируется под стандартные системные настройки, скрывая свою иконку на главном экране и используя функции Android, предназначенные для администрирования устройств и наложения окон.

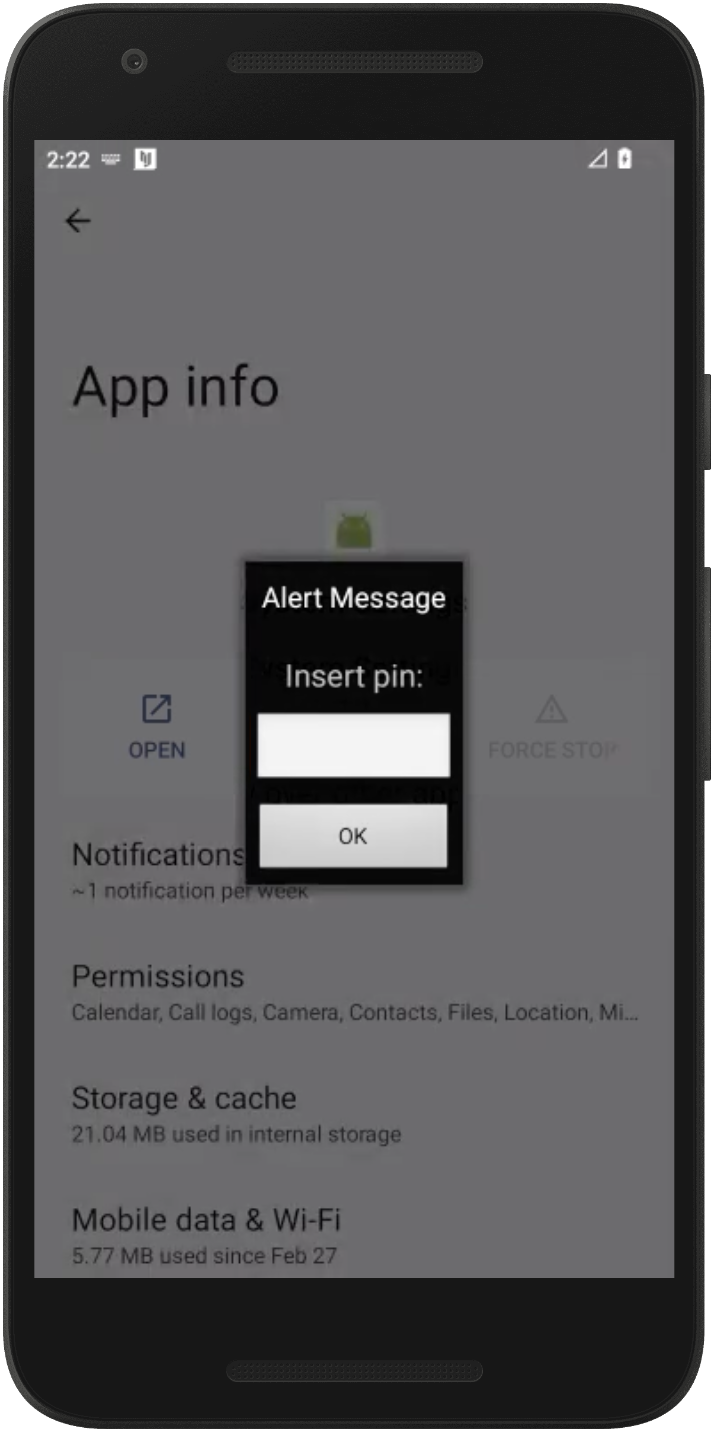
Оно запрашивает разрешение на «наложение окон поверх других приложений», а затем блокирует попытки удаления, выводя всплывающее окно с запросом пароля, который использовался при установке приложения.


При попытке деактивировать или удалить программу через системные настройки, жертва сталкивается с запросом пароля. Неправильная комбинация приводит к возврату на главный экран, полностью блокируя доступ к удалению.

Специалисты TechCrunch предлагают перезагрузить устройство в безопасном режиме (safe mode) — в этом случае загружаются только системные приложения, а сторонние (в том числе шпионские) не запускаются. Это позволяет обойти защиту и удалить программу.

  1. Войти в безопасный режим:
    • Зажать кнопку питания до появления меню.
    • Долгое нажатие на кнопку «Выключить» вызовет запрос на перезапуск в безопасном режиме. Подтвердите действие.
    • После перезапуска вы увидите надпись «Safe mode» на экране.
  1. Отключить права администратора устройства:
    • Перейдите в настройки → Безопасность → Администраторы устройства.
    • Найдите неизвестное приложение и отключите его.
  1. Удалить приложение:
    • Откройте настройки → Приложения.
    • Найдите подозрительное приложение (например, «System Settings») и удалите его.
  1. Перезагрузите устройство в обычном режиме.

Удаление подобного софта даст понять злоумышленнику, что приложение больше не работает. Поэтому перед деинсталляцией важно иметь план безопасности — например, сменить пароли, выйти из аккаунтов, изменить код блокировки устройства и убедиться, что у третьих лиц больше нет физического доступа к телефону.

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru