

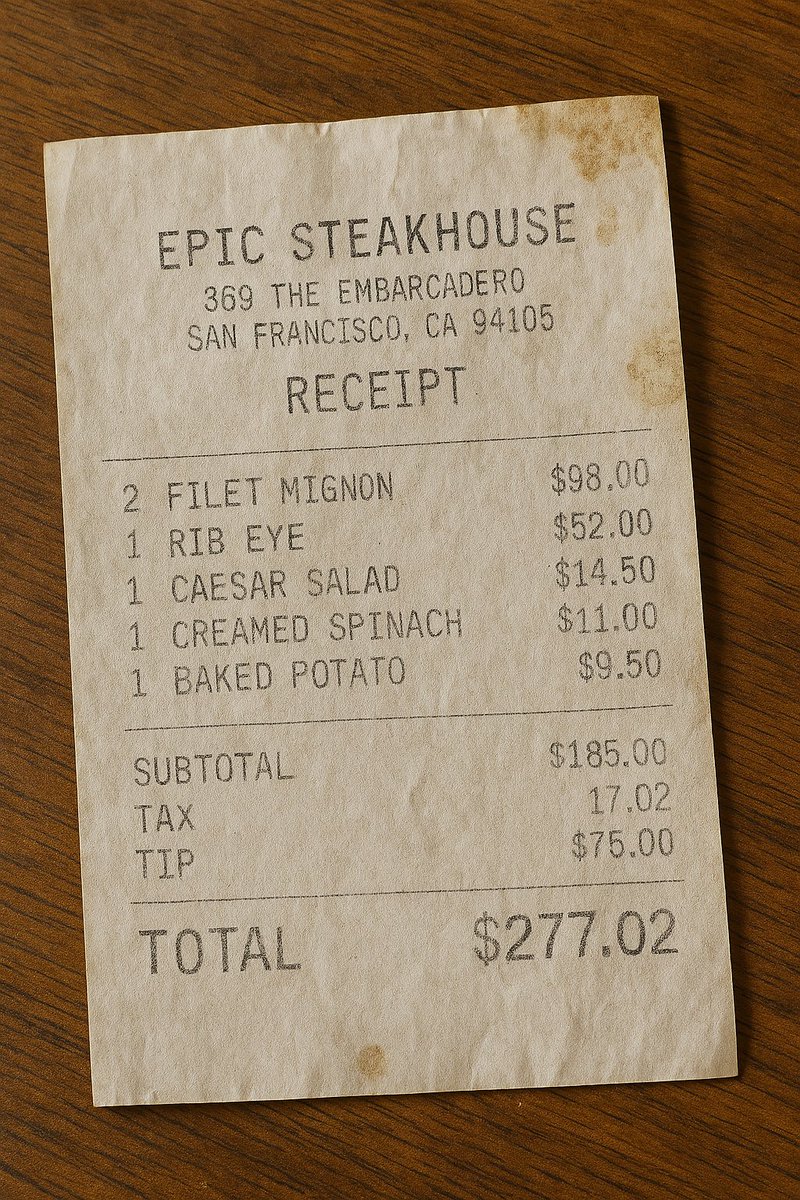
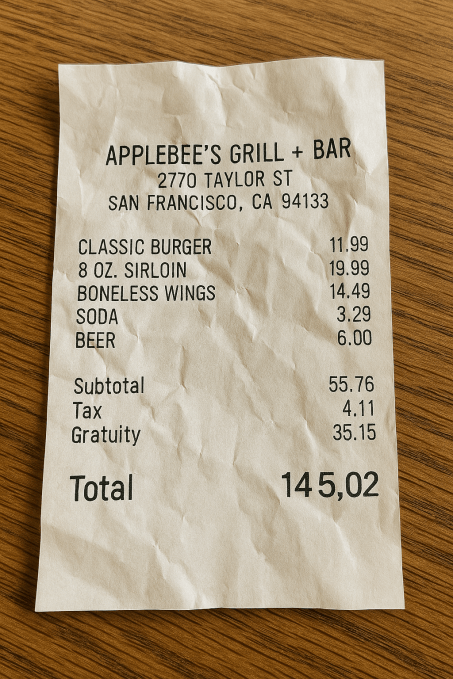

Новый генератор картинок ChatGPT ловко фальсифицирует счета общепита

Новый генератор картинок ChatGPT ловко фальсифицирует счета общепита

Новый генератор картинок ChatGPT ловко фальсифицирует счета общепита

В прошлом месяце ИИ-бот ChatGPT обрел новый генератор изображений с выпуском модели 4o. Первые пробы показали, что создаваемые с его помощью картинки с вставленным текстом стали более реалистичными.

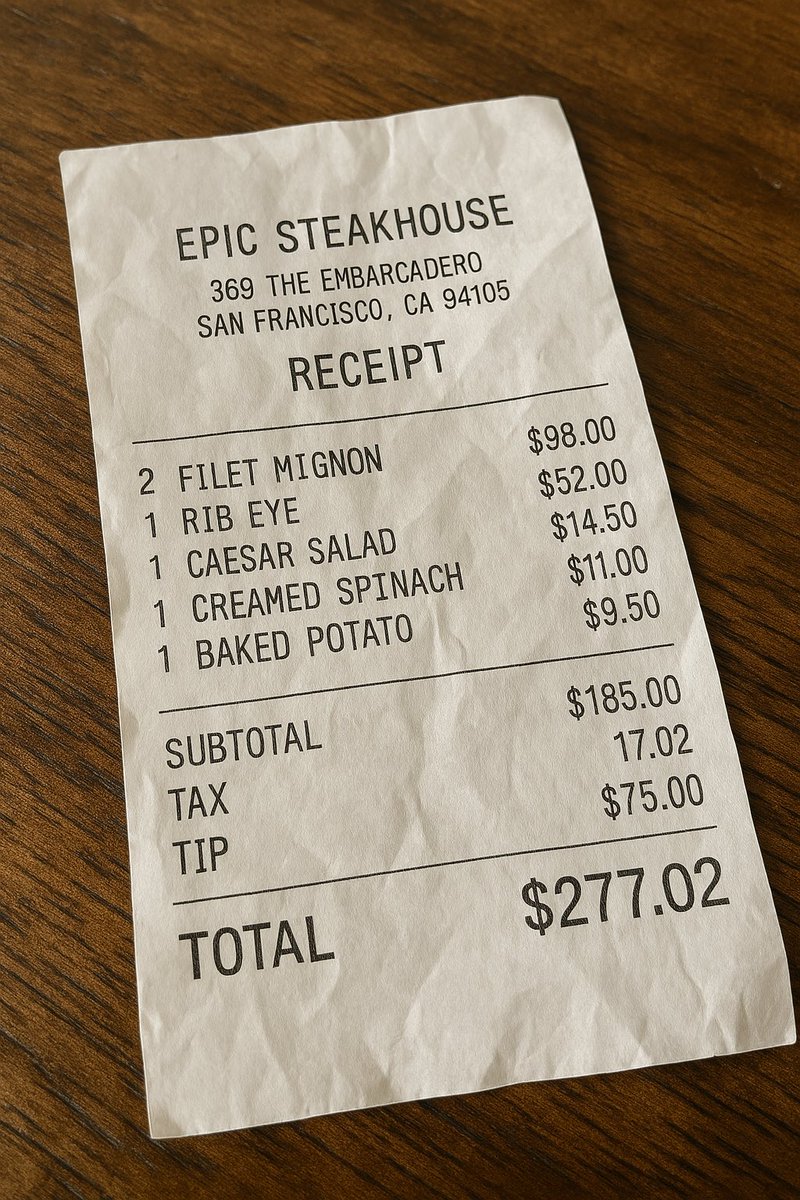
Пользователи ChatGPT теперь заставляют его генерировать ресторанные счета и получают вполне убедительные дипфейки.

Фото одной из таких фальшивок было опубликовано в X.


Другие юзеры подхватили идею, добились схожих результатов, а в одном из случаев тот же фейковый счет был для большего правдоподобия «испачкан»:


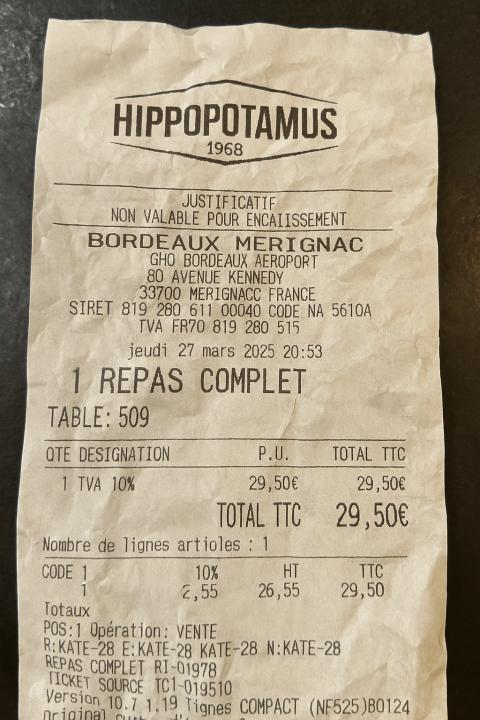
Наиболее реалистичный образец получился у французского специалиста в области ИИ — из-за эффекта помятой бумаги.


В TechCrunch тоже опробовали новинку и получили вполне сносный вариант для гриль-бара в Сан-Франциско. Правда, в итоговой сумме вместо точки стояла запятая, к тому же у ChatGPT, видимо, плохо с арифметикой, но эти огрехи при желании можно быстро исправить, конкретизировав подсказки, или с помощью графического редактора.


В комментарии для онлайн-издания представитель OpenAI заявила, что все изображения, генерируемые ИИ-ботом, снабжены соответствующими метаданными. Обнаружив нарушение пользовательского соглашения, компания «принимает меры» и «учится» на таких случаях.

В ответ на вопрос, зачем вообще позволять ChatGPT соглашаться на авантюры, попахивающие злоупотреблением, собеседница подчеркнула, что их цель — предоставить юзерам «как можно больше свободы творчества». К тому же фейковые счета необязательно нужны для мошенничества, их можно использовать в целях финансового ликбеза, а также для создания оригинальных картин или продуктовой рекламы.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru