


На сайте и в мобильном приложении Московского метрополитена произошел сбой

На сайте и в мобильном приложении Московского метрополитена произошел сбой

На сайте и в мобильном приложении Московского метрополитена произошел сбой

Сбой в работе сайта и мобильного приложения столичного метро наблюдается с открытия. Пользователи не могут пополнить транспортные карты, это можно сделать только через кассы.

Сбои начали наблюдаться с 6:00 по московскому времени. Пользователи жаловались на невозможность пополнить карты «Тройка» с помощью мобильного приложения. Автоматы на станциях также не работали. Единственной возможностью пополнить карты стало обращение в кассы на станциях метро и МЦК.

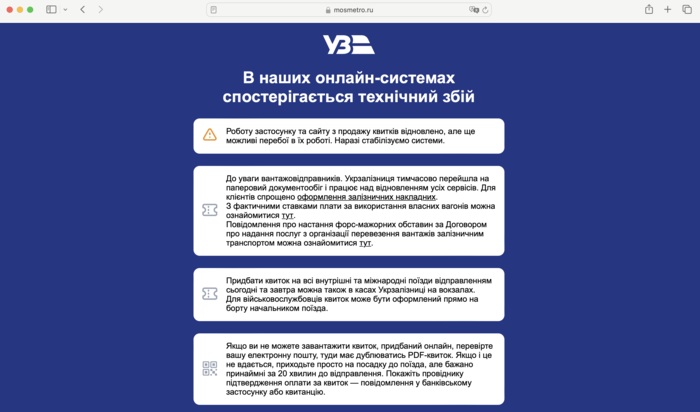
По данным изданий «Русбейс» и РБК, на сайте Московского метрополитена долгое время размещалось сообщение на украинском языке о технических проблемах украинской железнодорожной компании (Укрзализницы). Однако позже это сообщение пропало. Мобильное приложение «Метро Москвы» просто не открывалось. Сайт Московского метрополитена, как сообщил «Интерфакс», тоже перестал открываться в 13 часов.

«Русбейс» и «Москва Онлайн» также сообщали о массовых сбоях в работе валидаторов в наземном транспорте и проблемах на кассовых терминалах. «Газета Ру» писала о массовых случаях, когда деньги с банковских карт списывались, но на транспортные карты не начислялись.

«В автобусах пополнение не работает, пара человек при мне наблюдало желтый экран „пополнение не работает“», - сообщала одна из читательниц «Москва Онлайн».

Дептранс Москвы объяснил сбои некими «техническими работами». Пополнять карты рекомендовали через кассы и терминалы на станциях метро и МЦК.

«31 марта с 06:00 Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП) фиксирует всплеск обращений о проблемах в работе приложения Московского метрополитена. По состоянию на 12:00 проблема с доступностью приложения сохраняется. Специалисты работают над устранением проблемы», - сообщил подведомственный Роскомнадзору Центр мониторинга и управления сетями связи общего пользования. Причин сбоя ЦМУ ССОП не назвал.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru