


Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Специалисты ThreatFabric обнаружили опасный банковский троян Crocodilus, нацеленный на пользователей Android. Вредонос маскируется под Google Chrome, крадет деньги и криптовалюту.

По словам экспертов, Crocodilus оснащён продвинутой функциональностью уже на старте.

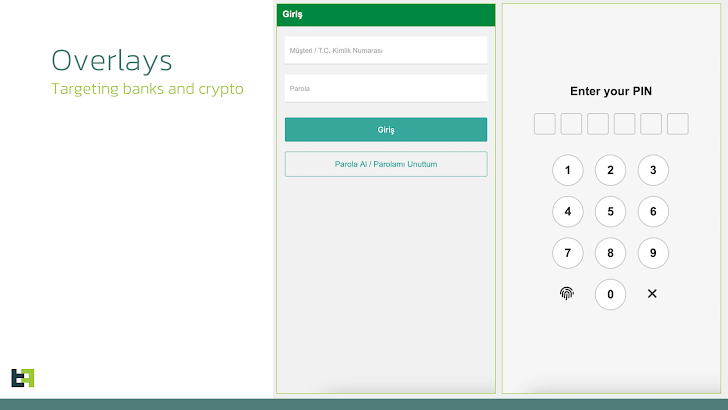
Среди возможностей вредоноса — удалённый контроль устройств, маскировка действий при помощи оверлеев и похищение данных посредством специальных возможностей Android (accessibility services).

Изучение кода показало, что автором трояна являются разработчики, говорящие на турецком языке. Crocodilus маскируется под приложение Google Chrome, что позволяет обходить ограничения операционной системы Android 13 и выше.

После установки вредонос получает доступ к accessibility services и устанавливает связь с удалённым сервером, откуда получает команды и инструкции для атак на банковские приложения.


Помимо банковского софта, Crocodilus также интересуют криптовалютные кошельки. С помощью социальной инженерии злоумышленники заставляют жертву передать секретные фразы для восстановления доступа к кошельку, после чего получают доступ к активам пользователя.

Кроме того, троян способен фиксировать все действия пользователя на экране и снимать скриншоты. Crocodilus скрывает свои действия с помощью чёрного экрана и отключения звуковых уведомлений.

Среди ключевых функций вредоноса:

  • Удалённый запуск приложений.
  • Самостоятельное удаление с устройства.
  • Рассылка СМС-сообщений всем или отдельным контактам.
  • Сбор информации о контактах и установленных приложениях.
  • Перехват СМС-сообщений.
  • Запрос привилегий администратора устройства.
  • Обновление настроек связи с управляющим сервером (C2).
  • Включение и отключение кейлоггера.
  • Установка себя в качестве приложения для управления СМС.

Эксперты отмечают, что появление Crocodilus знаменует серьёзный рост уровня угрозы, исходящей от современных банковских троянов.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru