


Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Киберпреступники используют платформу Microsoft Trusted Signing для подписи вредоносных программ с помощью краткосрочных сертификатов, действующих всего три дня.

Исследователи в области кибербезопасности заметили рост числа вредоносных образцов, подписанных через облачный сервис Microsoft.

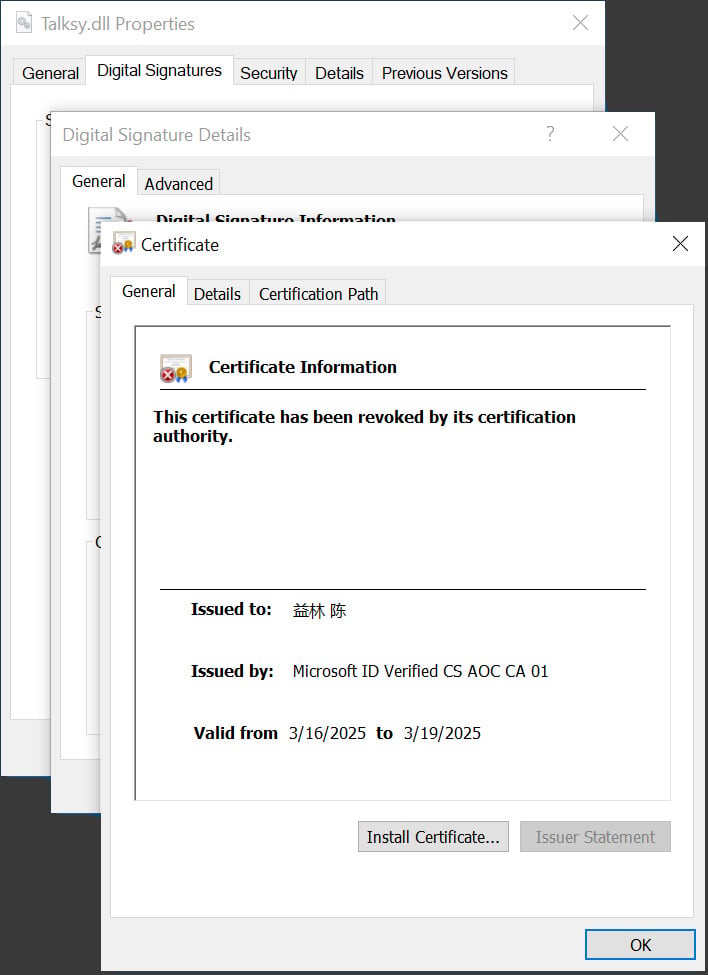
Злонамеренные файлы, подписанные сертификатом «Microsoft ID Verified CS EOC CA 01», получают повышенный уровень доверия и могут обходить антивирусные продукты и фильтры безопасности.

Несмотря на то что сертификаты действительны лишь три дня, подписанные исполняемые файлы считаются легитимными до момента, пока Microsoft не отзовет соответствующий сертификат.

Злоумышленники используют эту схему в различных кампаниях, включая похищение криптовалюты (кампания Crazy Evil Traffers — детекты на VirusTotal) и распространение похитителя данных Lumma Stealer (детекты на VirusTotal).

Источник: BleepingComputer


Запущенный в 2024 году сервис Trusted Signing задумывался как простое и безопасное решение для разработчиков с платой $9,99 в месяц. Платформа использует краткосрочные сертификаты, которые можно быстро отозвать, и не передает их напрямую пользователям, что должно предотвратить неправомерное использование.

Однако, по словам экспертов, злоумышленники предпочитают сервис Microsoft из-за более простого процесса получения сертификатов по сравнению с сертификатами расширенной проверки (EV), которые ранее считались золотым стандартом.

Несмотря на предпринимаемые Microsoft меры по отслеживанию и отзыву скомпрометированных сертификатов, проблема остается актуальной, поскольку постоянно появляются новые сертификаты.

Представители Microsoft заявили, что компания активно мониторит угрозы и оперативно отзывает сертификаты при обнаружении использования их во вредоносных целях.

Подпишитесь на новости

Российский ИИ помог найти 250 пропавших детей в Новосибирской области

Городские камеры помогают не только следить за порядком, но и искать потерявшихся детей. По данным NtechLab, её видеоаналитика помогла правоохранителям найти в Новосибирской области 250 пропавших детей менее чем за полтора года.

Об этом компания сообщила ТАСС. Система FindFace Multi работает в составе комплекса «Безопасный город». Возможность поиска детей с помощью биометрии доступна жителям региона с апреля 2025 года.

Алгоритм анализирует видеопоток с камер на транспортных объектах, улицах, площадях и в госучреждениях. По словам разработчика, быстрое распознавание помогает полиции оперативно обнаруживать пропавшего ребёнка.

Здесь ИИ решает вполне конкретную задачу: помогает искать человека среди множества попавших в кадр лиц. Та же видеоаналитика используется для поиска людей, объявленных в розыск.

NtechLab утверждает, что только за 2025 год с её помощью правоохранители обнаружили в регионе более 3 тысяч правонарушителей.

Разработчик создаёт системы распознавания лиц, силуэтов, автомобилей и номерных знаков. По данным компании, её проекты реализованы более чем в 70 российских регионах и 34 странах.

Цифры приводит сама NtechLab; подробной разбивки по случаям и времени поиска в сообщении нет. При этом речь именно о помощи правоохранителям: алгоритм обрабатывает видео, а дальнейший поиск и действия остаются за людьми.

RSS: Новости на портале Anti-Malware.ru