

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Киберпреступники используют платформу Microsoft Trusted Signing для подписи вредоносных программ с помощью краткосрочных сертификатов, действующих всего три дня.

Исследователи в области кибербезопасности заметили рост числа вредоносных образцов, подписанных через облачный сервис Microsoft.

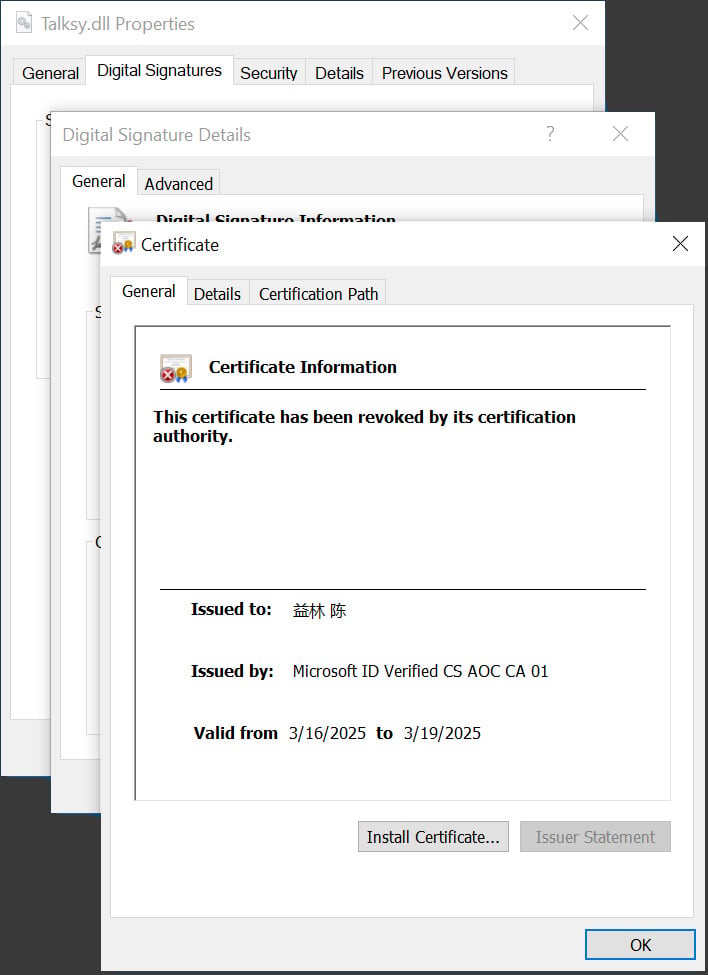
Злонамеренные файлы, подписанные сертификатом «Microsoft ID Verified CS EOC CA 01», получают повышенный уровень доверия и могут обходить антивирусные продукты и фильтры безопасности.

Несмотря на то что сертификаты действительны лишь три дня, подписанные исполняемые файлы считаются легитимными до момента, пока Microsoft не отзовет соответствующий сертификат.

Злоумышленники используют эту схему в различных кампаниях, включая похищение криптовалюты (кампания Crazy Evil Traffers — детекты на VirusTotal) и распространение похитителя данных Lumma Stealer (детекты на VirusTotal).

Источник: BleepingComputer


Запущенный в 2024 году сервис Trusted Signing задумывался как простое и безопасное решение для разработчиков с платой $9,99 в месяц. Платформа использует краткосрочные сертификаты, которые можно быстро отозвать, и не передает их напрямую пользователям, что должно предотвратить неправомерное использование.

Однако, по словам экспертов, злоумышленники предпочитают сервис Microsoft из-за более простого процесса получения сертификатов по сравнению с сертификатами расширенной проверки (EV), которые ранее считались золотым стандартом.

Несмотря на предпринимаемые Microsoft меры по отслеживанию и отзыву скомпрометированных сертификатов, проблема остается актуальной, поскольку постоянно появляются новые сертификаты.

Представители Microsoft заявили, что компания активно мониторит угрозы и оперативно отзывает сертификаты при обнаружении использования их во вредоносных целях.

Подпишитесь на новости

Мобильный трафик в России упал на 6%, проводной вырос на 55%

Мобильный интернет в России сдает позиции, а проводной — набирает обороты. Во II квартале 2026 года трафик в сотовых сетях сократился на 6% год к году, до 12,1 млрд ГБ. Пользователи при этом не разлюбили интернет, эксперты связывают падение с ограничениями доступа.

Как подсчитали «Ведомости» на основе статистики Минцифры, снижение продолжается второй квартал подряд. В январе — марте мобильный трафик упал на 7,8%. Во II квартале спад зафиксировали в 74% регионов.

Сильнее всего просела Ивановская область — на 31,3%. Следом идут Волгоградская область с падением на 28,1%, Адыгея — на 26,6% и Тульская область — на 24,8%. Впрочем, картина неоднородная: в Калининградской области потребление выросло на 12,2%, в Туве — на 11,1%.

На этом фоне фиксированный интернет показал совсем другую динамику: трафик вырос на 55%, до 58,6 млрд ГБ. Объем исходящих соединений абонентов мобильной связи увеличился на 27%.

Директор по продуктам Vigo Антон Прокопенко называет одной из существенных причин спада ограничения мобильного интернета с доступом только к ресурсам из «белого списка».

Аналитик Алексей Бойко отмечает: пользователи откладывают онлайн-задачи или переключаются на Wi-Fi. Рост обычных звонков он также связывает с ограничениями голосовых услуг в мессенджерах.

Досталось и дачному интернету. По словам аналитика IkS-Consulting Максима Савватина, проводные провайдеры получили заметный прирост подключений за городом. Когда мобильная связь перестает нормально справляться, приходится тянуть кабель.

Глава TelecomDaily Денис Кусков оценивает возможный рост мобильного трафика без блокировок в 15-17%. Но предпосылок к сокращению ограничений он пока не видит.

RSS: Новости на портале Anti-Malware.ru