


Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Kali Linux представила первый важный апдейт 2025 года — Kali Linux 2025.1a. В этот раз разработчики сосредоточились на обновлениях системы, добавили новый инструмент, освежили темы рабочего стола и внесли изменения в интерфейс.

Изначально планировался релиз Kali Linux под номером 2025.1, однако из-за обнаруженной в последнюю минуту ошибки разработчикам пришлось оперативно исправить её и выпустить обновлённую версию 2025.1a.

Сразу хочется отметить новый инструмент:

  • hoaxshell — генератор и обработчик пейлоадов reverse shell для Windows, использующий протокол HTTP(S) для установления соединения.

Кроме того, в Kali обновили ядро системы до версии 6.12.

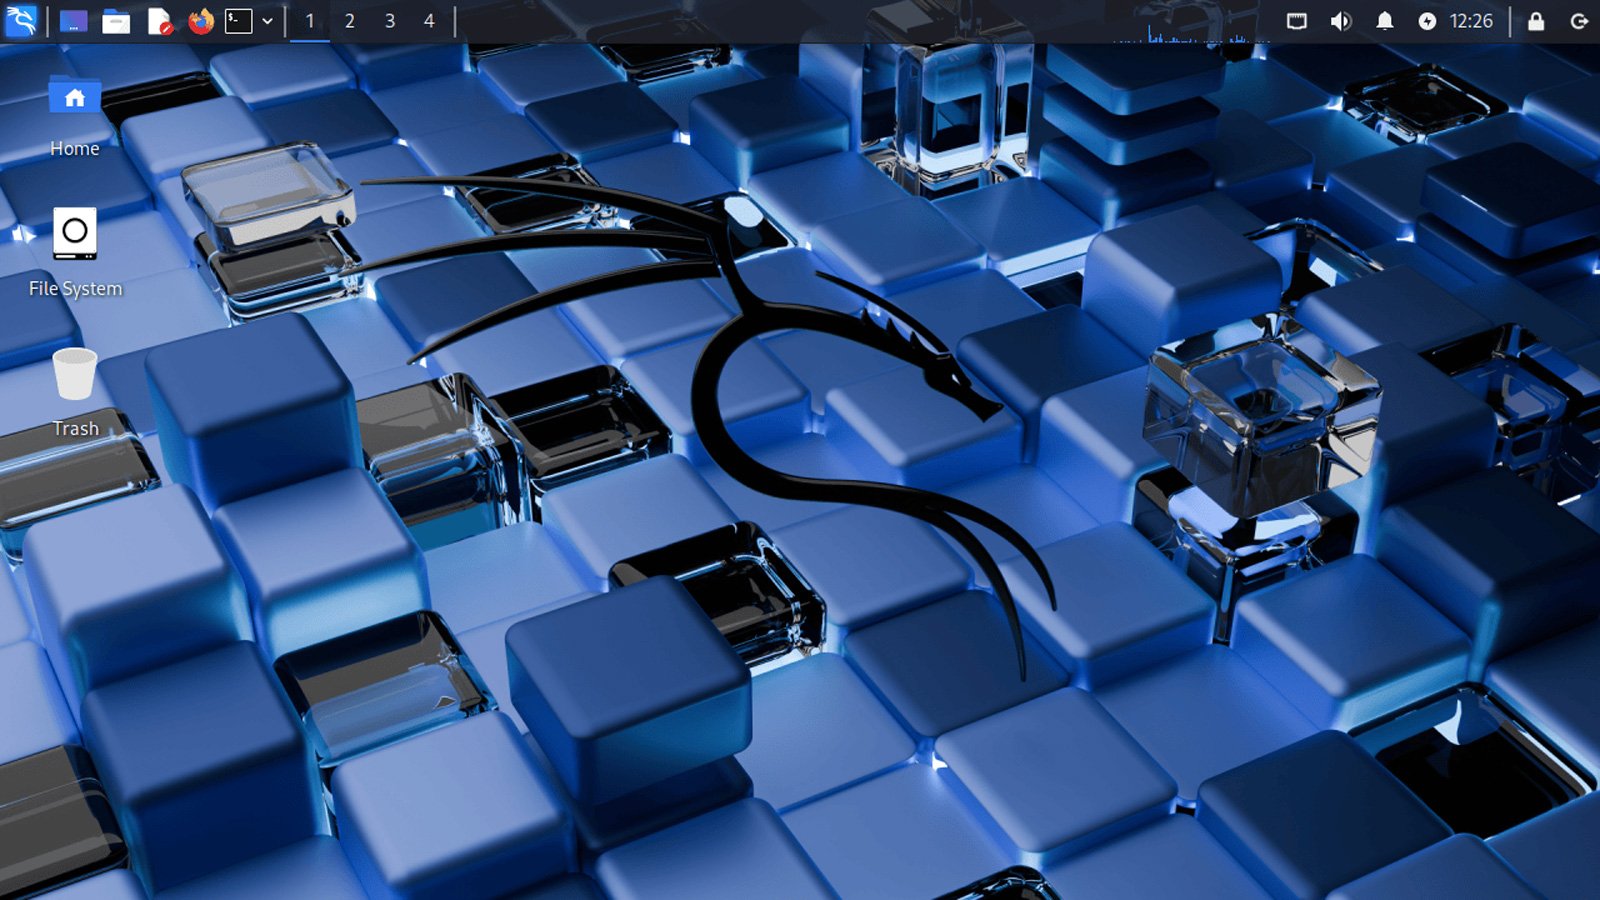
По традиции первая версия года получила визуальное обновление, включающее новые обои, изменённый загрузочный экран и доработанный интерфейс входа в систему.

«Как и в случае с предыдущими релизами, наша первая версия в этом году сопровождается обновлением темы, что позволяет интерфейсу оставаться современным», — говорится в официальном сообщении Kali Linux 2025.1a.

Обновление коснулось как стандартной версии Kali, так и Kali Purple. Всего представили пять новых обоев и три дополнительных фона в пакете Community Wallpapers.


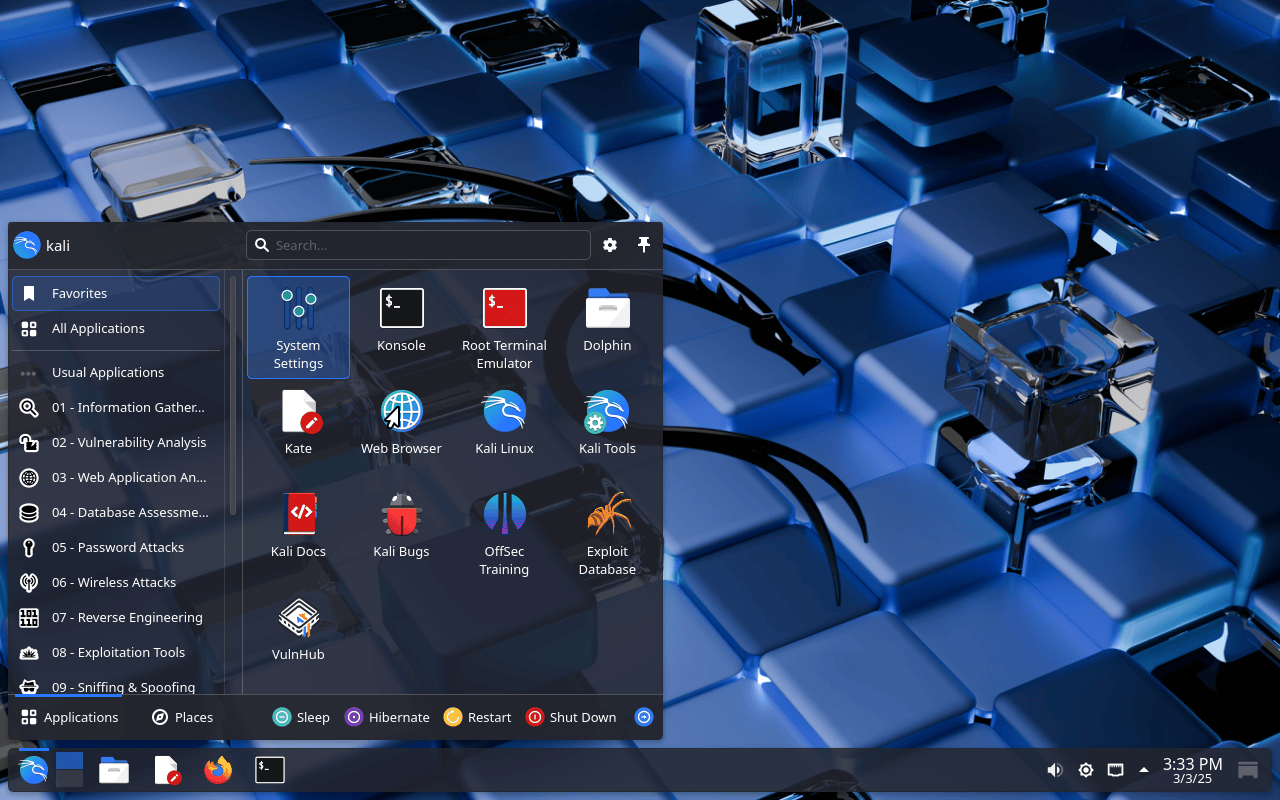
В версии 2025.1a обновили и рабочий стол, включая установку Plasma 6.2 и Xfce 4.20. Среди нововведений KDE особенно выделяются плавающие панели (Floating Panels).


Разработчики также добавили новые комбинации клавиш для более удобной навигации по рабочему столу.

Полный список изменений версии Kali Linux 2025.1a лежит на официальном сайте проекта.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru