


В 2024 году закончился переход к осмысленному развитию ИБ-рынка

В 2024 году закончился переход к осмысленному развитию ИБ-рынка

В 2024 году закончился переход к осмысленному развитию ИБ-рынка

Главным приоритетом бизнеса в сфере информационной безопасности в 2024 году стала реальная защищенность бизнес-процессов. Такой вывод сделали в Центре информационной безопасности интегратора «Инфосистемы Джет» по итогам года.

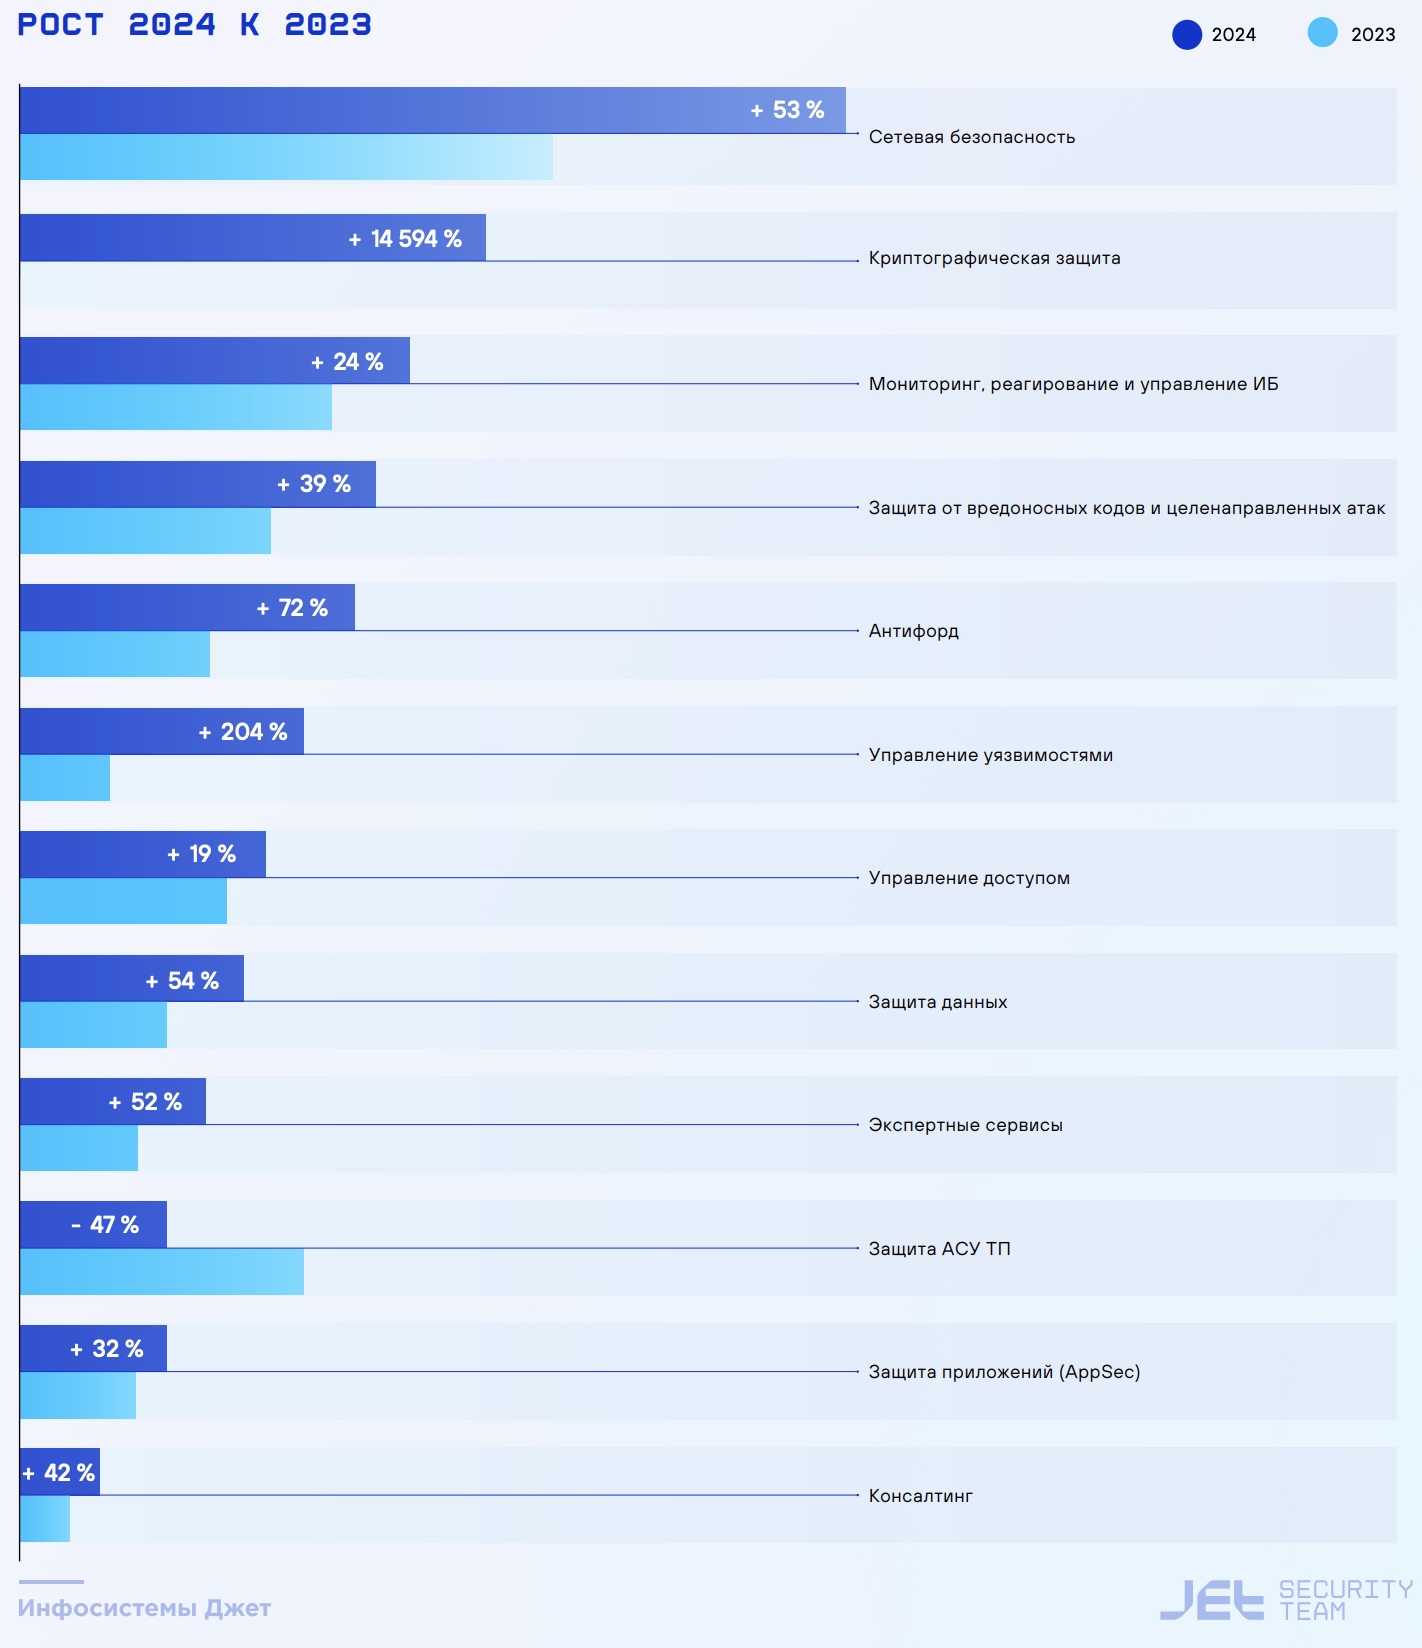
Общий рост выручки от проектов в сфере ИБ составил 43%, а доход интегратора от этих проектов достиг почти 20,5 млрд рублей.

Наибольший рост показало направление криптографической защиты информации — 14 594%. Такой впечатляющий результат объясняется «эффектом низкой базы» 2023 года, а также широким внедрением импортозамещенных решений, совместимых с российским системным ПО.


Внедрение процессов управления уязвимостями увеличилось в три раза. Этот рост обусловлен общей тенденцией повышения реальной защищенности бизнеса.

Третье место по темпам роста заняло направление антифрода — выручка в этом сегменте выросла на 72%. В «Инфосистемы Джет» отметили, что востребованность антифрод-решений распространилась за пределы финансового сектора, что и обеспечило значительный рост. Причем эта тенденция, по прогнозам, сохранится и в ближайшие годы.

Выше среднего также выросли сегменты сетевой безопасности, защиты данных и экспертных сервисов. Единственное снижение продемонстрировал сегмент защиты АСУ ТП, что в компании объяснили спецификой таких проектов, в частности их длительным циклом реализации.

В «Инфосистемы Джет» также отметили значительные изменения в подходах к обеспечению непрерывности бизнес-процессов по сравнению с 2019–2021 годами. Среди ключевых тенденций 2024 года выделяются:

  • Высокий уровень вовлеченности топ-менеджмента в проекты по информационной безопасности;
  • Рост осведомленности о киберугрозах и возможных последствиях атак;
  • Увеличение инвестиций в ИБ и усиление административного веса профильных подразделений;
  • Расширение взаимодействия между ИТ и ИБ-специалистами;
  • Повышенный интерес к построению систем мониторинга и разработке планов реагирования на инциденты;
  • Возросшие требования к качеству реализуемых проектов;
  • Усложнение выбора решений на фоне роста числа предложений на рынке;
  • Активное развитие ИБ-сервисов как ответ на кадровый дефицит;
  • Расширенное использование Threat Intelligence, проверок подрядчиков и мер безопасности за пределами корпоративного периметра;
  • Внедрение продвинутой аналитики и технологий искусственного интеллекта.

По мнению «Инфосистемы Джет», все эти тенденции сохранятся и в 2025 году. В компании надеются, что рост рынка информационной безопасности продолжится, включая сегменты, которые в 2024 году демонстрировали более умеренные темпы развития.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru