


В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

Исследователи в области кибербезопасности предупредили о крупной мошеннической кампании, в рамках которой злоумышленники использовали сотни вредоносных приложений в Google Play для демонстрации полноэкранной рекламы и фишинговых атак.

Как сообщает Bitdefender, кампания, получившая название Vapor, впервые попалась экспертам на глаза в начале марта.

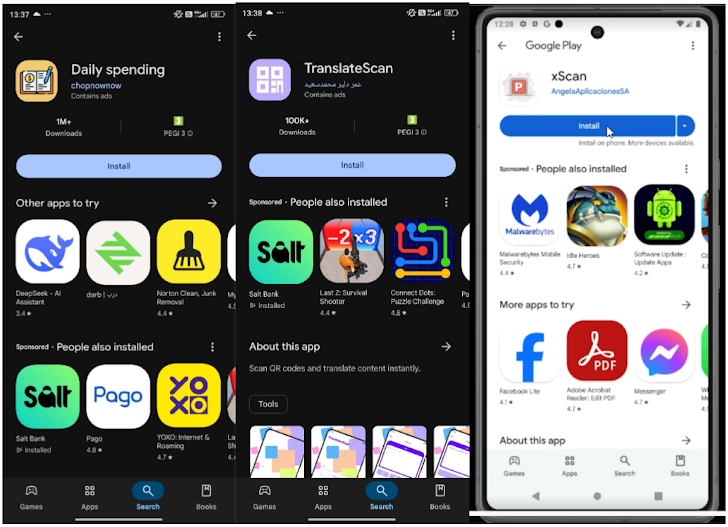
В ее рамках обнаружено более 180 приложений, разработанных для показа бесконечных полноэкранных видеороликов. Программы скрывались под видом легитимных утилит, приложений для фитнеса и образа жизни. В сумме они набрали свыше 56 миллионов загрузок и ежедневно генерировали более 200 миллионов рекламных запросов.

Злоумышленники регистрировали несколько аккаунтов разработчиков, размещая в каждом лишь несколько приложений, что позволяло им обходить модерацию и минимизировать потери при блокировке отдельных учетных записей. Кроме того, они сначала загружали на платформу безопасные версии приложений, а затем обновляли их, добавляя навязчивую рекламу.


Некоторые из этих программ не только скрывали свои значки с главного экрана, но и пытались похитить данные банковских карт, логины и пароли пользователей. Зафиксированы случаи, когда приложения блокировали экраны устройств, делая их неработоспособными.

По данным Bitdefender, масштабы атаки оказались больше, чем предполагалось ранее: выявлено 331 вредоносное приложение, общее количество загрузок которых превысило 60 миллионов.

Программы также могли скрываться на устройствах с Android TV, выдавая себя за Google Voice, и запускаться без взаимодействия пользователя, несмотря на ограничения Android 13.

Специалисты считают, что за атакой может стоять либо одна группа киберпреступников, либо несколько хакеров, использующих один и тот же инструмент для упаковки вредоносных программ. Все вредоносные приложения уже удалены из Google Play, однако пользователям рекомендуется проверять свои устройства и удалять подозрительные программы вручную.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru