


Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

С начала года «Лаборатория Касперского» фиксирует новые атаки DCRat по своей клиентской базе. Распространители Windows-трояна публикуют вредоносные ссылки на YouTube и выдают его за игровые боты, читы и кряки, пользующиеся спросом у геймеров.

Примечательно, что C2-серверы DCRat подняты в доменах с именами, производными от nyash, «няша». По всей видимости, авторы новой киберкампании — поклонники японской поп-культуры.

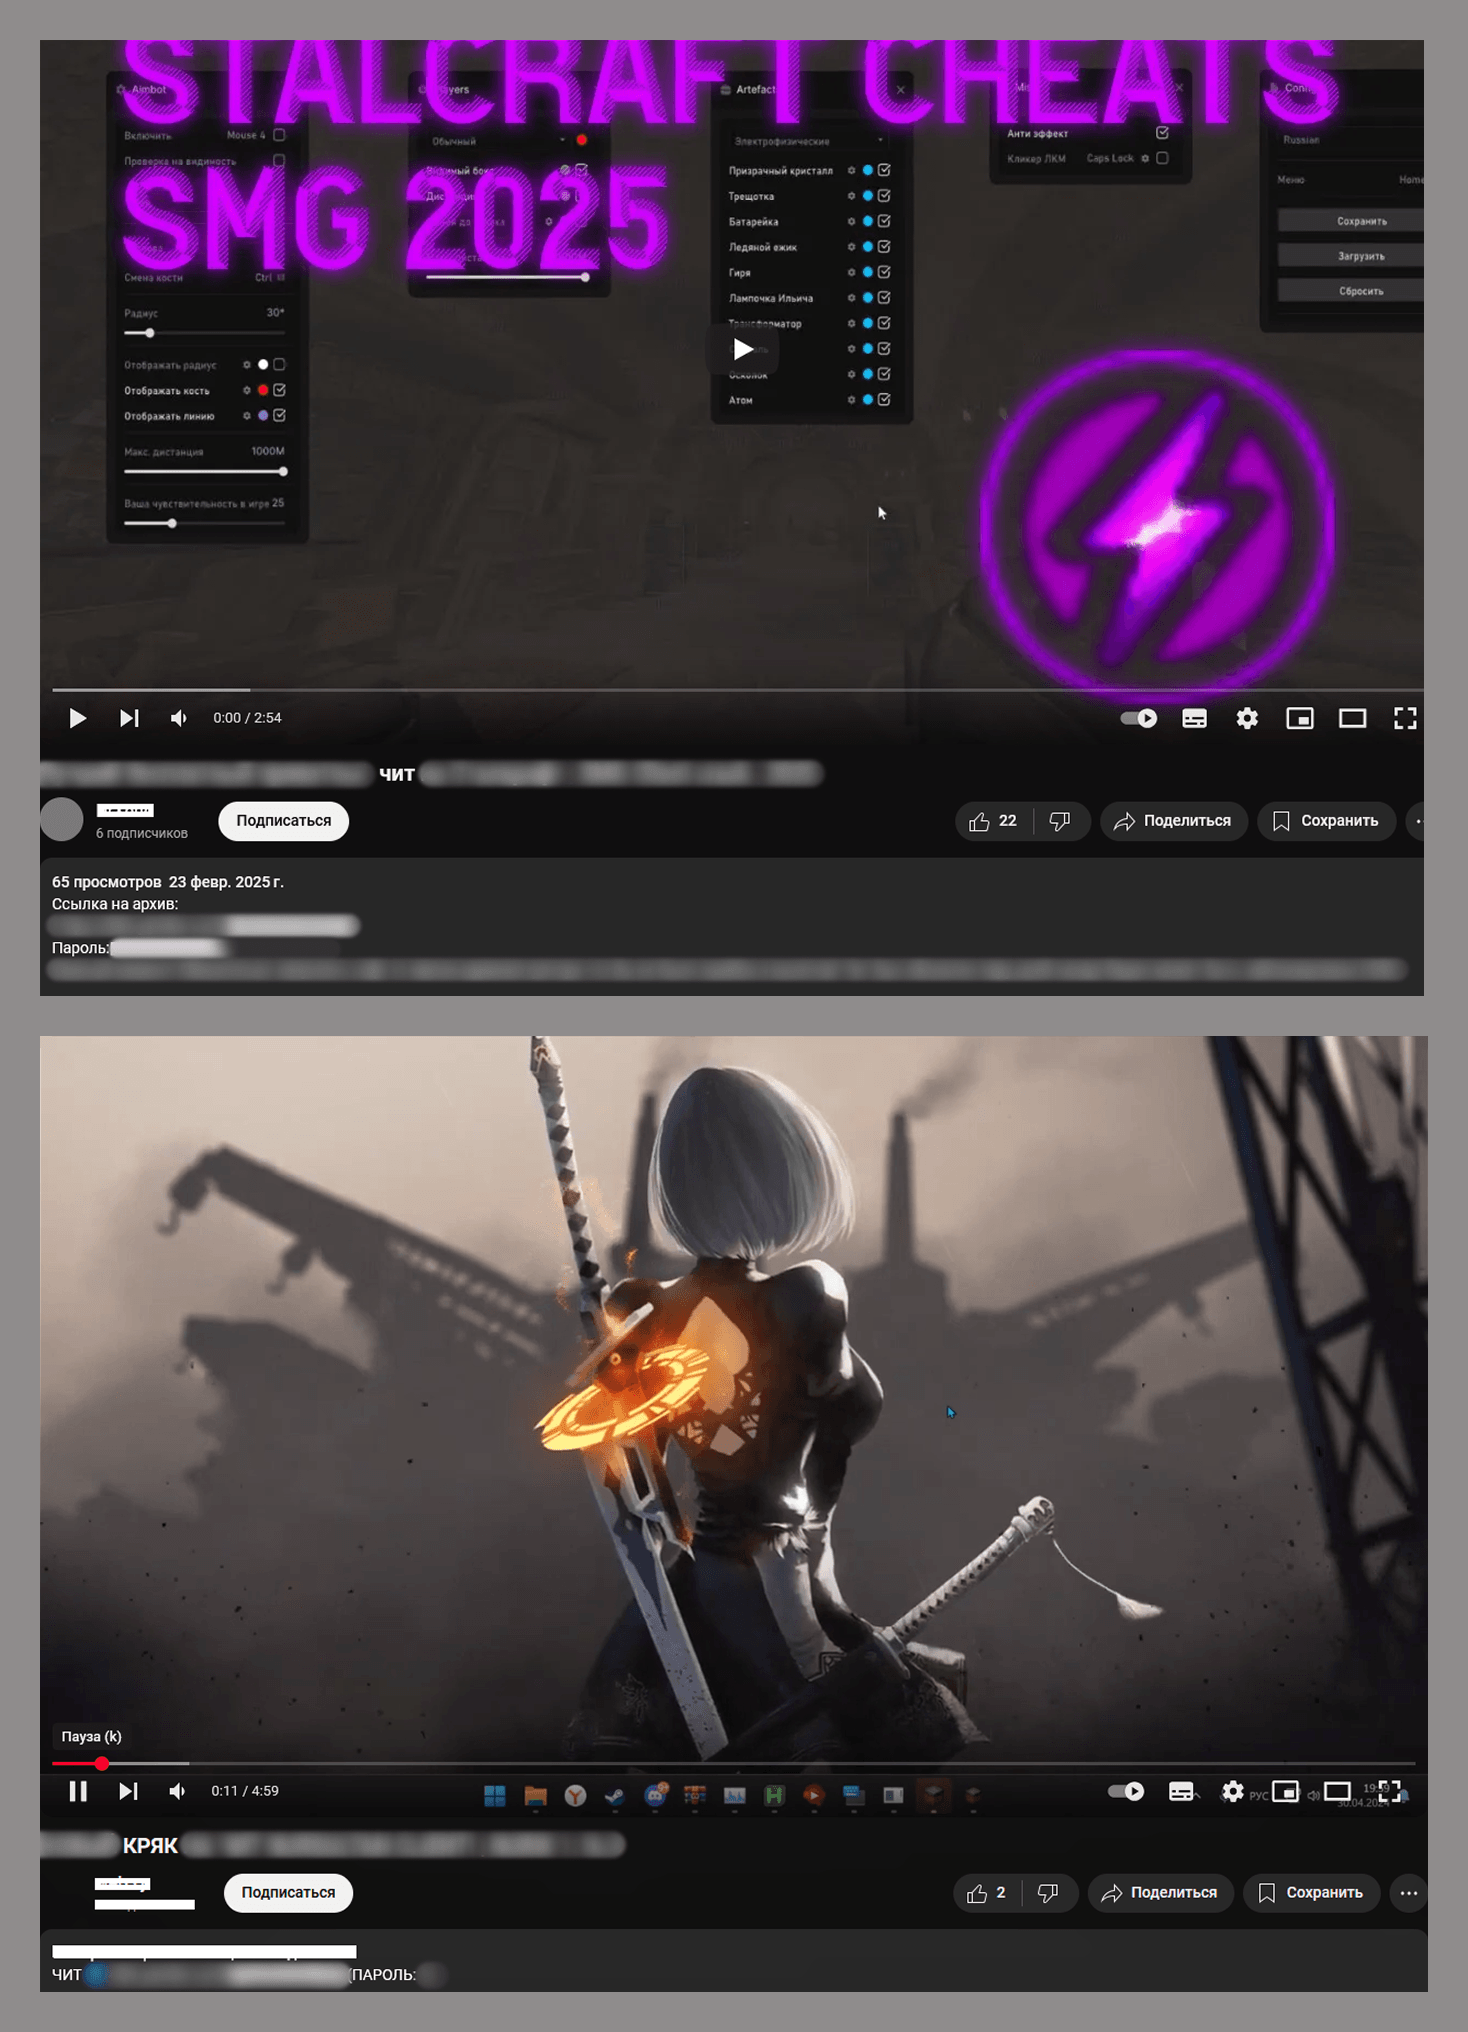
Видеоролики, продвигающие фейковый софт как способ получения доступа к играм или повышения рейтинга, выкладываются из-под взломанных либо специально созданных аккаунтов. В описаниях присутствует ссылка на сайт, где якобы можно скачать полезную прогу.

Анализ показал, что чаще всего по таким URL загружается запароленный RAR с легитимного файлообменника (в этом случае ключ тоже указан в описании видео). Вместо обещанного кряка или чита в архиве, заполненном мусорными папками и файлами, сокрыт образец DCRat.


Для размещения C2 операторы зловреда регистрируют домены (обычно в зоне RU), а затем плодят поддомены. Исследователи насчитали 57 регистраций в рамках текущей Rat-кампании; под пятью аккаунтами уже суммарно создано более 40 доменов третьего уровня.

«Интересно, что злоумышленники, которые обеспечивают поддержку DCRat и настройку инфраструктуры, использовали в рамках новой вредоносной кампании в качестве командных центров домены второго уровня со словами nyashka, nyashkoon, nyashtyan», — отметил эксперт Kaspersky Олег Купреев, комментируя результаты исследования.

Модульный бэкдор DCRat, он же DarkCrystal, известен ИБ-сообществу с 2018 года. Он умеет загружать дополнительные компоненты для расширения функциональности. За время наблюдений аналитикам удалось заполучить 34 плагина, в том числе модули для регистрации клавиатурного ввода, работы с веб-камерой, скачивания файлов и эксфильтрации паролей.

По данным телеметрии Kaspersky, с 1 января с атаками DCRat столкнулись более тысячи пользователей, в основном (80%) россияне. Зафиксированы также попытки заражения в Белоруссии, Казахстане и Китае.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru