


Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

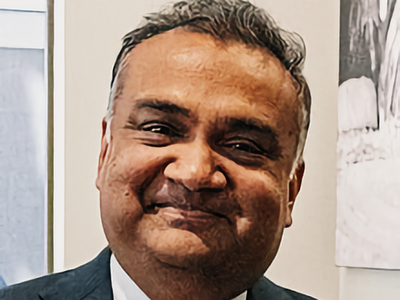
Используя ИИ, мошенники создали дипфейк гендиректора YouTube Нила Мохана (Neal Mohan), сообщающего об изменениях в монетизации видеоконтента, и пытаются с его помощью раздавать трояна для кражи учетных данных.

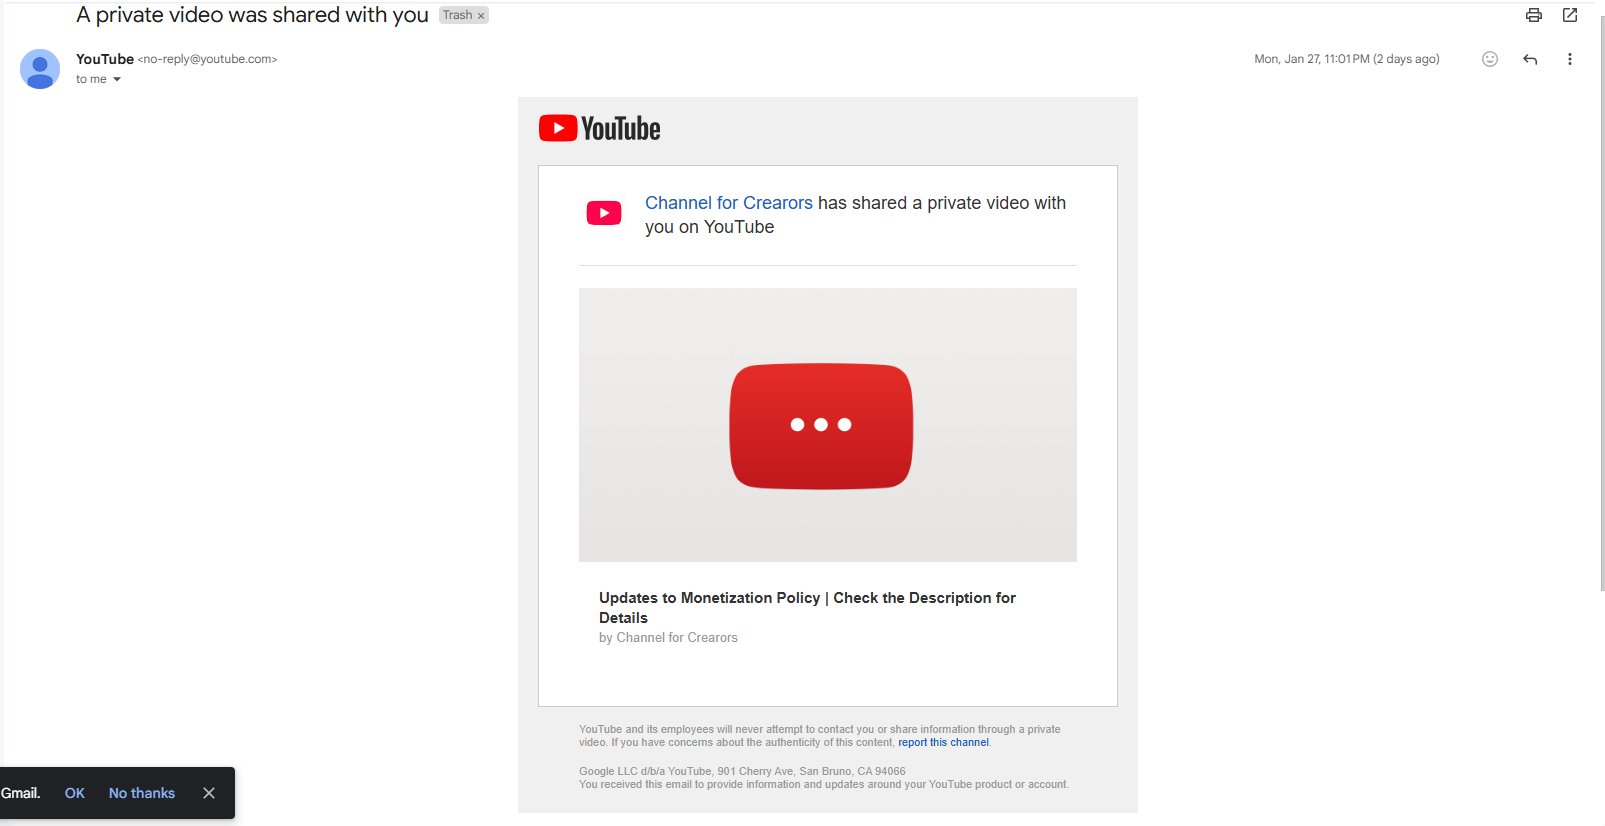
Фальшивку расшаривают как частное видео. Иногда с той же целью используется имейл; в этом случае сообщения распространяются от имени YouTube, в них вставляется ссылка на дипфейк.

В описании сфабрикованного ролика содержится ссылка на форму (на самом деле exe-файл), которую якобы нужно скопировать и заполнить, чтобы продолжать получать доход от просмотра публикуемого контента.


Команда YouTube опубликовала предупреждение о текущих атаках, напомнив, что сотрудники компании никогда не используют частные видео для контактов с пользователями видеохостинга и распространения важной для них информации.

Когда видео делятся в частном порядке от имени YouTube, это явный подлог и мошенничество, на которые можно пожаловаться с помощью соответствующей кнопки на странице. Содержащиеся в таких материалах ссылки потенциально опасны: они могут вести на фишинговый сайт или загружать зловредов.

К сожалению, с ростом доступности ИИ-инструментов у мошенников появилась возможность автоматизировать создание приманок, которые становятся все более убедительными. На YouTube такие фейки обычно рекламируют кряки лицензионных продуктов, а ссылки в описаниях чаще всего загружают троянов-стилеров.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru