


Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

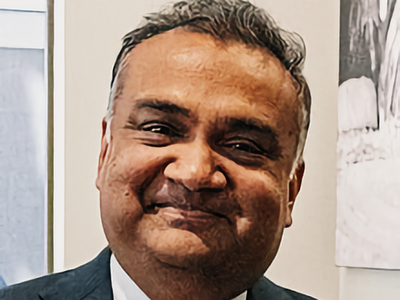
Используя ИИ, мошенники создали дипфейк гендиректора YouTube Нила Мохана (Neal Mohan), сообщающего об изменениях в монетизации видеоконтента, и пытаются с его помощью раздавать трояна для кражи учетных данных.

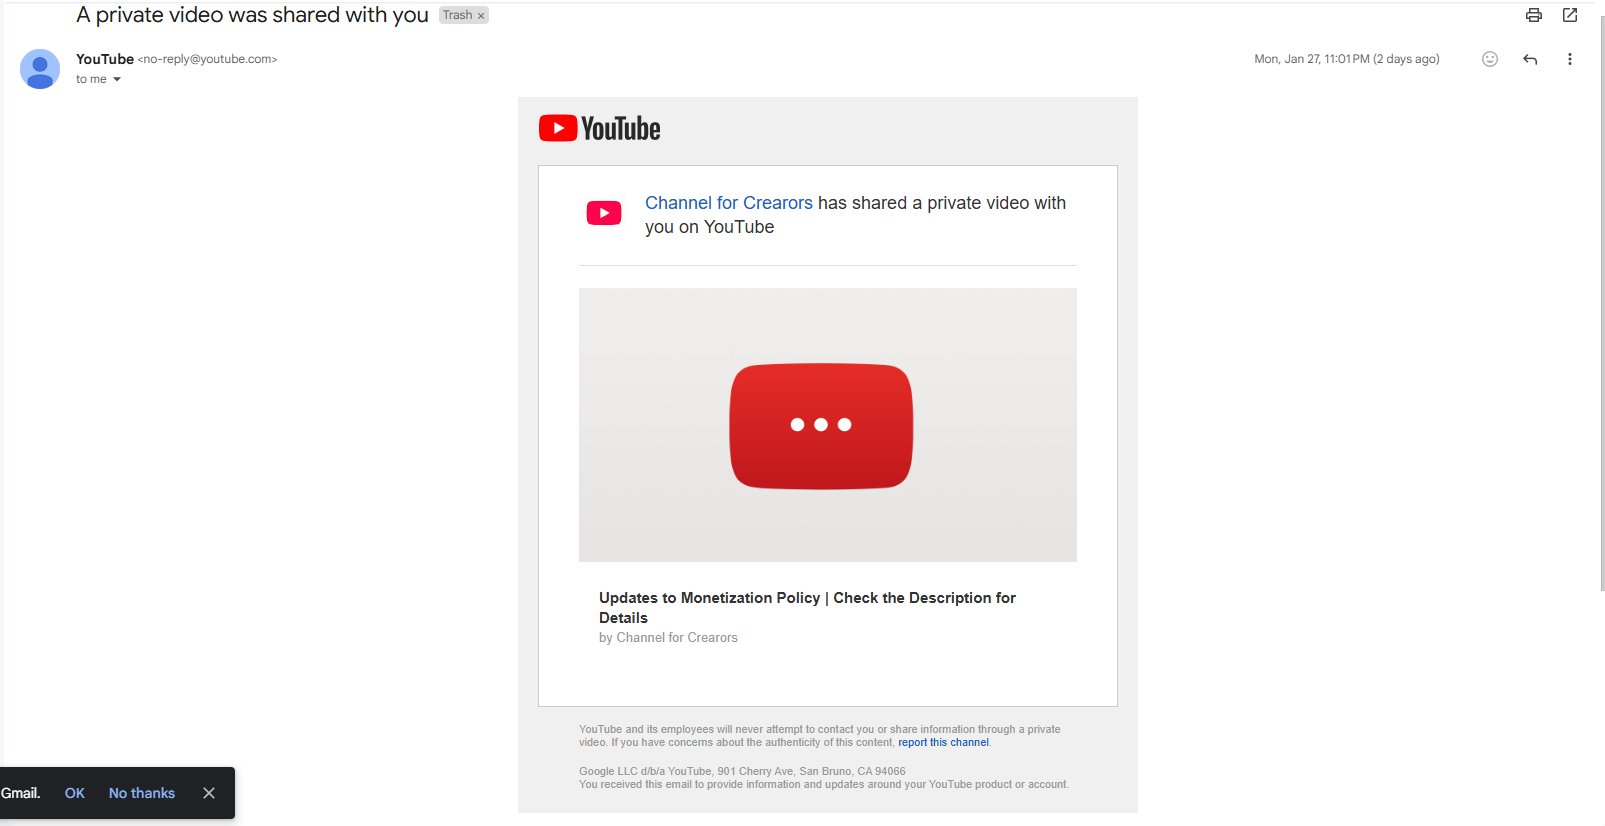
Фальшивку расшаривают как частное видео. Иногда с той же целью используется имейл; в этом случае сообщения распространяются от имени YouTube, в них вставляется ссылка на дипфейк.

В описании сфабрикованного ролика содержится ссылка на форму (на самом деле exe-файл), которую якобы нужно скопировать и заполнить, чтобы продолжать получать доход от просмотра публикуемого контента.


Команда YouTube опубликовала предупреждение о текущих атаках, напомнив, что сотрудники компании никогда не используют частные видео для контактов с пользователями видеохостинга и распространения важной для них информации.

Когда видео делятся в частном порядке от имени YouTube, это явный подлог и мошенничество, на которые можно пожаловаться с помощью соответствующей кнопки на странице. Содержащиеся в таких материалах ссылки потенциально опасны: они могут вести на фишинговый сайт или загружать зловредов.

К сожалению, с ростом доступности ИИ-инструментов у мошенников появилась возможность автоматизировать создание приманок, которые становятся все более убедительными. На YouTube такие фейки обычно рекламируют кряки лицензионных продуктов, а ссылки в описаниях чаще всего загружают троянов-стилеров.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru