


Новый рекорд квантово-защищенной прямой связи: 104,8 км, 2,38 Кбит/с

Новый рекорд квантово-защищенной прямой связи: 104,8 км, 2,38 Кбит/с

Новый рекорд квантово-защищенной прямой связи: 104,8 км, 2,38 Кбит/с

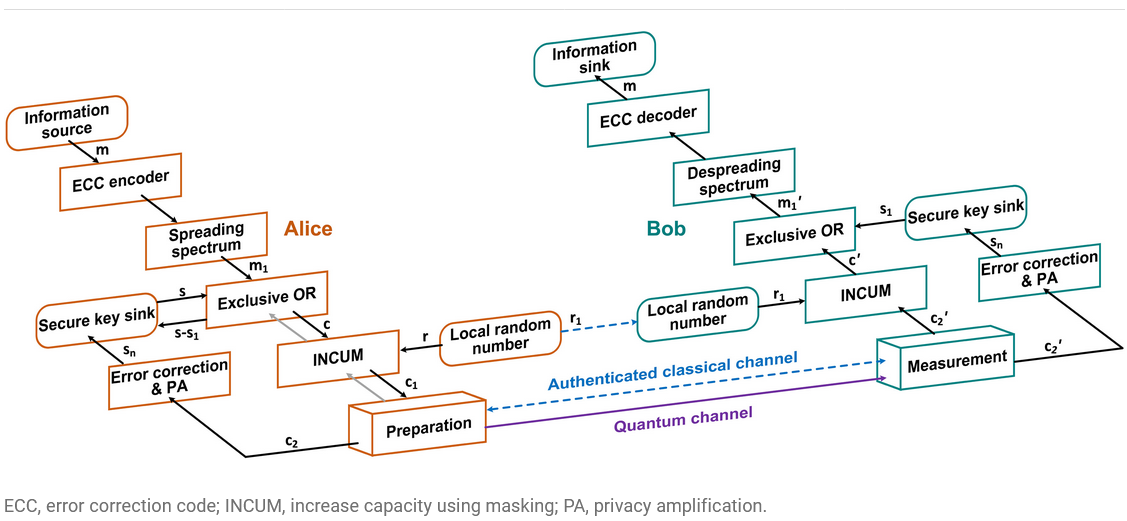
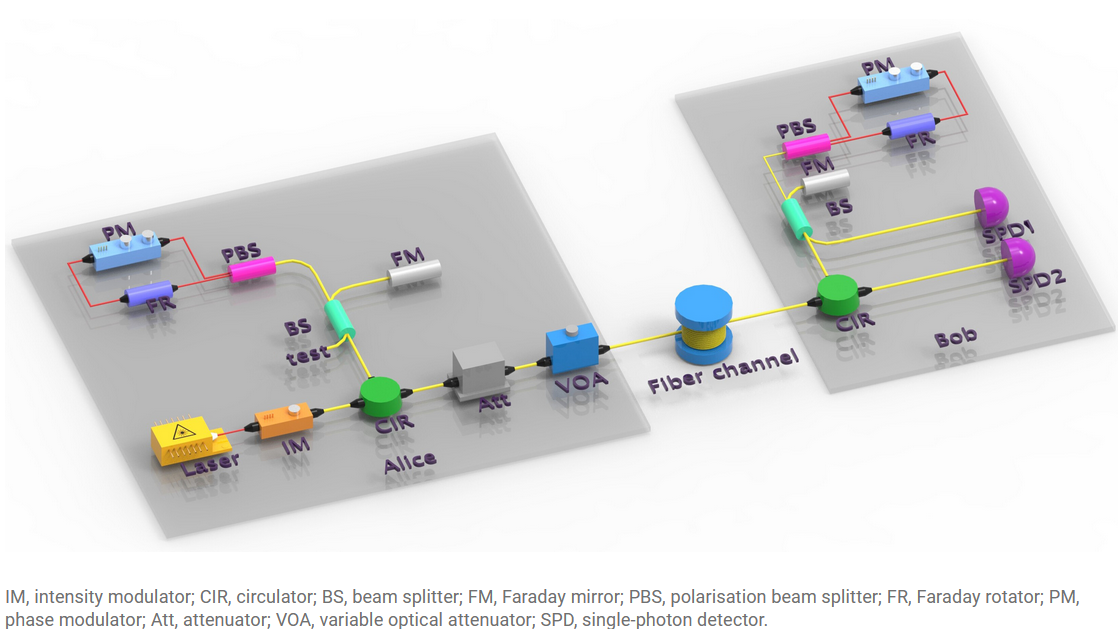
Исследователи из Университета Цинхуа разработали протокол квантовой связи с прямой передачей данных (QSDC), позволяющий повысить дальность, а также сократить потери и число ошибок в каналах на стандартном оптоволокне.

Тестирование прототипа сети однофотонной передачи в одну сторону показало возможность увеличения расстояния до 104,8 км. При этом скорость составит 2,38 Кбит/с, а на более коротких дистанциях ее можно повысить до 34,08 Кбит/с.

Три года назад та же команда исследователей установила рекорд по дальности QSDC-связи — 100 км, однако скорость передачи данных на тот момент оказалась существенно ниже, всего 0,54 бит/с.

Новую разработку авторы называют «квази-QSDC», так как протокол STIKE предполагает также использование криптоключей для защиты информации. Передача данных и обмен ключами при этом происходят в параллель и с использованием одних и тех же одиночных фотонов.


Подобный способ надежной связи должны оценить финансисты, военные и оборонка. Авторы исследования уверены, что в ближайшем будущем им удастся повысить скорость передачи в 2-3 раза, а дальность — до 150 км и более.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru