


Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

Пользователь «Безопасность» вновь угоняет телеграм-аккаунты россиян

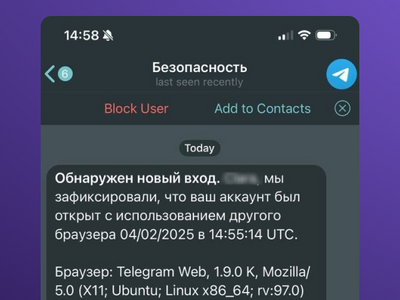
Российские пользователи Telegram снова сталкиваются с попытками взлома аккаунтов через сообщения от злоумышленников. В этой схеме мошенники используют никнейм «Безопасность» и устанавливают на аватарку логотип мессенджера, создавая видимость официального уведомления.

Жертве приходит сообщение с предложением усилить защиту данных. В нем содержится ссылка, ведущая на фишинговый сайт, имитирующий страницу аутентификации в Telegram.

Как предупреждают специалисты F.A.C.T.T., при попытке входа с помощью QR-кода злоумышленники получают полный доступ к аккаунту пользователя.

Подобные атаки фиксировались и ранее. Например, в марте злоумышленники разыгрывали сценарий ошибки антиспам-системы и уводят жертву на фишинговую страницу. А зимой прошлого года сообщения-приманки рассылались от имени администрации и техподдержки IM-сервиса, страницы для кражи учеток были замаскированы с помощью тайпсквоттинга.

Киберпреступники используют методы социальной инженерии, и защита аккаунта во многом зависит от внимательности пользователя. Чтобы не стать жертвой мошенников, рекомендуется:

  • Установить облачный пароль в Telegram;
  • Никому не передавать одноразовые коды безопасности;
  • Проверять подозрительные ссылки через Whois-сервисы перед их открытием.
Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru