

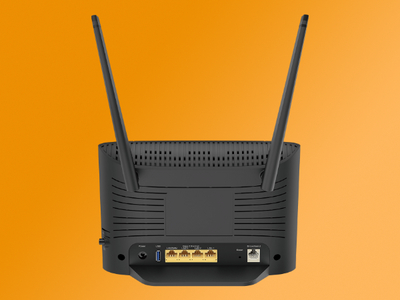

В маршрутизаторах D-Link DSL-3788 устранили критическую уязвимость

В маршрутизаторах D-Link DSL-3788 устранили критическую уязвимость

В маршрутизаторах D-Link DSL-3788 устранили критическую уязвимость

D-Link устранила в маршрутизаторах серии DSL-3788 критическую уязвимость, с помощью которой злоумышленники могли удалённо выполнить вредоносный код и получить полный контроль над целевым устройством.

Согласно описанию, проблема кроется в CGI-компоненте webproc и затрагивает прошивку DSL-3788 версии v1.01R1B036_EU_EN (а также более старые релизы).

Эксплуатация происходит с помощью специально подготовленного идентификатора сессии, вызывающего переполнение буфера в функции COMM_MakeCustomMsg библиотеки libssap.

Всё это приводит к выполнению произвольного кода с правами root. В результате атакующие могут не только получить контроль над роутером, но и управлять сетевым трафиком или даже установить вредоносную программу.

D-Link выпустила прошивку под номером v1.01R1B037 (ZIP), которую настоятельно рекомендуют установить всем владельцам маршрутизатора DSL-3788.

Интересно, что компании удалось уложиться в отведённые 90 дней для выпуска патчей. Напомним, обычно исследователи дают три месяца на подготовку заплаток.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru