


R-Vision TDP получила сертификат ФСТЭК России

R-Vision TDP получила сертификат ФСТЭК России

R-Vision TDP получила сертификат ФСТЭК России

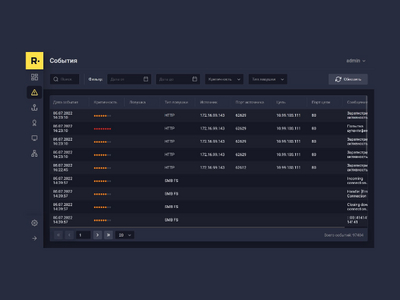
Платформа R-Vision Threat Deception Platform (TDP) прошла сертификацию ФСТЭК России и получила по результатам документ, подтверждающий соответствие 4-му уровню доверия (№4900 от 9 января 2025 года).

R-Vision TDP предназначена для имитации элементов ИТ-инфраструктуры с целью раннего выявления кибератак.

Платформа использует ловушки и приманки, позволяющие замедлить действия злоумышленников и помочь специалистам по информационной безопасности реагировать на угрозы до того, как последние приведут к ущербу.

Сертификация ФСТЭК России подтверждает, что платформа соответствует требованиям к защите данных и может использоваться в следующих системах:

  • на объектах критической информационной инфраструктуры (до 1-й категории значимости включительно);
  • в государственных информационных системах (ГИС) 1-го класса защищенности;
  • в автоматизированных системах управления технологическими процессами 1-го класса защищенности;
  • в информационных системах персональных данных (ИСПДн);
  • в информационных системах общего пользования II класса.

Помимо сертификации, разработчик представил обновленную версию R-Vision TDP 3.6. В числе новых возможностей — эмуляция базы данных Redis, имитация интерфейса IP-камер HikVision, а также функция создания ложных учетных записей через интеграцию Deceptive LDAP.

В платформу добавлена приманка Tracking Pixel, отслеживающая открытие документов Office, а для повышения безопасности взаимодействие между серверами теперь защищено протоколом mTLS.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru