


R-Vision TDP получила сертификат ФСТЭК России

R-Vision TDP получила сертификат ФСТЭК России

R-Vision TDP получила сертификат ФСТЭК России

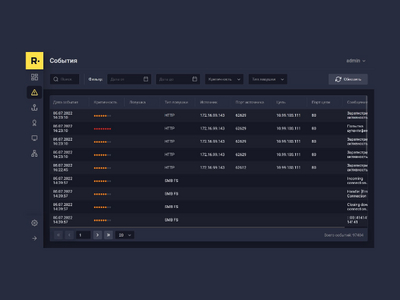
Платформа R-Vision Threat Deception Platform (TDP) прошла сертификацию ФСТЭК России и получила по результатам документ, подтверждающий соответствие 4-му уровню доверия (№4900 от 9 января 2025 года).

R-Vision TDP предназначена для имитации элементов ИТ-инфраструктуры с целью раннего выявления кибератак.

Платформа использует ловушки и приманки, позволяющие замедлить действия злоумышленников и помочь специалистам по информационной безопасности реагировать на угрозы до того, как последние приведут к ущербу.

Сертификация ФСТЭК России подтверждает, что платформа соответствует требованиям к защите данных и может использоваться в следующих системах:

  • на объектах критической информационной инфраструктуры (до 1-й категории значимости включительно);
  • в государственных информационных системах (ГИС) 1-го класса защищенности;
  • в автоматизированных системах управления технологическими процессами 1-го класса защищенности;
  • в информационных системах персональных данных (ИСПДн);
  • в информационных системах общего пользования II класса.

Помимо сертификации, разработчик представил обновленную версию R-Vision TDP 3.6. В числе новых возможностей — эмуляция базы данных Redis, имитация интерфейса IP-камер HikVision, а также функция создания ложных учетных записей через интеграцию Deceptive LDAP.

В платформу добавлена приманка Tracking Pixel, отслеживающая открытие документов Office, а для повышения безопасности взаимодействие между серверами теперь защищено протоколом mTLS.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru