


Signal скоро будет автоматом подтягивать историю при привязке десктопа

Signal скоро будет автоматом подтягивать историю при привязке десктопа

Signal скоро будет автоматом подтягивать историю при привязке десктопа

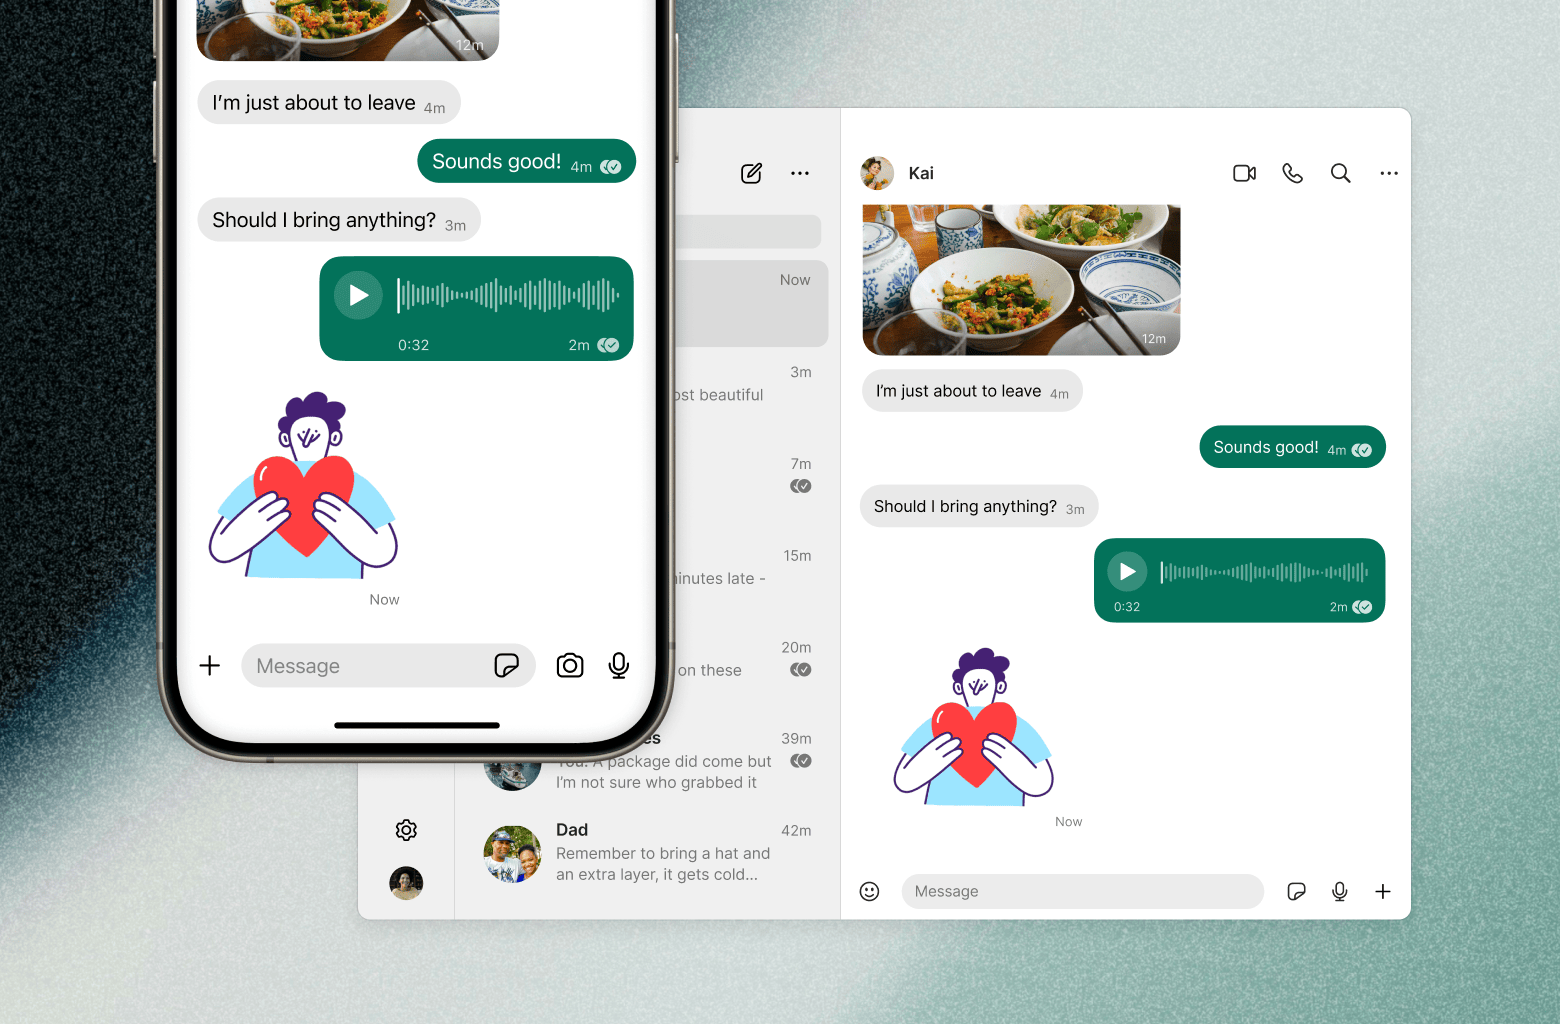
В мессенджере Signal тестируют новую опцию — синхронизацию истории чатов, хранимой на устройстве Android либо iOS, при привязке к аккаунту десктопа или iPad. Ранее в таких случаях новый клиент начинал работу с чистого листа.

По словам операторов IM-сервиса, перенос архива с сообщениями, стикерами, медиафайлами (за последние полтора месяца) будет осуществляться через серверы Signal с использованием сквозного шифрования и со строжайшим соблюдением приватности.

«При привязке к существующему Signal-аккаунту новый девайс, десктоп или iPad, должен доказать, что он имеет разрешение владельца на подключение, и получить набор ключей с основного устройства», — напоминает автор блог-записи.

Всю необходимую информацию обычно содержит QR-код, отображаемый на экране новобранца. Его остается лишь отсканировать мобильником, выступающим в роли основного устройства.

Для шифрования истории чатов был создан новый ключ AES-256 — одноразовый. После загрузки и расшифровки архива на подключенном устройстве о нем можно благополучно забыть.

Новинка пока доступна в бета-версии. Массовое развертывание ожидается через несколько недель.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru