


Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

Уровень инсайдерских утечек в промышленности снизился

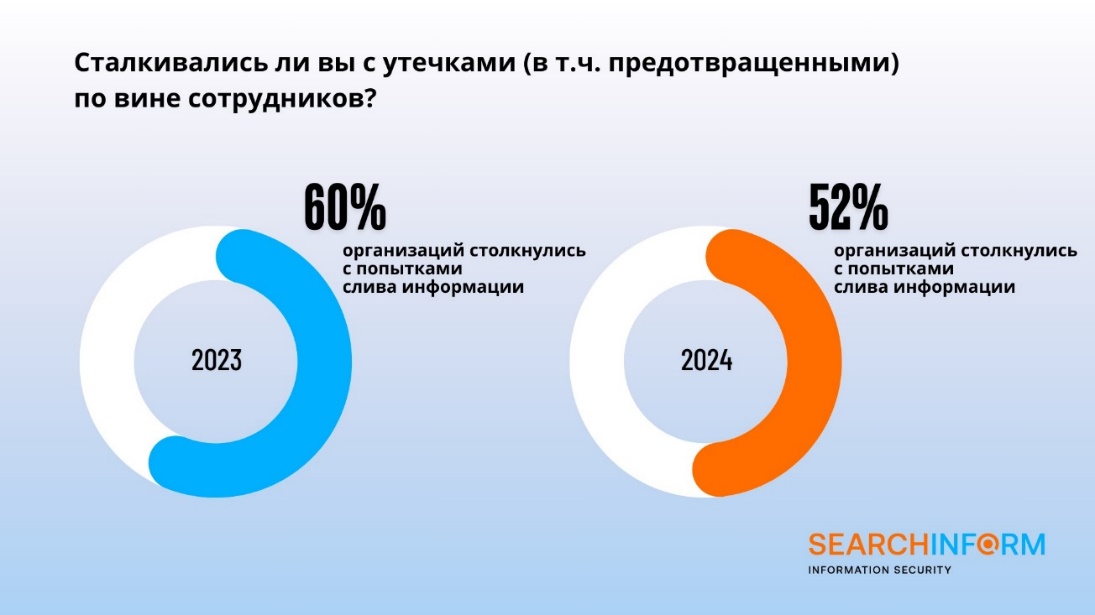
Как показало регулярное исследование компании «СёрчИнформ» по оценке уровня информационной безопасности в России, в 52% промышленных компаний страны в 2024 году произошли утечки данных по вине сотрудников, что на 8% меньше, чем годом ранее (60%).

Авторы исследования отметили, что промышленные компании до сих пор ориентировались преимущественно на защиту от внешних угроз. Однако с введением новых норм, значительно усиливающих ответственность за утечки данных, включая уголовную, и с введением оборотных штрафов, мотивация компаний уделять внимание защите от внутренних угроз заметно возросла.

Исследование показало, что в 2024 году 52% промышленных компаний столкнулись с утечками данных по вине сотрудников, в то время как годом ранее этот показатель составлял 60%. Почти две трети инцидентов были случайными и происходили из-за незнания сотрудников основных норм и правил информационной безопасности.


«Чаще всего инциденты в сфере ИБ происходят из-за нарушений, допущенных сотрудниками. При этом большинство таких инцидентов, независимо от отрасли и масштаба бизнеса, связаны не с умышленными утечками, а с ошибками сотрудников, не обладающих достаточными ИБ-компетенциями. Повышение цифровой грамотности сотрудников поможет снизить риски нарушений и, в конечном итоге, уменьшить негативные последствия для компаний», — прокомментировал ведущий аналитик компании «СёрчИнформ» Леонид Чуриков.

В 2024 году чаще всего происходили утечки технической информации (53%) и данных о клиентах и сделках (37%). Утечки финансовой документации и персональных данных были зафиксированы в 31% и 23% промышленных компаний соответственно.

В 72% случаев причиной инцидентов стали действия линейных сотрудников или руководителей. В 23% случаев утечку спровоцировали руководители подразделений, а в 20% — высшее руководство. Каждый седьмой случай был связан с контрагентами.

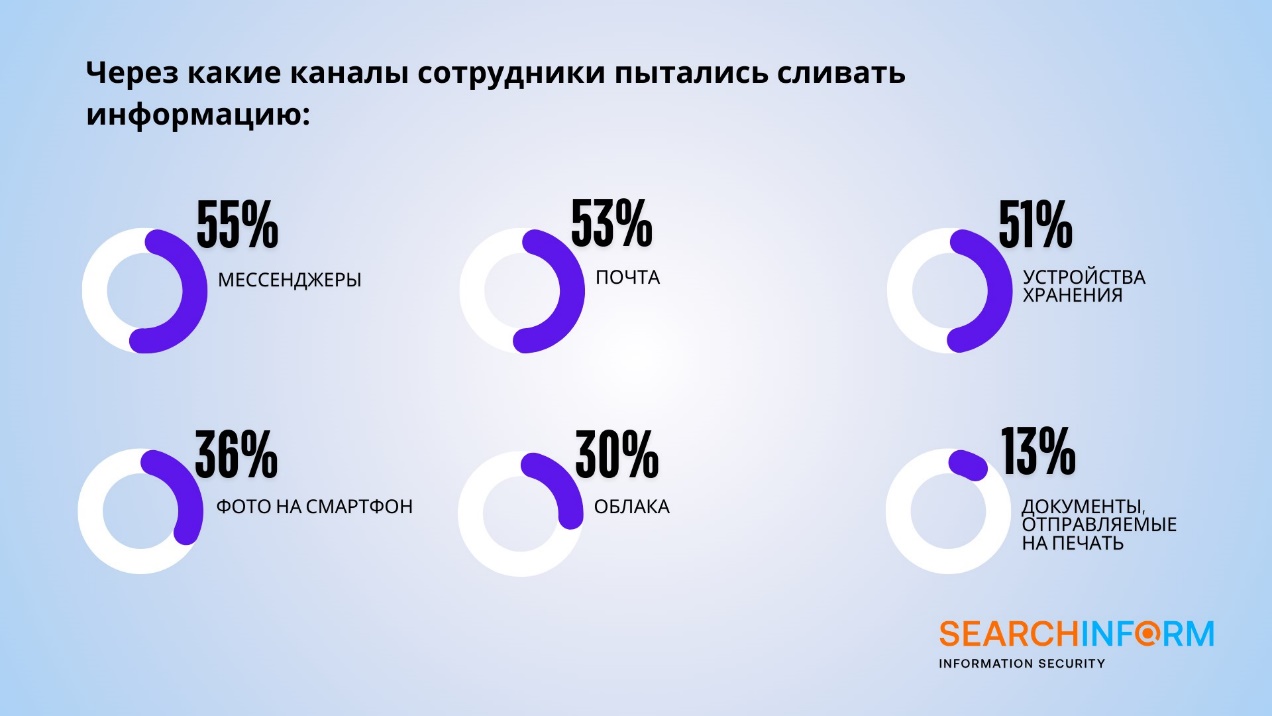
Основными каналами утечек остаются электронная почта, мессенджеры и внешние накопители. На втором месте — фото на телефон, который может быть недооценен из-за сложности его контроля.


В случае утечки 84% компаний проводят расследование, однако лишь 26% из них уведомляют регулятора.

Кроме того, 45% промышленных компаний увеличивают ИТ-бюджеты, а 46% сохраняют их на прежнем уровне. О сокращении бюджетов сообщили только 9%. Основной причиной увеличения или сохранения ИТ-бюджетов являются потребности бизнеса.

Большая часть бюджетных средств (73%) направляется на продление лицензий, 59% — на закупку отечественного ПО и оборудования. 60% промышленных организаций используют встроенные средства ИБ в российских операционных системах, 42% — отечественные DLP-системы и NGFW. Половина опрошенных выделяет средства на оплату технической поддержки внедренных решений, а треть — на масштабирование уже существующих средств защиты.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru