


macOS приняла Docker за вредоноса из-за некорректной подписи файлов

macOS приняла Docker за вредоноса из-за некорректной подписи файлов

macOS приняла Docker за вредоноса из-за некорректной подписи файлов

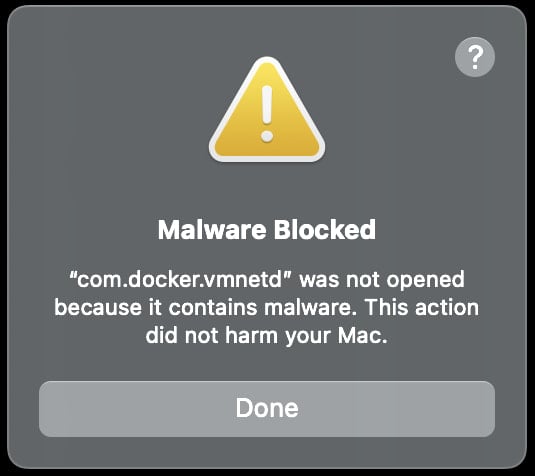
Пользователи macOS-версии Docker жалуются на сбой: запуск приложения блокируется с выводом сообщения о вредоносном коде. Проблема возникла из-за некорректной подписи некоторых файлов, ее можно исправить обновлением бандла до сборки 4.37.2.

Первые жалобы на блокировку софта на macOS были зафиксированы 7 января. Расследование инцидента показало, что системные предупреждения об угрозе не имеют оснований, причиной неверного вердикта, скорее всего, является повреждение хранилища сертификатов.


К концу прошлой недели для программы управления контейнерами Docker было выпущено обновление 4.37.2 со спасительным фиксом. Вслед за этим исправления были реализованы для веток с 4.32 по 4.36.

Если ложный алерт продолжает появляться после установки обновлений, ИТ-админы могут воспользоваться специальным скриптом MDM, чтобы устранить проблему у подопечных разработчиков и юзеров. Это можно сделать и вручную, но процесс будет более трудоемким:

  • убедиться, что у всех установлены заново подписанные апдейты;
  • на каждой машине остановить Docker, vmetd и службу сокетов;
  • удалить бинарники vmetd и сокета и установить новые;
  • перезапустить приложение Docker.

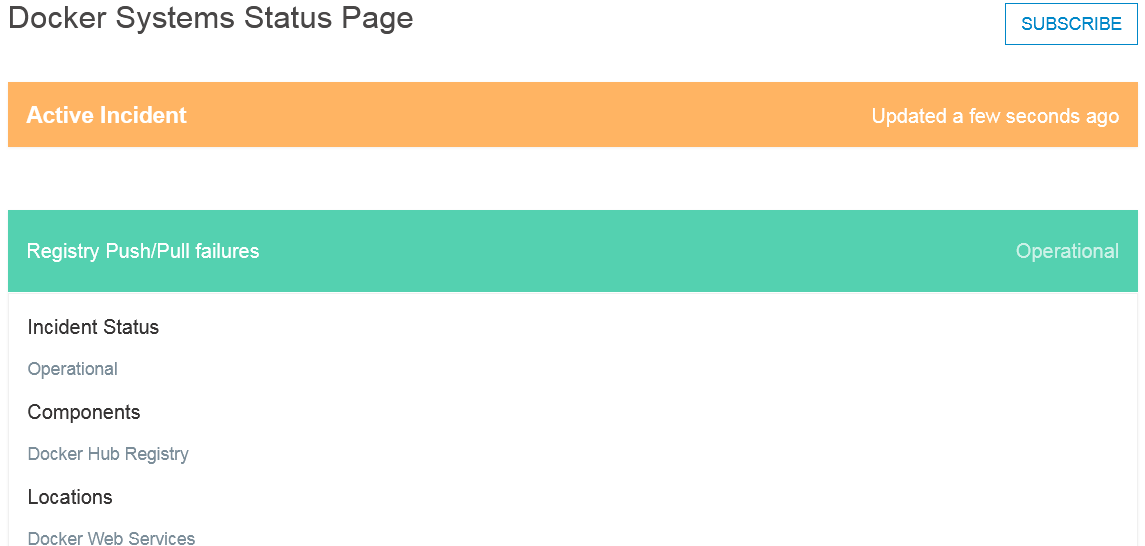
Судя по странице статуса, проблема на сервисе не исчерпана. Видимо, не все еще обновили клиент, и оценить эффективность исправлений пока затруднительно.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru