


Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

На протяжении двух месяцев новой версии инфостилера Banshee удавалось незаметно атаковать пользователей macOS. Уходить от детектирования вредоносу помогало шифрование строки через Apple XProtect.

Banshee впервые был замечен в августе 2024 года. Тогда специалисты отмечали, что зловред разработан специально для атак на пользователей macOS. На соответствующих форумах Banshee предлагали по подписке — $3000 в месяц.

В конце ноября исходные коды Banshee слили на GitHub, после чего созданный на основе трояна сервис (MaaS, Malware-as-a-Service) закрылся.

Основная функциональность трояна сводится к краже данных из браузеров, криптокошельков и многих браузерных плагинов. На тот момент разработчики обеспечили Banshee лишь базовой защитой: троян умел вычислять виртуальную среду и отладчики.

Теперь же специалисты Check Point сообщают о новых функциональных возможностях вредоноса. Последние по времени версии Banshee задействуют шифрование, помогающее ему выглядеть легитимно при краже данных.

Ещё одно нововведение заключается в том, что операторы больше не брезгуют заражением компьютеров русскоговорящих пользователей.

Интересно, что Banshee выбрал именно Apple XProtect — технологию для детектирования вредоносных программ в macOS. XProtect использует набор правил, которые чем-то напоминают антивирусные сигнатуры.

Актуальные образцы Banshee взяли на вооружение алгоритм шифрования строки, который XProtect использует для защиты своих данных. Таким образом, дешефруя строки лишь в процессе выполнения, вредоносу удаётся уходить от стандартных методов статичного детектирования.

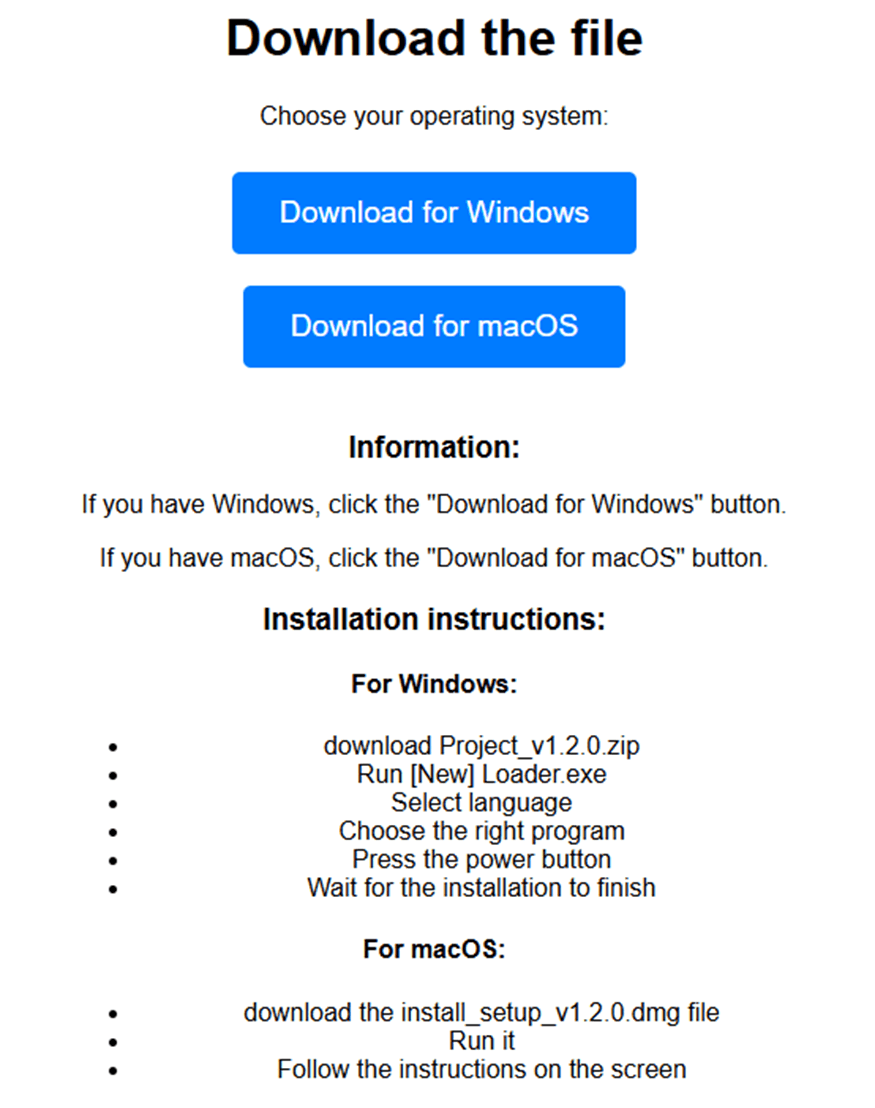
Banshee распространяется через репозитории на площадке GitHub, маскируясь при этом под легитимный софт.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru