


Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

На протяжении двух месяцев новой версии инфостилера Banshee удавалось незаметно атаковать пользователей macOS. Уходить от детектирования вредоносу помогало шифрование строки через Apple XProtect.

Banshee впервые был замечен в августе 2024 года. Тогда специалисты отмечали, что зловред разработан специально для атак на пользователей macOS. На соответствующих форумах Banshee предлагали по подписке — $3000 в месяц.

В конце ноября исходные коды Banshee слили на GitHub, после чего созданный на основе трояна сервис (MaaS, Malware-as-a-Service) закрылся.

Основная функциональность трояна сводится к краже данных из браузеров, криптокошельков и многих браузерных плагинов. На тот момент разработчики обеспечили Banshee лишь базовой защитой: троян умел вычислять виртуальную среду и отладчики.

Теперь же специалисты Check Point сообщают о новых функциональных возможностях вредоноса. Последние по времени версии Banshee задействуют шифрование, помогающее ему выглядеть легитимно при краже данных.

Ещё одно нововведение заключается в том, что операторы больше не брезгуют заражением компьютеров русскоговорящих пользователей.

Интересно, что Banshee выбрал именно Apple XProtect — технологию для детектирования вредоносных программ в macOS. XProtect использует набор правил, которые чем-то напоминают антивирусные сигнатуры.

Актуальные образцы Banshee взяли на вооружение алгоритм шифрования строки, который XProtect использует для защиты своих данных. Таким образом, дешефруя строки лишь в процессе выполнения, вредоносу удаётся уходить от стандартных методов статичного детектирования.

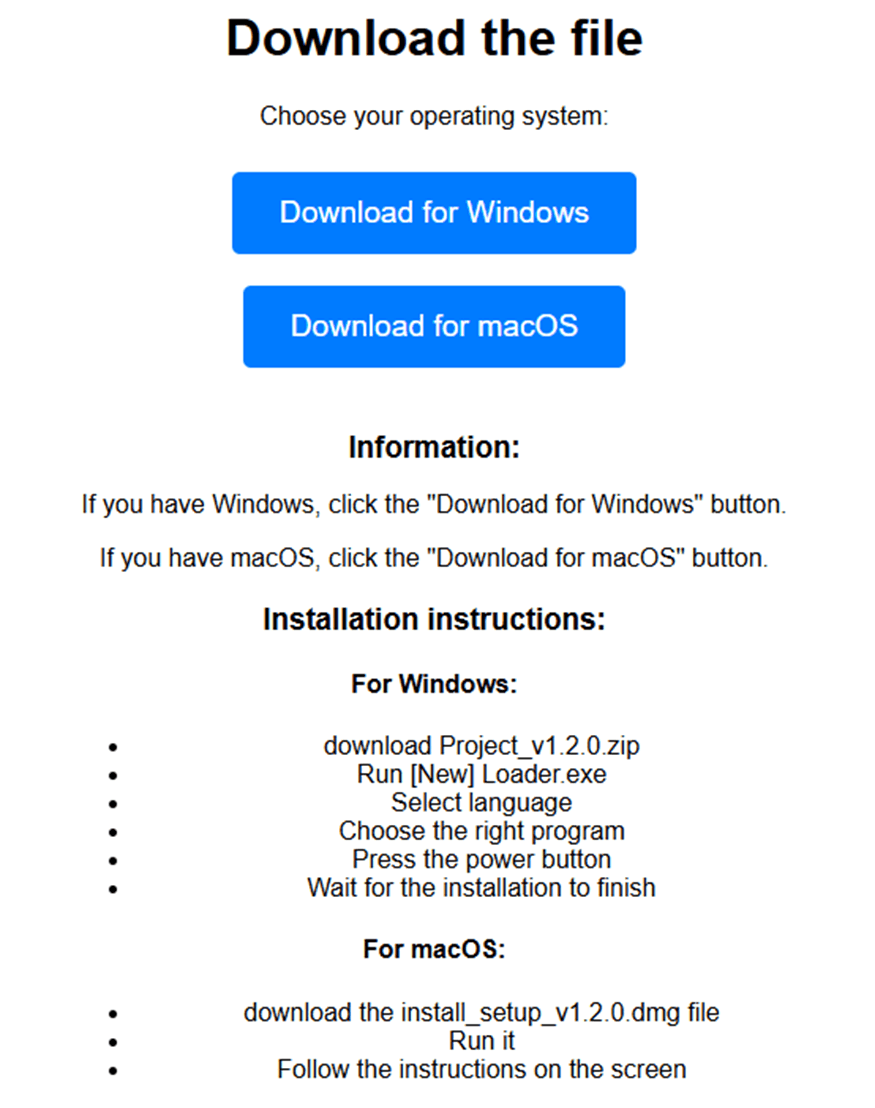
Banshee распространяется через репозитории на площадке GitHub, маскируясь при этом под легитимный софт.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru