


Вектор атаки DoubleClickjacking использует двойное нажатие мыши

Вектор атаки DoubleClickjacking использует двойное нажатие мыши

Вектор атаки DoubleClickjacking использует двойное нажатие мыши

DoubleClickjacking — новая вариация атаки типа clickjacking (манипулирование действиями при щелчках мышью), позволяющая злоумышленникам обманом заставить пользователей разрешить выполнение определённых действий с помощью двойного щелчка мышью.

Clickjacking работает достаточно незатейливо: атакующий создаёт вредоносные веб-страницы, призывающие посетителей кликнуть на скрытых или замаскированных элементах.

При этом легитимная страница подгружается в скрытом теге iframe поверх созданной злоумышленниками страницы. Размещённые кнопки и ссылки должны чётко совпадать для успешной реализации вектора.

Посетитель, попадая на такой ресурс, видит кнопки, предлагающие получить приз или просмотреть определённый контент. При нажатии пользователь на самом деле разрешает действие на странице легитимного сайта.

Таким действием может быть, например, аутентификация через OAuth или MFA-запрос. Разработчики браузеров в последние годы ввели ряд новых функциональных возможностей, затрудняющих проведение атак вида clickjacking, однако злоумышленники тоже не стоят на месте.

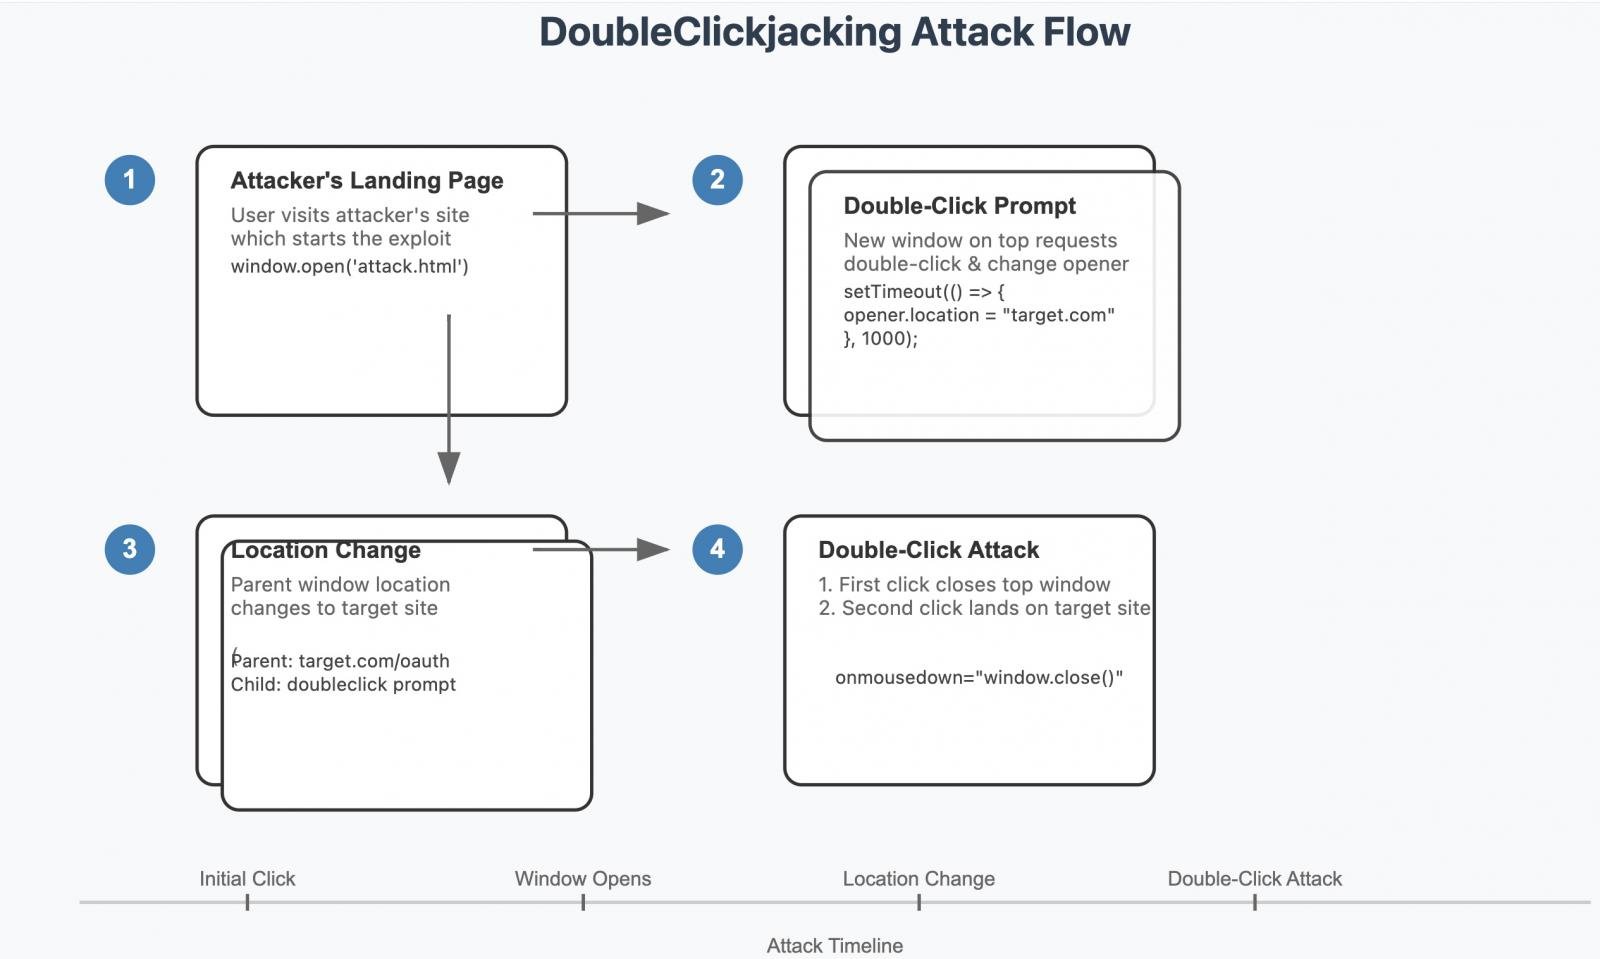
Так появился вектор атаки DoubleClickjacking. Как объяснил специалист по кибербезопасности Паулос Йибело, DoubleClickjacking использует двойные щелчки мышью, чтобы заставить пользователя произвести на странице нужные действия.

В этом случае, помимо основной кнопки вроде «Нажми сюда» или «Посмотреть ролик», страница предложит пройти капчу. Параллельно в фоне JavaScript-код подменит страницу на легитимную, на которой и будут выполняться действия пользователя.

Для отслеживания манипуляций с мышью страница использует событие mousedown (когда кнопка указывающего устройства нажата над элементом). При фиксировании двойного нажатия капча закрывается, а вместо неё появляется кнопка для аутентификации.


По словам Йибело, этот вектор атаки затрагивает практически любой веб-сайт. Эксперт даже выложил на YouTube ролик, демонстрирующий работу DoubleClickjacking:

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru