


Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

Спецвозможности Windows позволяют скрыть вредоносную активность от EDR

ИБ-исследователь из Akamai обнаружил, что фреймворк Microsoft UI Automation (UIA) можно использовать для скрытной кражи конфиденциальных данных, перенаправления жертвы на вредоносные сайты, чтения и записи сообщений в WhatsApp и Slack.

Для проведения атаки на Windows с использованием UIA по методу, разработанному в Akamai, пользователь должен запустить программу, использующую этот API. Тестирование PoC в условиях защиты системы с помощью EDR различного производства во всех случаях показало нулевое детектирование.

Запуск клиентских UIA-приложений требует прав админа, так как им обычно нужен доступ к защищенным элементам пользовательского интерфейса либо к другим процессам, в том числе более привилегированным.

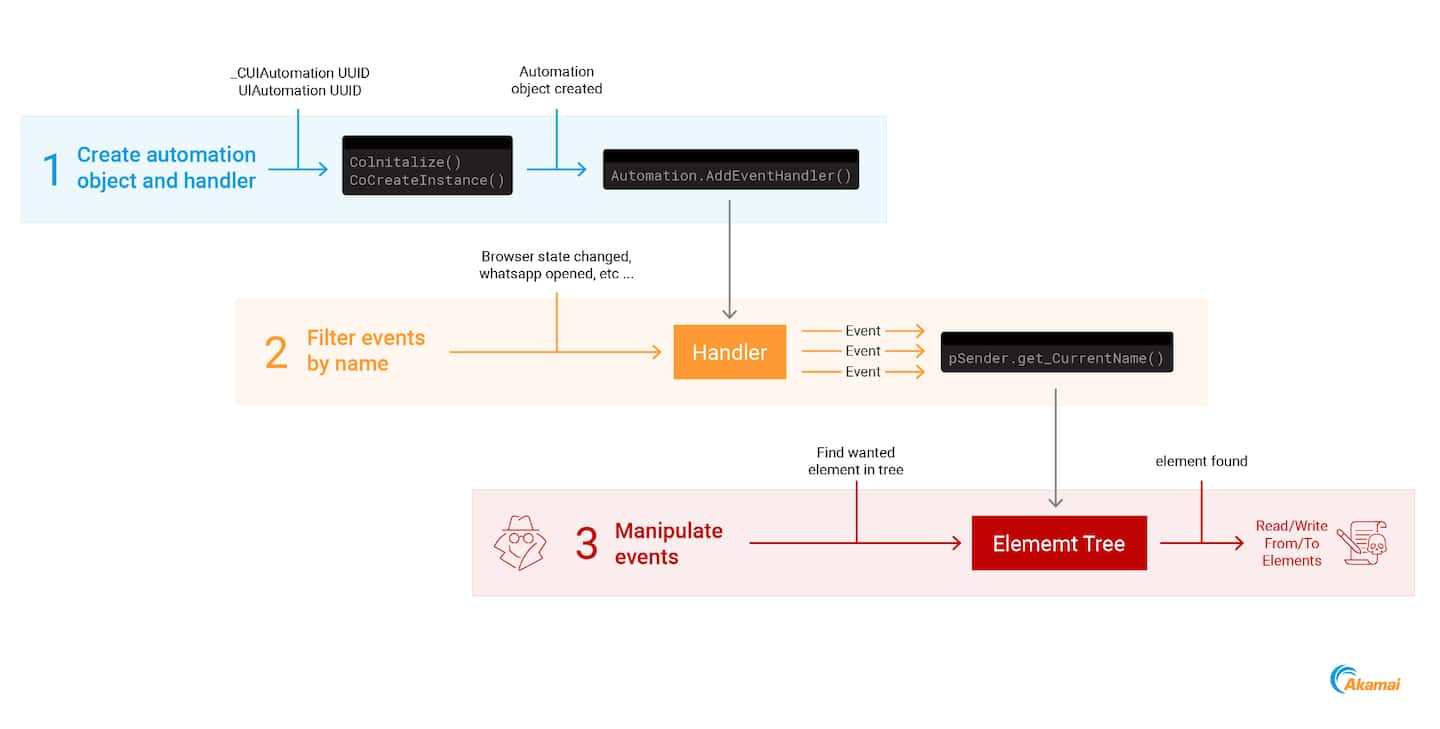
В последнем случае межпроцессное взаимодействие осуществляется с использованием объектов UIA и COM. Для отслеживания изменений UI, отображаемых пользователю в текущей подсказке, добавляется обработчик событий; из него можно вызвать функцию sender.get_CurrentName, чтобы определить целевое приложение для чтения / записи.


Помимо этого представленная PoC-атака позволяет похищать вводимые на сайтах данные, в том числе платежную информацию, и выполнять команды, перенаправляющие браузер на фишинговые и вредоносные сайты.

Все опробованные сценарии атаки используют UIA по прямому назначению — так же, как это делают Android-зловреды, получившие доступ к Accessibility Services. Неудивительно, что в ходе экспериментов на абьюз не отреагировала ни одна EDR: когда в ход идет фича, а не баг, такие защитники не видят в этом ничего экстраординарного.

Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru