

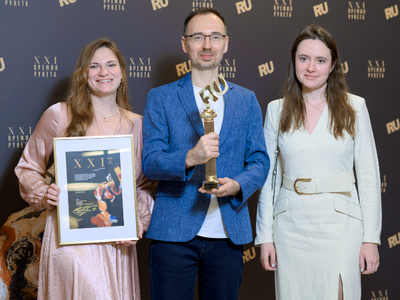

Проект Security Vision для детей и подростков стал лауреатом Премии Рунета

Проект Security Vision для детей и подростков стал лауреатом Премии Рунета

Проект Security Vision для детей и подростков стал лауреатом Премии Рунета

Компания Security Vision награждена Премией Рунета 2024 в номинации «Детский Рунет и семейные ценности» за Проект создания Центров Кибербезопасности Security Vision.

Он позволяет детям и подросткам попробовать себя в роли специалистов по информационной безопасности, узнать важнейшие правила кибергигиены, научиться распознавать уловки кибермошенников и противостоять им, а также защищать персональные данные.

Летом и осенью Центры Кибербезопасности Security Vision открыли свои двери в крупнейших детских городах профессий — Кидзании и Кидбурге — в Москве, Санкт-Петербурге, Нижнем Новгороде и Новосибирске. Они уже получили широкую известность среди детей и их родителей. А с 14 декабря новые Центры распахнут свои двери для юных жителей Воронежа, Ярославля, Зеленограда и Краснодара.

Проект был реализован в тесном сотрудничестве специалистов Security Vision, Кидбурга и Кидзании, которые совместно трудились над созданием уникальной образовательной базы. Успех Центров Кибербезопасности был обеспечен не только качественной подготовкой материалов и программ, но и вниманием к каждому аспекту — от разработки игровых сценариев и активностей до дизайна.  Обстановка в игротеках максимально приближена к обстановке в реальных центрах кибербезопасности, так что юные посетители могут почувствовать себя настоящими киберзащитниками. А с другой стороны — Центры максимально комфортны и привлекательны для них.

При разработке игровых сценариев были использованы знания и опыт специалистов Security Vision. Для сотрудников Кидбурга и Кидзании Security Vision организовала специальное обучение. Поэтому ведущие Центров могут не просто интересно провести игры, но и грамотно ответить на вопросы по кибербезопасности, которые могут возникнуть у ребят.

Проект создания Центров Кибербезопасности Security Vision является для компании полностью некоммерческим. Это выражение ее социальной миссии и вклад в общее дело защиты молодого поколения. Премия Рунета стала для Security Vision не только демонстрацией признания, но и сильным стимулом для дальнейшего развития Проекта.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru