


Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД России) предупредило о новой схеме, которую мошенники используют в отношении тех, кто ищет работу.

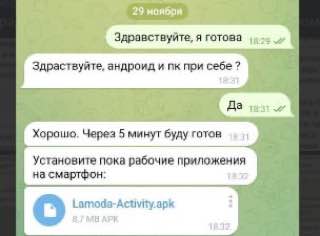
Злоумышленники рассылают вредоносные программы под видом приложений для обучения и берут под полный контроль устройства жертв.

Мошенники размещают вакансии на крупных рекрутинговых платформах. Они предлагают хорошо оплачиваемую работу, как правило, удаленную.

«Потенциального соискателя мошенники попросят заполнить анкету и пройти оплачиваемое обучение. Для убедительности общение может длиться несколько дней, в течение которых кандидатуру согласуют фейковые руководители, — сообщил официальный телеграм-канал УБК МВД России «Вестник киберполиции России». — Для прохождения обучения предлагают установить ряд приложений, одно из которых будет вредоносным. Если антивирусные программы пользователя будут блокировать установку, мошенники предоставят инструкцию как это обойти.  После установки приложение получит доступ к платежным сервисам и мессенджерам».


Как прокомментировала «Известиям» координатор проекта «Мошеловка» Евгения Лазарева, практика использования программных зловредов, которые требуются якобы для выполнения различных заданий, в том числе от лжеработодателей, чрезвычайно распространена, причем не только в России:

«Такие приложения и программы предлагают устанавливать еще и для выполнения заданий в рамках «подработки» без всякого обучения. Например, для схемы «оплата за лайки» или «букинг отелей». Нередко злоумышленники называют себя создателями обучающих программ и курсов дополнительного образования, для участия в которых необходимо скачивать подобное ПО».

Кроме того, зловреды маскируют под анкеты, тестовые задания, приглашения на собеседования и другие документы, необходимые для трудоустройства.

До сих пор довольно распространена традиционная схема мошенничества с трудоустройством, связанная с требованием оплаты за обучение или оформление документов. После получения денег злоумышленники просто исчезают. Как отметил адвокат Шон Бетрозов в комментарии для «Известий», обычно жертвами такой схемы являются домохозяйки, декретницы, студенты и пенсионеры.

«Преступники используют социальные сети, сайты вакансий, массовые рассылки и даже создают фальшивые сайты компаний. Эти порталы часто выглядят очень правдоподобно, копируя дизайн и даже URL-адреса, что вводит людей в заблуждение», — такие подробности привел Шон Бетрозов.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru