


Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД России) предупредило о новой схеме, которую мошенники используют в отношении тех, кто ищет работу.

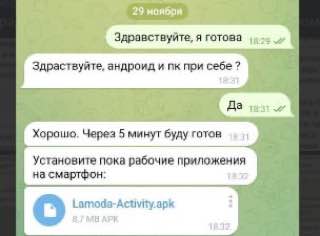
Злоумышленники рассылают вредоносные программы под видом приложений для обучения и берут под полный контроль устройства жертв.

Мошенники размещают вакансии на крупных рекрутинговых платформах. Они предлагают хорошо оплачиваемую работу, как правило, удаленную.

«Потенциального соискателя мошенники попросят заполнить анкету и пройти оплачиваемое обучение. Для убедительности общение может длиться несколько дней, в течение которых кандидатуру согласуют фейковые руководители, — сообщил официальный телеграм-канал УБК МВД России «Вестник киберполиции России». — Для прохождения обучения предлагают установить ряд приложений, одно из которых будет вредоносным. Если антивирусные программы пользователя будут блокировать установку, мошенники предоставят инструкцию как это обойти.  После установки приложение получит доступ к платежным сервисам и мессенджерам».


Как прокомментировала «Известиям» координатор проекта «Мошеловка» Евгения Лазарева, практика использования программных зловредов, которые требуются якобы для выполнения различных заданий, в том числе от лжеработодателей, чрезвычайно распространена, причем не только в России:

«Такие приложения и программы предлагают устанавливать еще и для выполнения заданий в рамках «подработки» без всякого обучения. Например, для схемы «оплата за лайки» или «букинг отелей». Нередко злоумышленники называют себя создателями обучающих программ и курсов дополнительного образования, для участия в которых необходимо скачивать подобное ПО».

Кроме того, зловреды маскируют под анкеты, тестовые задания, приглашения на собеседования и другие документы, необходимые для трудоустройства.

До сих пор довольно распространена традиционная схема мошенничества с трудоустройством, связанная с требованием оплаты за обучение или оформление документов. После получения денег злоумышленники просто исчезают. Как отметил адвокат Шон Бетрозов в комментарии для «Известий», обычно жертвами такой схемы являются домохозяйки, декретницы, студенты и пенсионеры.

«Преступники используют социальные сети, сайты вакансий, массовые рассылки и даже создают фальшивые сайты компаний. Эти порталы часто выглядят очень правдоподобно, копируя дизайн и даже URL-адреса, что вводит людей в заблуждение», — такие подробности привел Шон Бетрозов.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru