


В работе облачных сервисов Microsoft произошел глобальный сбой

В работе облачных сервисов Microsoft произошел глобальный сбой

В работе облачных сервисов Microsoft произошел глобальный сбой

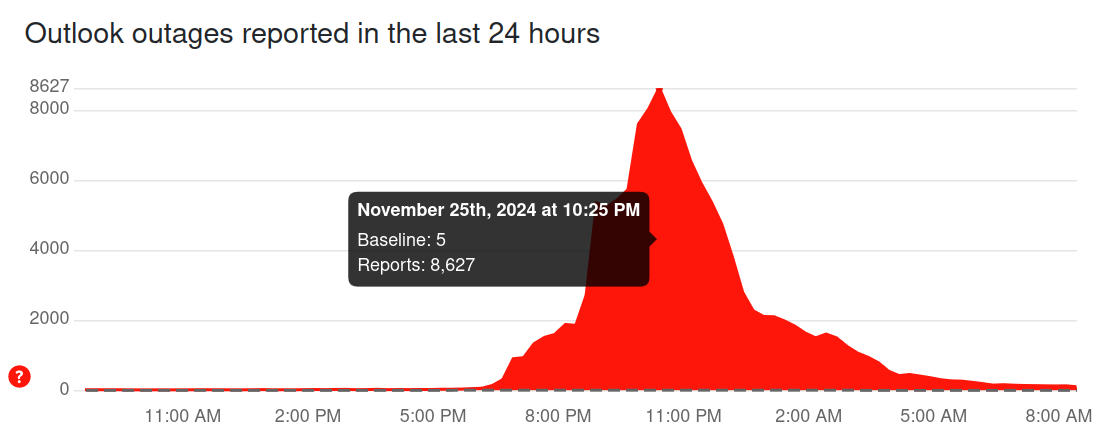
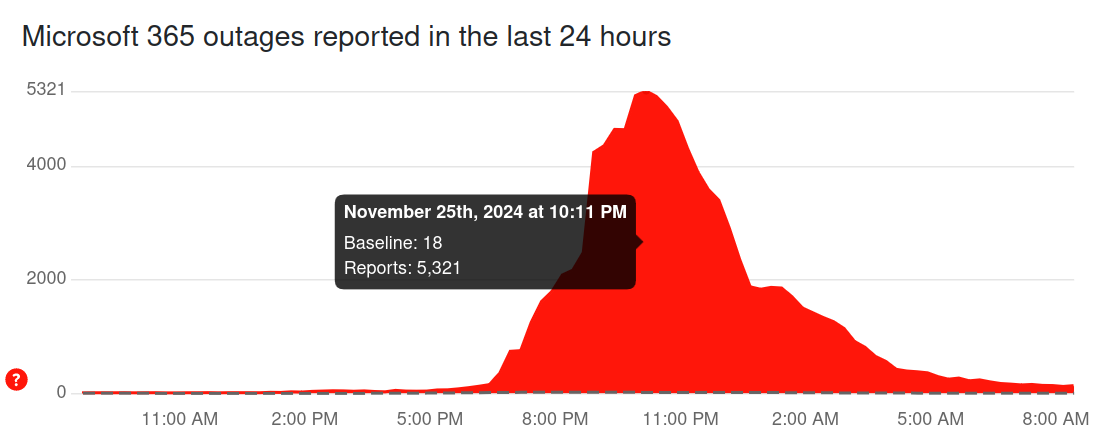
В ночь на 26 ноября в работе сервисов на платформе Microsoft 365, включая Teams, Exchange Online и Outlook, произошел сбой. Он продолжался 8 часов и был связан с ошибками в ходе планового обновления платформы.

Проблемы в работе сервисов Microsoft начали проявляться между 22:10 и 22:30 UTC (1:10 и 1:30 соответственно по московскому времени). Однако первые симптомы сбоя начали спорадически появляться уже в ночь на воскресенье 24 ноября.

Пользователи Outlook и Exchange Online не могли синхронизировать почту. В Teams перестали работать все функции, включая чаты, голосовые сообщения и календарь. Больше всего жалоб на прекращение работы сервисов поступало из обеих Америк, Австралии и зарубежного Дальнего Востока, где сбой пришелся на разгар рабочего дня.

Проблемы были вызваны неудачным обновлением платформы.

«Мы выявили недавнее изменение, которое, по нашему мнению, привело к сбою. Мы начали отменять изменение и выясняем, какие дополнительные действия необходимы для смягчения проблемы», — сообщили в Microsoft.

Служба поддержки Microsoft пообещала устранить проблемы за три часа. Однако оперативно это сделать не получилось, и работы затянулись до утра по UTC.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru