


В работе облачных сервисов Microsoft произошел глобальный сбой

В работе облачных сервисов Microsoft произошел глобальный сбой

В работе облачных сервисов Microsoft произошел глобальный сбой

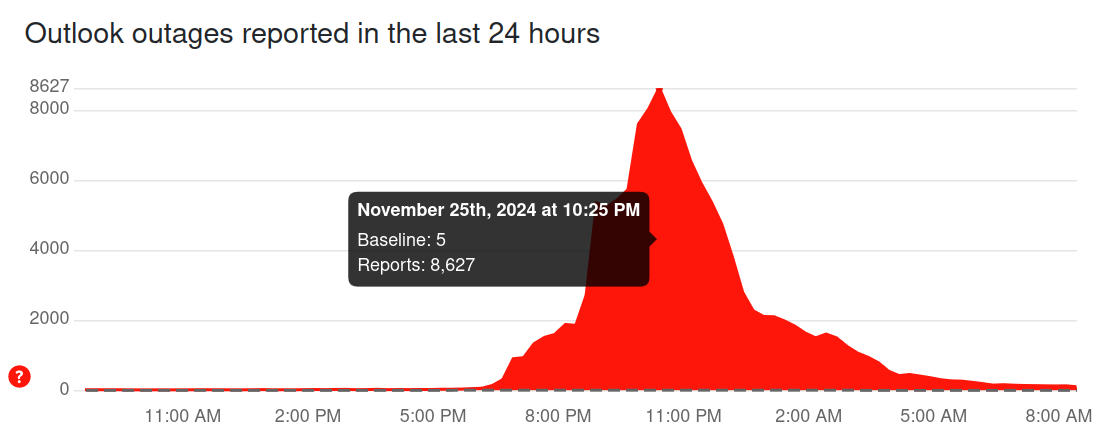
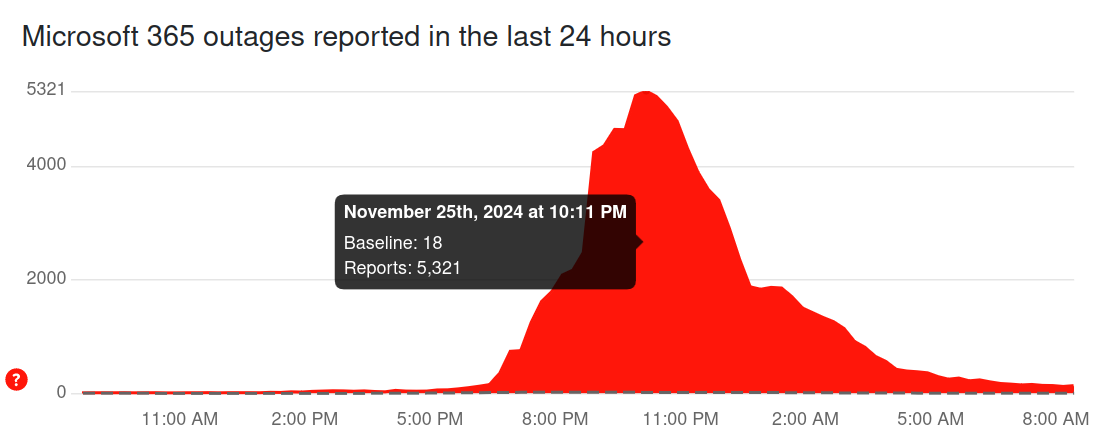
В ночь на 26 ноября в работе сервисов на платформе Microsoft 365, включая Teams, Exchange Online и Outlook, произошел сбой. Он продолжался 8 часов и был связан с ошибками в ходе планового обновления платформы.

Проблемы в работе сервисов Microsoft начали проявляться между 22:10 и 22:30 UTC (1:10 и 1:30 соответственно по московскому времени). Однако первые симптомы сбоя начали спорадически появляться уже в ночь на воскресенье 24 ноября.

Пользователи Outlook и Exchange Online не могли синхронизировать почту. В Teams перестали работать все функции, включая чаты, голосовые сообщения и календарь. Больше всего жалоб на прекращение работы сервисов поступало из обеих Америк, Австралии и зарубежного Дальнего Востока, где сбой пришелся на разгар рабочего дня.

Проблемы были вызваны неудачным обновлением платформы.

«Мы выявили недавнее изменение, которое, по нашему мнению, привело к сбою. Мы начали отменять изменение и выясняем, какие дополнительные действия необходимы для смягчения проблемы», — сообщили в Microsoft.

Служба поддержки Microsoft пообещала устранить проблемы за три часа. Однако оперативно это сделать не получилось, и работы затянулись до утра по UTC.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru