

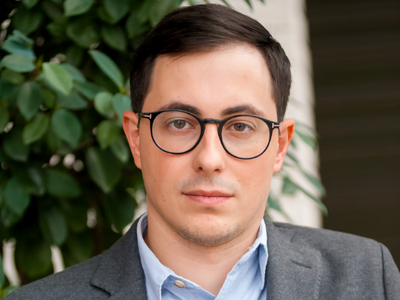

Александр Осипов занял пост директора по продуктовому портфелю RED Security

Александр Осипов занял пост директора по продуктовому портфелю RED Security

Александр Осипов занял пост директора по продуктовому портфелю RED Security

RED Security объявила о назначении Александра Осипова директором по продуктовому портфелю компании. Александр Осипов обладает более чем 10-летним опытом работы в отрасли информационных технологий и кибербезопасности.

До прихода в RED Security он пять лет возглавлял направление облачных и инфраструктурных решений оператора «Мегафон».

Александр Осипов начал карьеру в ИТ в 2013 году. Он начал с позиции менеджера по маркетингу российского провайдера облачных сервисов NGENIX. Затем участвовал в запуске и развитии ИТ- и ИБ-сервисов NGENIX.

В 2017 году Александр перешел в «Мегафон», где начал заниматься развитием платформенных решений для корпоративного бизнеса. В «Мегафоне» Осипов начинал с должности специалиста по продуктам в сфере сетевых технологий и кибербезопасности, а покинул компанию директором по облачным и инфраструктурным решениям.

В этой роли Александр отвечал за продуктовую стратегию «Мегафона» в сегментах облачных продуктов, сервисов кибербезопасности, сетевых и IoT-решений для коммерческого и государственного сектора.

Под руководством Александра Осипова в «Мегафоне» были успешно запущены и выведены на как минимум безубыточность платформа «МегаФон Облако», сервисы центра мониторинга и реагирования на кибератаки (SOC), управляемые сервисы кибербезопасности (MSS) и другие решения компании сферы ИТ и ИБ. Эти сервисы были отмечены отраслевыми премиями, включая Digital Leaders Award и «Большая цифра».

В RED Security Александр Осипов будет отвечать за управление портфелем продуктов, технологическое сопровождение и развитие сервисов, причем как новых решений, так и модернизация уже имеющихся в соответствии с требованиями рынка.

«Александр обладает многолетним опытом управления продуктовым портфелем по кибербезопасности в крупнейших российских компаниях. Он ориентируется на создание комплексного предложения в сфере защиты от киберугроз, опираясь при этом как на мировые технологические тренды, так и на актуальные потребности российских заказчиков из корпоративного сегмента. Мы рады приветствовать Александра в нашей команде и уверены, что его опыт поможет компании реализовать стратегию по формированию открытой экосистемы ИБ-решений и экспертизы для надёжной защиты бизнеса. Кроме того, успех направлений кибербезопасности, за которые Александр отвечал в других компаниях, подтверждает, что он сможет достичь амбициозных целей RED Security по достижению высочайшего уровня наших сервисов», – подчеркнул Иван Вассунов, генеральный директор компании RED Security.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru