


Для двух третей российских компаний тема утечек стоит остро

Для двух третей российских компаний тема утечек стоит остро

Для двух третей российских компаний тема утечек стоит остро

Как показало исследование «Осознание проблемы утечек информации и осведомленность о них в российских организациях», которое провели совместно группа ЦИРКОН и экспертно-аналитический центр (ЭАЦ) ГЕ InfoWatch.

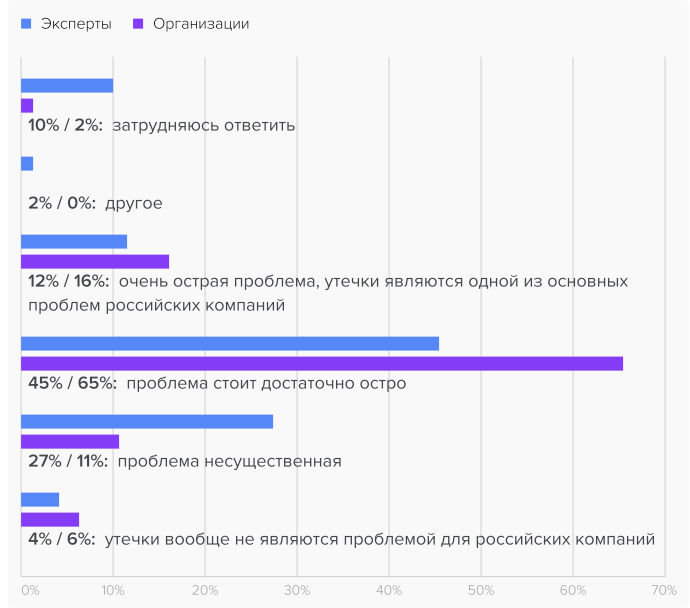
Согласно данным исследования, для двух третей опрошенных компаний тема утечек стоит остро. Лишь для четверти респондентов данная проблема является несущественной или не стоит вовсе.

В ходе исследования также использовались данные, собранные  ЭАЦ и результаты опросов, проведенных среди участников сообщества BISA. Как показало исследование, 58% опрошенных считают ущерб от утечек данных ощутимым. Лишь 7% полагает, что размер ущерба незначителен.

Уверены в том, что в их компании имели место такого рода инциденты четверть опрошенных, причем больше половины считает, что их было не меньше двух. Однако 34% убеждены в том, что данные из их компании не «сливали».


«Компрометация конфиденциальных данных стала одной из главных угроз для бизнеса. Только за прошлый год мы зарегистрировали 656 утечек информации, в результате которых утекло более 1,1 млрд записей персональных данных и множество коммерческих секретов. Несмотря на огромные риски, которые несут случаи компрометации данных, далеко не всегда компании могут оценить реальный ущерб от инцидентов и объективно воспринимать их последствия. Отсутствие такого понимания мешает выстраивать эффективную систему защиты данных, что, в свою очередь, часто приводит к новым утечкам», — говорит руководитель направления аналитики и спецпроектов ЭАЦ ГК InfoWatch Андрей Арсентьев.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru