


В Mazda Connect не исправлено 6 опасных уязвимостей

В Mazda Connect не исправлено 6 опасных уязвимостей

В Mazda Connect не исправлено 6 опасных уязвимостей

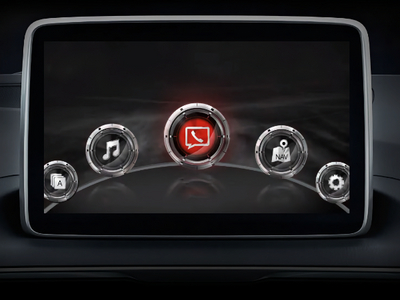
Эксперты Trend Micro обнаружили несколько критических уязвимостей в информационно-развлекательном блоке Mazda Connect. Эксплуатация данных брешей позволяет получить полный контроль к сетям транспортных средств, что может создать угрозу безопасности движения.

Ошибки были найдены в Mazda Connectivity Master Unit от Visteon с программным обеспечением, разработанным Johnson Controls. Как отметили исследователи, ошибки не устранены даже в последней версии прошивки 74.00.324A.

Всего эксперты Trend Micro нашли 6 уязвимостей:

  1. CVE-2024-8355: SQL-инъекция в DeviceManager — позволяет злоумышленникам манипулировать базой данных или выполнять сторонний код с помощью внедрения вредоносного ввода при подключении перехваченного устройства Apple.
  2. CVE-2024-8359: Command Injection в REFLASH_DDU_FindFile — позволяет злоумышленникам выполнять произвольные команды в информационно-развлекательной системе, внедряя их во входные пути файлов.
  3. CVE-2024-8360: внедрение команд в REFLASH_DDU_ExtractFile — аналогично предыдущей уязвимости она позволяет злоумышленникам выполнять произвольные команды через несанкционированные пути к файлам.
  4. CVE-2024-8358: внедрение команд в UPDATES_ExtractFile — позволяет выполнять код путём внедрения команд в пути к файлам, используемым в процессе обновления.
  5. CVE-2024-8357: отсутствие корня доверия в App SoC — отсутствуют проверки безопасности в процессе загрузки, что позволяет злоумышленникам сохранять контроль над информационно-развлекательной системой после атаки.
  6. CVE-2024-8356: неподписанный код в VIP MCU — позволяет злоумышленникам загружать несанкционированную прошивку, потенциально предоставляя контроль над определёнными подсистемами автомобиля, включая двигатель, тормоза и трансмиссию.

Старший исследователь Trend Micro's Zero Day Initiative (ZDI) Дмитрий Янушкевич сообщил изданию BleepingComputer, что для эксплуатации данных уязвимостей необходим физический доступ к системе.

Потенциальному злоумышленнику потребуется подключиться к ней через USB, сама процедура атаки займет несколько минут. Особо Дмитрий Янушкевич обратил внимание на дилерские центры и станции техобслуживания, где злоумышленник может получить такой доступ и не вызвать подозрения.

Наиболее опасной эксперт ZDI назвал CVE-2024-8356, которая открывает широкий простор для автоугонщиков и вымогателей. Эта уязвимость позволяет получить доступ к ключевым системам автомобиля.

Подпишитесь на новости

Биометрию подозреваемых и осуждённых разрешат обрабатывать без согласия

Российские правоохранительные органы могут получить официальное право обрабатывать биометрические данные подозреваемых, обвиняемых и осуждённых без их личного согласия. Соответствующий законопроект уже внесён в правительство.

Документ планируют рассмотреть на ближайшем заседании кабинета министров, сообщает ТАСС.

Если инициативу поддержат, предварительное разрешение человека для использования его биометрических данных в рамках уголовного преследования больше не потребуется.

К биометрии могут относиться отпечатки пальцев, изображение лица, голос и другие физиологические либо поведенческие характеристики, позволяющие установить личность.

Пока речь идёт только о законопроекте, поэтому конкретный порядок сбора, хранения и использования информации ещё может измениться. Важно и другое: мера распространяется не только на людей, чья вина уже установлена судом, но также на подозреваемых и обвиняемых.

Для остальных граждан предоставление биометрии в Единую биометрическую систему остаётся добровольным. Эти данные используются для дистанционного подтверждения личности, получения финансовых и государственных услуг без предъявления бумажного паспорта. Зарегистрировать биометрию можно через предусмотренные государством сервисы и центры обслуживания.

Новая инициатива фактически разделяет два режима. Для обычного пользователя биометрия остаётся удобной опцией, которую можно подключить по желанию. Для фигуранта уголовного дела она становится инструментом правоохранительной системы, и спрашивать разрешение на её обработку уже не планируют.

Update:

Приводим комментарий пресс-службы ЦБТ:

«Внесенный законопроект об обработке биометрии преступников не имеет отношения к Единой биометрической системе. ЕБС используется исключительно для получения гражданских услуг и сервисов и не передается в правоохранительные органы», — заявили в пресс-службе.

«Регистрация данных в ЕБС происходит исключительно добровольно, а для обработки данных требуется согласие гражданина. Принуждение к регистрации биометрических персональных данных запрещено законом, равно как и дискриминация тех, кто решил не регистрировать биометрию», — добавили в пресс-службе.

RSS: Новости на портале Anti-Malware.ru