


В Mazda Connect не исправлено 6 опасных уязвимостей

В Mazda Connect не исправлено 6 опасных уязвимостей

В Mazda Connect не исправлено 6 опасных уязвимостей

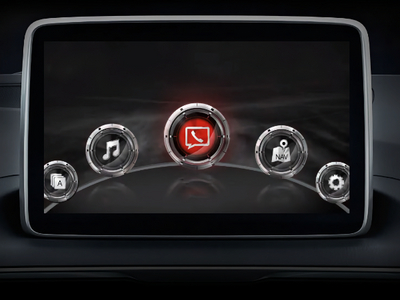
Эксперты Trend Micro обнаружили несколько критических уязвимостей в информационно-развлекательном блоке Mazda Connect. Эксплуатация данных брешей позволяет получить полный контроль к сетям транспортных средств, что может создать угрозу безопасности движения.

Ошибки были найдены в Mazda Connectivity Master Unit от Visteon с программным обеспечением, разработанным Johnson Controls. Как отметили исследователи, ошибки не устранены даже в последней версии прошивки 74.00.324A.

Всего эксперты Trend Micro нашли 6 уязвимостей:

  1. CVE-2024-8355: SQL-инъекция в DeviceManager — позволяет злоумышленникам манипулировать базой данных или выполнять сторонний код с помощью внедрения вредоносного ввода при подключении перехваченного устройства Apple.
  2. CVE-2024-8359: Command Injection в REFLASH_DDU_FindFile — позволяет злоумышленникам выполнять произвольные команды в информационно-развлекательной системе, внедряя их во входные пути файлов.
  3. CVE-2024-8360: внедрение команд в REFLASH_DDU_ExtractFile — аналогично предыдущей уязвимости она позволяет злоумышленникам выполнять произвольные команды через несанкционированные пути к файлам.
  4. CVE-2024-8358: внедрение команд в UPDATES_ExtractFile — позволяет выполнять код путём внедрения команд в пути к файлам, используемым в процессе обновления.
  5. CVE-2024-8357: отсутствие корня доверия в App SoC — отсутствуют проверки безопасности в процессе загрузки, что позволяет злоумышленникам сохранять контроль над информационно-развлекательной системой после атаки.
  6. CVE-2024-8356: неподписанный код в VIP MCU — позволяет злоумышленникам загружать несанкционированную прошивку, потенциально предоставляя контроль над определёнными подсистемами автомобиля, включая двигатель, тормоза и трансмиссию.

Старший исследователь Trend Micro's Zero Day Initiative (ZDI) Дмитрий Янушкевич сообщил изданию BleepingComputer, что для эксплуатации данных уязвимостей необходим физический доступ к системе.

Потенциальному злоумышленнику потребуется подключиться к ней через USB, сама процедура атаки займет несколько минут. Особо Дмитрий Янушкевич обратил внимание на дилерские центры и станции техобслуживания, где злоумышленник может получить такой доступ и не вызвать подозрения.

Наиболее опасной эксперт ZDI назвал CVE-2024-8356, которая открывает широкий простор для автоугонщиков и вымогателей. Эта уязвимость позволяет получить доступ к ключевым системам автомобиля.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru